




















セキュリティベンダーが語るモバイル戦略:シマンテック編
私物スマートフォン導入の壁、Jailbreakやroot化をどう防ぐか
個人所有のスマートフォンを業務利用させる際、課題となるのがJailbreakやroot化された端末の存在だ。シマンテックは対策の第一歩として、端末の利用実態の見える化が重要だと指摘する。
スマートフォンやタブレット端末といったスマートデバイスに対する企業の需要が拡大している。一方で、導入の最大の障壁となるのがセキュリティ対策だ。MM総研が2011年11月1日に発表した「法人ユーザーにおける携帯電話/スマートフォンの導入配布状況・ニーズに関する調査 (2011年度版)」によると、スマートデバイス導入の阻害要因で最も多かったのが「セキュリティへの不安(不正アクセスによる情報漏えい)」の50%だった。次いで「セキュリティへの不安(ウイルス感染)」が41%、「セキュリティへの不安(端末の紛失による情報漏えい)」が39%を占める結果となった。
スマートデバイスの利用目的の明確化が対策の前提
 シマンテックの丸山 龍一郎氏
持ち運びの容易さやタッチパネルなどの直感的なインタフェースといった特徴を備えたスマートデバイスは、業務の効率化や機敏性の向上に大きく貢献する。だが盗難・紛失時の情報漏えい対策をはじめとする端末管理体制の構築など、導入に当たっての課題は少なくない。
スマートデバイスのセキュリティ対策をいかに効率的に進めるか。そのためには「まずはスマートデバイスの利用目的を明確化することが重要」と、シマンテックのシニアテクノロジースペシャリストである丸山 龍一郎氏は指摘する。
利用目的が分かれば、スマートデバイスで扱うデータの種類が明確になり、どのデータをどう守るべきかといった対策を立案しやすくなる。「守るべきデータは何かをきちんと検討しておかないと、対策の軸がぶれてしまう」と丸山氏は注意を促す。
Jailbreakやroot化端末の利用をMDMで防ぐ
目的を明確にし、具体的なセキュリティ対策を考える際に意識すべき点として丸山氏が指摘するのは、正規の使用法や管理から逃れる目的でOSを改変したり、端末の管理者権限を取得する行為だ。これをiOSでは「Jailbreak(脱獄)」、Androidでは「root化」と呼ぶ。Jailbreakやroot化された端末の場合、マルウェアがOSやデバイスといったシステムの深い部分に影響を与えられるようになる。「アプリケーションとして稼働する一般的なセキュリティ製品は、こうしたOSやデバイスレベルにおけるマルウェアの活動を検知できない」(丸山氏)
 シマンテックの林 薫氏
セキュリティ製品を端末メーカーと共同開発することで、OSやデバイスレベルでのセキュリティ対策が可能になるかもしれない。だが特にAndroid端末の場合、「海外の端末を含む多様な端末に幅広く対応するには、端末メーカーごとの協業が必要になる。それに加え、OSの仕様変更のたびに製品の改変が必要になるなど、継続的な開発が難しいのが現状だ」と、同社セキュリティレスポンスのディベロップメントマネージャである林 薫氏は実情を明かす。
Jailbreakやroot化のリスクは、特に個人所有の端末を企業で活用する「BYOD(Bring Your Own Device)」を推し進める場合に大きな課題となる。内蔵カメラのシャッター音のミュートや画面レイアウトの変更といったカスタマイズをするのに、端末のJailbreakやroot化が必要なケースは多い。安易な気持ちでJailbreakやroot化をする従業員もいるだろう。「従業員の私物端末を社内システムに接続させる前に、端末がJailbreakやroot化されていないかどうかを検知する仕組みが必要だ」(林氏)
そうした背景から、スマートデバイスのセキュリティ対策を効率化する「モバイルデバイス管理(MDM)」にJailbreakやroot化の検知機能を加える動きが活発化していると林氏は説明する。
限られたバッテリー容量も課題
バッテリー問題も、スマートデバイスのセキュリティ対策における課題の1つだ。ウイルス対策やURLフィルタリングといったセキュリティ機能を端末側で全て処理させようとするとバッテリー消費量が大きく増加する。バッテリー容量が限られているスマートデバイスの場合、電源に常時接続していたり、バッテリー容量に比較的余裕のあるノートPCとは異なる考え方が必要になる。
セキュリティベンダーにとっても、バッテリー消費量の削減は製品開発における重要な課題の1つだと林氏は説明する。「当社はスマートデバイス向けセキュリティ製品の開発時に、『バッテリー容量の5%以内』といった数値目標を設けてバッテリー消費量を抑える取り組みを進めている。セキュリティ製品の存在が業務利用に影響を与えないようにしたいからだ」(林氏)。例えばWebフィルタリングの場合、端末からWebページにアクセスするたびに端末内でスキャンすれば、そのたびにバッテリーを消費してしまう。「どこまでの機能を端末側に備え、どの機能をサーバなどの外部に用意するかというバランスがベンダーに問われる」(丸山氏)
スマートデバイス対策に3方向からアプローチ
スマートデバイスの業務利用で直面する課題を乗り越えるべく、必要なセキュリティ対策をいかに効率的に進めるか。シマンテックは一連の対策を支援するため、以下の3分野のモバイルセキュリティ製品やサービスを提供している(図1)。
- 社内にある端末の状況を一元管理する「ポリシー管理」
- ユーザーやデバイスを認証して安全な接続を実現する「セキュアアクセス」
- スマートデバイスからのデータの漏えいを防ぐ「コンテンツ保護」
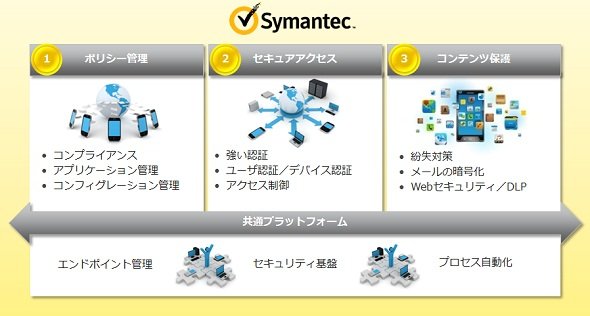 図1:シマンテックが提供するモバイルセキュリティ製品、サービス群の概要
1つ目のポリシー管理は、企業内のスマートデバイスの実態を可視化し、セキュリティポリシーに基づいた管理を実現する。これを具現化する中心的な製品が、MDM製品である「Symantec Mobile Management(SMM) 7.1」だ。同製品は、不要なアプリの利用制限やパスワード管理機能に加え、Jailbreakやroot化された端末の検知機能を搭載している。
制御命令の通知方法を2種類用意したのが特徴だ。管理サーバから端末に直接通知する「プッシュ型」と、端末のエージェントが管理サーバに定期的に接続して制御命令を確認し、端末に適用する「ポーリング型」の2種類の通知方法を目的に応じて使い分けられる。プッシュ型は紛失したデバイスのデータを遠隔操作で削除(リモートワイプ)したり、遠隔操作でロック(リモートロック)するといった緊急時の対策に最適だ。一方のポーリング型は、1000台単位など多数のデバイスの設定を一斉適用するときに向く。
2つ目のセキュアアクセスは、認証などのアクセス管理が中心的な要素となる。「特に個人所有のスマートデバイスの場合、従業員が端末をroot化してしまっていたり、公衆無線LANなど企業の管理下にないネットワークを利用するケースも少なくない。危険な端末から社内リソースに安易にアクセスさせない仕組みが必要だ」と丸山氏は訴える。
この分野をカバーするサービスとして、シマンテックはグループ企業である日本ベリサインの認証関連サービスを挙げる。二要素認証を実現するためのワンタイムパスワードサービス「Symantec Validation & ID Protection(旧VeriSign Identity Protection)」が代表例だ。このサービスは認証に専用機器(ハードウェアトークン)の利用が可能だ。「ソフトウェアトークンの場合、Jailbreakやroot化された端末では改変、悪用されてしまう可能性を否定できない。そうした点で、端末から独立した認証方式を利用するのが望ましい」(丸山氏)
3つ目のコンテンツ保護は、スマートデバイスで扱うデータの安全性をどう守るかが焦点となる。
盗難・紛失時の一般的なデータ保護対策としてはリモートワイプが挙げられるが、端末がネットワーク圏外にある場合は利用できないという弱点がある。「リモートワイプを補完するものとして、記憶媒体全体を暗号化するハードウェア暗号化などの暗号化対策も必須」と丸山氏は指摘する。
ハードウェア暗号化はスマートフォンのプラットフォームによっては利用できないケースがあるため、シマンテックはソフトウェア暗号化機能によるセキュリティ対策を進めるための製品を充実させる方針だ。例えばメールの暗号化については、同社のメール暗号化製品である「Symantec PGP Universal Server」で暗号化したメールをiOS搭載端末で閲覧可能にするクライアントソフト「Symantec PGP Viewer for iOS」を2011年10月に提供開始した。
スマートデバイスからの情報漏えい防止を実現するに当たり、今後重要になると同社が考えているのがDLP(Data Loss Prevention)である。同社は2011年10月にタブレット端末向けのDLP製品「Symantec Data Loss Prevention for Tablet」を発表。将来的には、MDM製品であるSMMにもDLP機能を盛り込む可能性があるという。
シマンテックは今後の方針として、Android端末向けのセキュリティ製品を拡充していく構えだ。SMM 7.1の場合、Android端末で現在利用できる機能は、ActiveSyncによる資産管理とデバイス構成管理といった一部機能に限られる。「米国本社の開発陣もAndroid対応の重要性を把握している」(丸山氏)といい、Android向け機能の充実を急いでいる。
Android端末の法人向けマルウェア対策製品について丸山氏は、「SMMのAndroid向け機能の追加とほぼ同時期に発表することになる」という見通しを示した。
Copyright © ITmedia, Inc. All Rights Reserved.


セキュリティベンダーが語るモバイル戦略
関連記事
新着ホワイトペーパー PR
-
比較資料
[セコムトラストシステムズ株式会社] 「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説 -
製品資料
[株式会社キーエンス] 過去にRPA導入をあきらめた企業こそ知っておきたい 失敗しない自動化導入術 -
製品資料
[株式会社キーエンス] 自分ひとりでデスクワークを効率化 「AI&ナビ搭載RPA」で実践する業務自動化 -
製品レビュー
[サイボウズ株式会社] 京セラコミュニケーションシステムに学ぶ、製造業の現場でAIを定着させる方法 -
市場調査・トレンド
[サイボウズ株式会社] 元ヤンマーCIOの矢島氏が語るDXの本質:日本企業が陥った4つの落とし穴と解決策
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
2
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
3
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
4
「Excel管理」では限界――製造現場の改善が進まない“隠れた原因”
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
年収が増えても幸せになれない 給与増でエンジニアが直面する「幸福度の壁」
-
7
便利機能が「裏口」に コンテナの安全を脅かす“監視の穴”とは
-
8
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
9
「野良Excelマクロ」に悩むSMBC日興証券が導き出した内製化の“現実解”
-
10
「Linux」の脆弱性を生むのは誰か? ベテラン開発者の意外なミス
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
8
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
9
“あのファイル転送”で暗躍するノーウェアランサム
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー