




















クラウドのセキュリティを考える【第7回】
クラウド導入で見直すアイデンティティー管理
サービスを利用する上で必ず発生するログイン時に安全性を付加する。クラウドサービスのセキュリティや管理レベルが不安であれば、こうした仕組みで「管理できる」安全性を用意できる。
いつもの操作でクラウドセキュリティも確保する
複数の業務アプリケーションやWebサービスを利用する際、それぞれのID/パスワードは社員が自己管理するのが一般的だ。しかし、全て覚えられるわけもないので、つい付せんに書き込んでPCのディスプレーに貼ってしまう。
最近はコンプライアンスの徹底で、こうした光景はあまり見掛けなくなった。しかし、実際は付せんがファイルデータに置き換わっただけで、その人のPCを見れば簡単にID/パスワード一覧表が見つかったりする。
複数のID/パスワードを管理することは煩わしく、管理もずさんになりがちだ。セキュリティリスクをも招く同問題は、インターネットの発展と企業のネットワーク依存と共に深刻化した。クラウドサービスの導入が本格化してログインの機会が増えれば、さらに加速するだろう。
複数サービスのID/パスワードを1つに統合し、管理の煩雑さを解消して安全性を確保する。それが、統合アイデンティティー/アクセス管理(IAM:Identity Access Management)ソリューションの1つの機能だ。CA Technologiesは、IAMソリューションをコアビジネスとして展開してきたトップベンダーの1つである。IAMについて、同社プロダクトマーケティングマネージャーの金子以澄氏は「地味な印象が拭えない」と笑いながらも、クラウドセキュリティ向上の一助になると自信を見せる。
 CA Technologies マーケティング本部 プロダクトマーケティングマネージャー 金子以澄氏
同社でも、CRMツールやeラーニングなどでクラウドサービスを利用しているという。顧客についても、「当初は中堅企業の方が積極的だったが、2010年あたりからは大企業が事業部単位などで部分展開する動きが見られる」(金子氏)。だがそれは同時に、ID/パスワードのセキュリティレベルがバラバラのまま、異なるサービスが個別に立ち上がっていることを意味する。この状況に危機感を覚え、ソリューションを求める企業は増えているようだ。
「クラウドサービスを選定する上で、どのようなセキュリティを提供してもらえるかは重要な確認事項だ。しかし、自社で何を補完できるのかを考えることも、クラウドでは必要な要素だと思う。ハードウェアのセキュリティを利用者側で管理するのは難しいが、アプリケーションやOSであればソフトウェアでコントロールできる」(金子氏)。その解が、IAMソリューションということだ。
3つの分野でクラウドセキュリティを底上げする
同社のIAMによるクラウドセキュリティ戦略は、「To Cloud(クラウドへ)」「For Cloud(クラウドのための)」「From Cloud(クラウドから)」の3カテゴリに分けられる。1つずつ、紹介していこう。
To Cloud(クラウドへ)は、既存のIAMによる管理をクラウドにまで拡張するソリューションだ。例えば、社内で一度業務アプリケーションにログインしてしまえば、salesforce.comなどSaaS(Software as a Service)にもログインなしにシームレスにアクセスでき、一元管理を可能にする。製品としては、シングルサインオン(SSO)ソリューションの「CA SiteMinder」や、他社のアプリケーションなどと連携できるID連携ソリューション「CA Federation Manager」、 統合ID管理ソリューション「CA Identity Manager」が挙げられる。CA Identity Managerは、役職やプロセスをベースにID情報を整理し、一元管理できるソフトウェア製品だ。不正に追加/変更/削除されたアカウントを検知して、正規のセキュリティポリシーに基づき対応できる。さらに一元管理、そしてプロビジョニング先としてクラウドプロバイダーまでを管理可能だ。
なお、2010年9月に同社はクラウド戦略の発表を行っているが、その際にCA Site MinderとCA Federation Managerの最新版をリリースした。CA Site Minderの最新版にはアプリケーションレベルやロールベースでのポリシー管理、分析・リポーティング機能が追加され、よりきめ細かいアクセス制御を実現できるよう強化された。そして、CA Federation Managerの最新版ではSAMLを含む複数のフェデレーション規格をサポートした他、CA SiteMinderとの連携機能などを提供する。
For Cloud(クラウドのための)は、プライベート/パブリックを問わず、クラウド環境を構築する企業や事業者にIAMを提供するソリューションだ。To Cloud同様、CA Identity Managerで統合ID管理を行い、CA SiteMinderで認証基盤を構築する。
もう1つは、仮想OS環境に統合的なアクセス管理機能を提供する「CA Access Control」だ。ハイパーバイザー上の仮想OSは、特権パーティションであれば簡単にアクセスできてしまう。権限を悪用または乗っ取って不正利用されることを想定し、特権パーティションを含めたセキュリティポリシーの下、アクセス制御する製品だ(下図)。例えば、サーバOSのサービスコンソールには特定端末からしかログインできない、ゲストOSへのアクセスを特権ユーザー含めて制御する、アクセスログを記録するなど、各種設定ができる。「VMイメージを勝手にコピーして立ち上げても、立ち上がった瞬間に別OS上に存在する最新ポリシーをPullで取得しに行き、適用できる。そのため、VMイメージの不正コピーがあっても、特権ユーザーなどを制御し、不適切な情報操作や漏えいを制限できる」(金子氏)
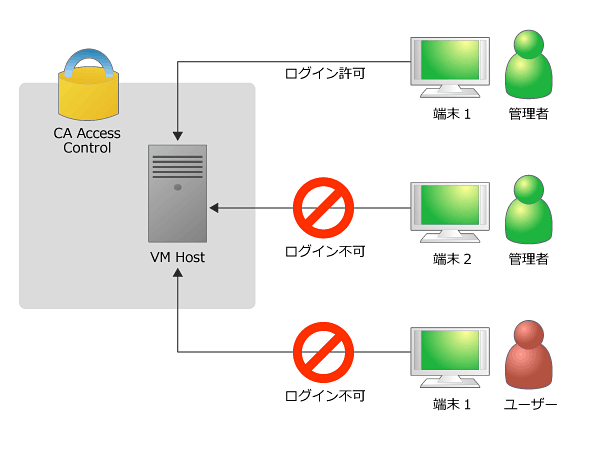 図:CA Access Controlによるログイン経路の絞り込み
Arcot Systems製品を加えてクラウド戦略を強化
最後のFrom Cloud(クラウドから)は、クラウドサービスとしてIAMを提供するソリューションだ。これは、クラウド事業者向けにIAM製品を提供する以外にも、CA TechnologiesでIAMサービスを提供すること、またIAMサービスを開始したいユーザーへのソリューション提供も含まれる。同社は2010年8月に、Arcot Systems社を買収した。Arcot Systemsは認証強化や不正行為防止の製品を扱うセキュリティベンダーで、2000年ごろからオンラインクレジット決済の不正トランザクション防止など各種機能をクラウドベースで提供してきた。「米国では、数年前からArcot Systemsの製品とCA SiteMinderを統合して導入している顧客が多かった」(金子氏)。既に親和性が検証済みのArcot Systems製品を組み込むことで、アクセス時の認証レベルを一段階引き上げることができる。同製品は、近いうちに日本でも販売予定だ。
場所を問わずアクセスできるクラウドサービスを、コンプライアンスの観点で社内以外から利用させたくない企業も多い。「ポリシーとひも付けできる点で、顧客からは高い関心をいただいている」(金子氏)。さらに、認証トークンなどコストが掛かるハードウェアセキュリティと違い、ソフトウェアベースで強化できることも魅力に感じてもらえていると金子氏は話す。
2011年は、Arcot Systems製品の提供開始とCA Access Controlの活用促進をはじめとして、さまざまなクラウド戦略を展開していく予定という。基本的かつ必ず発生するログイン操作でクラウドセキュリティを考える。「地味」なIAMは、実はクラウドセキュリティを簡単に底上げできる、効果的なソリューションなのかもしれない。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
事例
[日本オラクル株式会社] ピンチをチャンスに変えたEPR製品は? 先行企業の導入事例3選 -
技術文書・技術解説
[日本オラクル株式会社] 無自覚なリスク 秘伝Excelファイルが監査の壁、不正・ミスの温床となる理由 -
製品資料
[日本オラクル株式会社] 戦略的経理の第一歩 失敗のない「脱Excel」を実現する秘訣とは? -
技術文書・技術解説
[日本オラクル株式会社] いまさら聞けないオンプレERPとクラウドERPの違い 最適な製品をどう見極める? -
事例
[株式会社ビザスク] 連結売上高が約2倍に成長、富士フイルムが実践した新規事業創出の戦略とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
1200万円のSaaS導入を回避 スギ薬局「運用費10万円」のAIエージェント構築術
-
3
年収700万超エンジニアに共通するスキルと「もっと勉強すべきだった分野」
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
クラウド資格コレクターは評価されない? 年収1000万を分ける“OSの理解度”
-
6
脱VMwareか、継続か? 仮想化ソフト主要6製品の機能とスペックを徹底比較
-
7
JSONをやめてPythonで送る トークン消費を約7割抑えるAIの設計
-
8
「0.3秒のスピード顔認証」の入退室管理が社員に好評 事例に学ぶオフィス改革
-
9
「ノートPC派」は損をしている? Dellと考える“自作PC”のメリット
-
10
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
“あのファイル転送”で暗躍するノーウェアランサム
-
9
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー