




















セキュリティベンダーが語るモバイル戦略:カスペルスキー編
スマートフォンの企業導入で対処すべき3つのリスクとは?
スマートフォンのセキュリティ対策をいかに進めるべきか。カスペルスキーは、マルウェアによる個人情報の搾取や第三者の盗み見、無線LAN利用時のリスクへの対処が必須だと指摘する。
PC並みのリスクに直面するスマートフォン
個人所有の端末を企業で活用する「BYOD(Bring Your Own Device)」という考え方が米国企業を中心に浸透し始めている。BYODの導入に当たってノートPCなどと併せて中心的な役割を果たすのが、急速に普及の進むスマートフォンである。
 カスペルスキーCOO(最高執行責任者)兼マーケティング本部 本部長の川合 林太郎氏
そうしたスマートフォンの中でシェアを伸ばしているのが、米Googleが開発しているAndroidだ。「Androidに対する顧客の関心は非常に高い」。カスペルスキーCOO(最高執行責任者)兼マーケティング本部 本部長の川合 林太郎氏は、Androidを取り巻く2011年前半の状況を振り返ってこう話す。「当社が2011年4月に発表した、コンシューマー向けのAndroid対応ウイルス対策ソフトに対する顧客からの引き合いは非常に強い。6月に開催した展示会『Interop Tokyo 2011』で参考出展した企業向け製品に対しても、来場者の多くから質問を受けた」
こうした関心の強さは、Androidを中心にスマートフォンを取り巻くリスクが急速に高まっていることの現れだと川合氏は明かす。「PCの場合、金銭や扇動目的のマルウェアが現れるのは、ウイルスが初めて登場してから10年以上後のことだった。一方のスマートフォンは、こうしたリスクに一足飛びで直面している」
驚異が深刻化する2つのステージ
マルウェアなどの脅威が深刻化するまでには、一般的に2つのステージがあると川合氏は指摘する。
第1のステージは利用者数の増加だ。「例えばユーザー数が多いWindowsは、Macintoshよりもマルウェア数が多い。よりシェアの高いものを攻撃すれば効率的に大きな影響を与えられるからだ」。スマートフォンの世界シェアで約半数に達するというAndroidは、こうした条件をクリアしているといえる。
第2のステージは流通する金額の増加である。ユーザー数が増えればサービスの種類も多くなり、それらのサービスを使ってやりとりされる金額も大きくなる。これにより攻撃者にとって攻撃のうまみが増す。Androidの場合もマルウェアの種類が右肩上がりに増加している。脅威にさらされる下地は着実に整えられているといっていいだろう。
対処すべき3つのリスク
Androidをはじめとするスマートフォンには現在どういったリスクがあるのだろうか。川合氏は以下のリスクに対処すべきだと指摘する。
- 個人情報の塊である
- 小型で持ち歩くことが前提である
- 通信事業者以外の回線を利用できる
1つ目については、スマートフォンはそれ自体が情報の塊だという点を忘れてはならないと川合氏は指摘する。「PCのOSの場合、内部に残る必要な情報を取捨選択するケースが一般的だが、電話番号や通話履歴といった個人情報の塊であるスマートフォンの場合は、抜き取ったあらゆるデータがそのまま売れる」
これらの情報を盗み出すためのマルウェアは、アプリケーションに組み込まれて流通することが少なくない。Androidの場合、iPhone/iPadと異なり正規のマーケット以外でも自由にアプリケーションを販売できる。それに加え、正規マーケットである「Android Market」に登録するための審査も比較的緩いのが現状だ。結果的に、どのマーケットから取得しても、マルウェアが混入したアプリケーションを手にしてしまう可能性を否定できない。
2つ目については、持ち歩くことが前提というスマートフォンならではのリスクを考える必要がある。紛失や盗難時の情報漏えいのリスクに加え、使用中に背後から作業中の内容を盗み見られる、といったリスクもある。スマートフォンのユーザーは、利用頻度が高いアプリケーションのショートカットアイコンをホーム画面上に作成する傾向がある。そのためホーム画面を見れば、頻繁に利用しているアプリケーションがどれなのかは一目瞭然だ。
加えて「スマートフォンの画面には指紋が残りやすいことに注意すべきだ」と川合氏は指摘する。例えば数字のパスワードであれば、指紋からある程度推測できてしまう可能性は否定できない。端末を机などに置いたままにせず、ひもで首からぶら下げておくといった対策が必要になるかもしれない。
3つ目については、自宅の無線LANといった携帯電話事業者以外の回線で通信する際のリスクに目を向けなければならない。「スマートフォンと従来の携帯電話との大きな違いはまさにそこにある」と川合氏は注意を促す。「3G回線を使った通信であれば携帯電話事業者がセキュリティを担保してくれるが、ユーザーの自宅の無線LANは当然ながらサポートの対象外。端末レベルでのセキュリティ対策が必須となる」
携帯電話事業者以外の通信回線を利用する場合は、Webサイトの閲覧によるマルウェアの感染にも注意しなければならない。「現在は平文や画像ファイルに不正コードを組み込むケースもある。不正コードが端末と外部の不正なサーバとの接続を確保し、攻撃者が侵入用の穴(バックドア)を開けてしまうと、データを抜き出す下準備が整ってしまう」
BYODの導入を進めるに当たり、企業レベルでスマートフォンの管理体制を構築する必要があるのは言うまでもない。だが個人所有のスマートフォンを業務利用する場合には、併せて従業員レベルでのセキュリティ対策が重要になる。上記3つのリスクに対して個人で対策を進めた場合、個々人の意識や知識によって対策のレベルに差が出てしまうのが現状だ。川合氏は、「どこまで対策すべきか、どこまで対策すれば大丈夫なのかについて明確な基準は存在しない。一見鉄壁のセキュリティ対策をしているように見えても、絶対に攻撃されないとは言い切れない」と強調する。
まずは今できる対策を実施して経験を積み、対策に関する知識を増やしていく。そうすることで、次に何をすべきか、何をしなくてもよいかといった判断ができるようになる。ウイルス対策製品を導入するだけで安心するのではなく、継続的に情報収集をしながら知識を深め、対策を強化する方法を考えることが大切だと川合氏は強調する。「脅威は進化を続ける。対抗する側も、継続的に対策を考えることが重要になる。その取り組みを支援するのがセキュリティベンダーの使命だ」
SIMカードの監視機能が今後の対策の鍵に
カスペルスキーはAndroidのセキュリティ対策を支援する具体的な取り組みとして、アンチウイルス機能を中心としたAndroid向けエンドポイントセキュリティ製品にAndroid端末のモバイルデバイス管理(MDM)機能を盛り込んでいる。例えば個人/SOHO向け製品の「カスペルスキー モバイル セキュリティ 9」には、遠隔からの端末ロック(リモートロック)やデータの削除(リモートワイプ)、GPSを使った位置情報追跡機能、SIMカードの差し替え監視機能といった機能を搭載する。
特に「SIMカードの監視機能はこれからのMDMに必須の機能になるだろう」と川合氏は話す。「SIMロックフリー端末が浸透すると、転売目的での端末の盗難や無断利用の危険性が高まると考えられるからだ」
製品の特徴に目を向けると、迷惑電話やSMSスパムの防止機能に工夫を凝らした点がユニークだ。迷惑電話やSMSスパムへの通常の対策といえば、電話やSMSを許可したい電話番号をホワイトリストに、遮断したい電話番号をブラックリストに追加するといったものである。カスペルスキー モバイル セキュリティ 9ではこれに加え、ホワイトリストとブラックリストのどちらに登録するか判断を保留したい電話番号を、「どちらにも追加しない」と指定できる機能を追加している(画面1)。ここで指定した電話番号からの電話やSMSがあると画面上にポップアップを表示し、その電話番号をホワイトリストに加えるかブラックリストに加えるかを利用者に尋ねる。
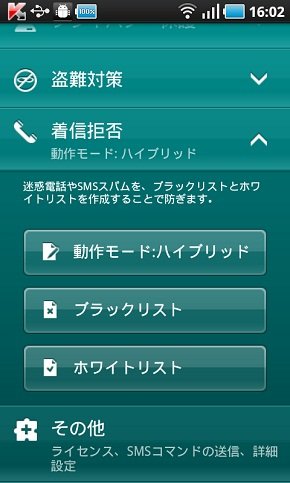 画面1:カスペルスキー モバイル セキュリティ 9が備える迷惑電話やSMSスパムの防止機能。動作モードを「ハイブリッド」に設定すると、電話番号をホワイトリストとブラックリストのどちらに登録するかの判断を保留できる
カスペルスキーは2011年10月に、法人向けのセキュリティ製品でもAndroid端末を管理可能にすると発表した。PCやサーバ向けのアンチウイルス機能や端末の一元管理機能を備えた製品「Kaspersky Open Space Security」において、新たにAndroid端末のセキュリティ対策を可能にする「Kaspersky Endpoint Security for Smartphone」を2011年11月上旬に提供開始する。これによりPCやサーバに加え、Android端末も同一の画面で管理可能になる(画面2)。
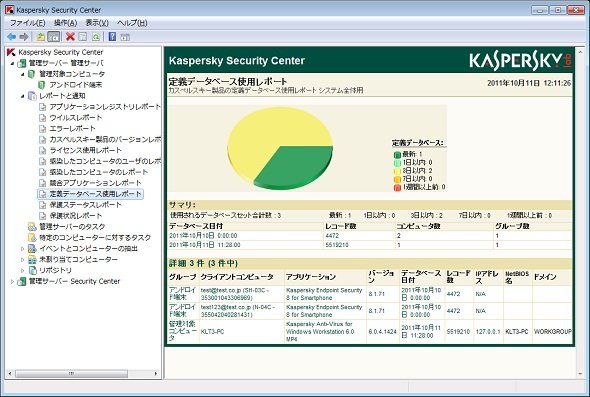 画面2:Kaspersky Endpoint Security for Smartphoneの端末管理画面。PCやサーバに加え、Android端末も同一の画面で管理できる(クリックで拡大します)
同社は「製品、サービスの提供だけでなく、スマートフォンに関するセキュリティについての意識向上を促進する必要がある」(川合氏)と判断し、スマートフォンの安全な利活用と普及を目的とする任意団体である「日本スマートフォンセキュリティフォーラム」(JSSEC)に設立発起人・幹事会員として参加している。
Copyright © ITmedia, Inc. All Rights Reserved.


セキュリティベンダーが語るモバイル戦略
関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
「身代金を支払う」以外のランサムウェア対策は本当にあるのか?
-
6
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
7
肥大化した「SFA」の沼 4カ月でBigQuery×AppSheetの新システムを構築した方法
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
ネットワールド、ICカード認証対応のシンクライアント構築アプライアンスを販売
-
10
次世代RPA「ハイパーオートメーション」が急成長か Gartnerが予測
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
4
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
“あのファイル転送”で暗躍するノーウェアランサム
-
10
「オンプレミス回帰」せざるを得ない“合理的な理由”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー