





















NEWS
RSAセキュリティ、企業が注視すべき2010年のセキュリティ問題は「情報漏えいと暗黒クラウド」
RSAセキュリティは情報セキュリティ市場に関する記者説明会を開催、複数のセキュリティベンダー協業によるエコシステムの必要性を再提唱した。
RSAセキュリティは1月8日、都内で情報セキュリティ市場に関する記者説明会を開催。同社代表取締役社長の山野 修氏が、ここ数年における同市場の変遷を監視対象や検出方法などの項目別に振り返りながら、2010年以降の見通しや同社/業界が今後進むべき方針を語った。
山野氏によると、昨今の情報セキュリティは、社内からの情報漏えいが深刻化している。その防止策として、外部からの不正アクセスを監視するインバウンド(外から内)のセキュリティにアウトバウンド(内から外)のセキュリティを追加するという対策が取られているという。「業務体系が分散・多岐にわたる企業は、監査範囲を各従業員が扱う情報や取引へも広げ、それぞれを厳密に見ていく必要がある」(山野氏)
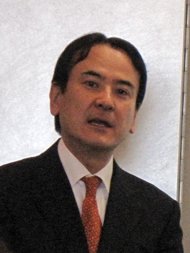 RSAセキュリティ 代表取締役社長の山野 修氏
また、実際に導入するセキュリティ製品については、「われわれセキュリティベンダーの責任でもあるが、多くの製品を導入していただいている一方で分散化/非効率さが目立ち、一貫性がない」と言及。結果として高コスト化を招いているとした。
そこで同社は、米国RSAセキュリティ プレジデントのアート・コビエロ氏がここ数年述べている方針の1つでもある、複数のセキュリティベンダー協業による互いの強みを共有、あるいは弱みを補うようなエコシステムの開発を提唱する。新たな取り組みとしては、EMCやVMwareといったグループ企業と協力することで、OS/ルータ/ストレージなどのインフラの一部にセキュリティを組み込むような仕組みを検討しているという。
2010年はクラウドが“暗黒化”する
2010年以降のセキュリティ市場については、
の3点をトピックとして掲げた。
「“Software as a Service”ではなく“Fraud as a Service(オンラインサービスを不正利用した詐欺)”。犯罪そのものがクラウド化していく。また、Twitterで出回った暗号化URLのようにソーシャルネットワークサービスを悪用する犯罪も今後さらに増加する。米国では既に“Dark Cloud(暗黒のクラウド)”という言葉があるように、ボットネットを利用してターゲットを攻撃するといった巧妙な手口が存在している。それは犯罪者自らの実在性が見えないため、食い止めるのが非常に難しい」(山野氏)
同社としては今後、セキュリティをソフトウェアやハードウェアに限定して提供するのではなく、サービスとして提供することも検討している。仮想化/クラウドに移行する際に打つべき具体策などを支援するコンサルティングも行っていくという。
なお、深刻化する情報漏えいに対しては、「社外からのリモートアクセス認証に加え、社内のユーザーがPCを使用する際にはSecureIDを使って認証を行うような対策が有効だ。また、権限が異なるユーザー間で情報が漏れてしまわないよう、内部セキュリティの強化にも引き続き対応していきたい」(山野氏)と述べた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込みデバイスへのAI実装で開発速度と品質を両立する方法 -
製品レビュー
[株式会社セールスフォース・ジャパン] 実画面を見れば納得 営業・設計・開発を「AI×CRM」でつなぐとこうなる -
比較資料
[アイティメディア広告企画] ERP導入ガイド:「OBIC7」「SMILE V 2nd Edition」「Oracle NetSuite」を比較 -
市場調査・トレンド
[アイティメディア株式会社] AI Overviews時代のB2Bマーケ! 成長企業が選ぶ戦略とは? -
市場調査・トレンド
[アイティメディア株式会社] なぜあの施策は失敗したのか? B2Bマーケ施策を成功させる3つの鉄則
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
岐阜県庁が7000人規模でも重くならないテレワークを「Prisma Access」で実現
-
4
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
5
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
6
ソフトウェア部品表「SBOM」のフォーマットとは? 国際標準「SPDX」の中身
-
7
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
8
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
9
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
10
Amazon配送車の車載カメラが引き起こす4つのプライバシー議論
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
「IT史に名を残すシステム障害」8選
-
3
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
4
SCS評価制度時代の「SASE選定」ガイド
-
5
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
6
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
7
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
8
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
情報セキュリティ対策早分かりガイド:25の自社診断で弱点と解決策を理解
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー