





















中堅・中小企業のクラウド活用とセキュリティ【第2回】
クラウド活用時に考慮すべき7つの課題とその対策~認証・暗号化編~
前回明らかにしたクラウド活用におけるセキュリティ課題を基に、具体的な解決策として「認証強化」「情報漏えい対策」「暗号化」をキーワードとして具体的な製品、サービスを紹介する。
前回「調査結果から見る中堅・中小企業のクラウドセキュリティに対する懸念」は、クラウドを活用するユーザー企業に向けた独自の調査結果を基に、クラウド活用における7つのセキュリティ課題をピックアップした。今回はそれらの課題に対する解決策と留意点を順番に見ていくことにしよう。
1.社外からも利用可能なため、第三者による不正アクセスの危険性がある
パブリッククラウドでは、インターネットを介して各種サービスを利用するものが一般的だ。VPNなどを用いて自社内からのみアクセスが可能な状態を作ることもできるが、従来の社内システムと比べれば不正アクセスの危険性は高いと考えた方がよいだろう。
そこで求められるのが単なるIDとパスワードの組み合わせだけではない、より強固な認証方法だ。現在もワンタイムパスワードや生体認証(指紋認証や静脈認証など)といった手段があるが、トークン生成機や生体認識装置などが必要となるため、コスト面が問題になる可能性もある。今後注目されるのは特別な機器を用いることなく、高度な認証処理を実行できる仕組みだ。
例えば、シー・エス・イーの「SECUREMATRIX」はマトリックス認証という手法を用いる。ユーザーはパスワード文字列の代わりに、文字が書かれたマス目の並びを記憶する。マス目に表示される文字は毎回変わるため、記憶した並びをたどって入力したパスワードの文字列も毎回異なるというわけだ。トークン生成機が不要なワンタイムパスワードの仕組みといえるだろう。
NTTコミュニケーションズが発表した「キータッチパス(2010年度中提供開始予定)」は、生体認証の一種といえる。キーボードで文字を打つ際のスピードやリズムは個人によって千差万別だ。その特性を記憶させておき、キーボードの打ち方によって本人であるかどうかを特定するという認証方法だ。現在は実証実験が実施された段階だが、2010年度内の商用サービス開始を予定している。
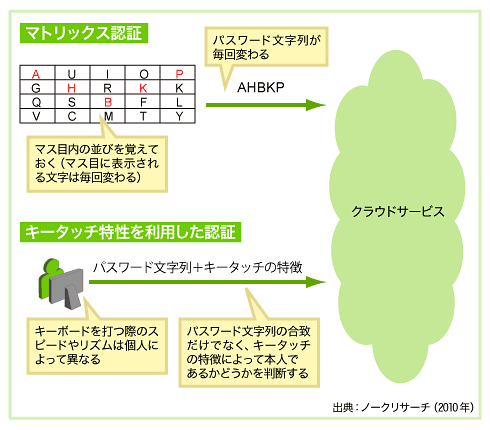 特別な機器を用いない高度な認証の工夫
このように認証処理は日々進歩を続けている。最新の情報収集に努め、低コストかつ強固な認証処理を利用できるサービスがどこかを見極められる目を養っておこう。
また、もう1つのポイントがアカウント情報の管理である。単独のクラウドサービスで自社のすべての業務システムをカバーするという状況は考えにくい。ニーズに応じて複数のサービスを使い分ける状態となるのが自然だろう。そこで問題となるのが、サービスごとに発生する認証処理だ。
IDとパスワードを入力する場面が多ければ、それだけIDとパスワードが盗難に遭う可能性も高くなる。アカウント情報の入力回数は極力減らす方が得策だ。そこで重要になるのが「シングルサインオン」の仕組みである。シングルサインオンは以前から存在するソリューションではあるが、今後クラウド活用が進むことによってその役割の重要性が再認識されると予想される。
さらに、日本HPの「IceWall SSO」のような自社内運用型に加えて、日立情報システムズの「SHIELDeXpress認証管理サービス」のようにシングルサインオンそのものをサービスとして提供しているものもある。これまでシングルサインオンへのニーズは高くなかったが、クラウド活用によって新たに必要が生じた中堅・中小企業にとって、後者のサービスは有力な選択肢の1つとなるだろう。
ただ、シングルサインオンはあくまでIDとパスワードの入力を代行するものであり、おのおののサービス上にアカウント情報が分散している状況であることには変わりない。より根本的な解決として、アカウント情報を一元化できないだろうか――それを実現するのが「フェデレーション」である。
フェデレーションとは、サービス提供者から認証処理を切り離し、サービス提供者側(サービスプロバイダー)と認証処理をつかさどる側(アイデンティティープロバイダー)が互いに信頼し合うことで、認証処理を一元化する仕組みである。
マイクロソフトの「Active Directoryフェデレーションサービス」(無償で追加可能なActive Directoryサービスコンポーネント)はその1つだ。認証処理における標準規格の1つである「SAML(Security Assertion Markup Language)」に対応しており、Salesforce CRMやGoogle Appsといったクラウドサービスとの間でフェデレーションによる認証連携ができる。社内の認証処理において既にActive Directoryを活用している場合には、検討する価値のある選択肢といえる。
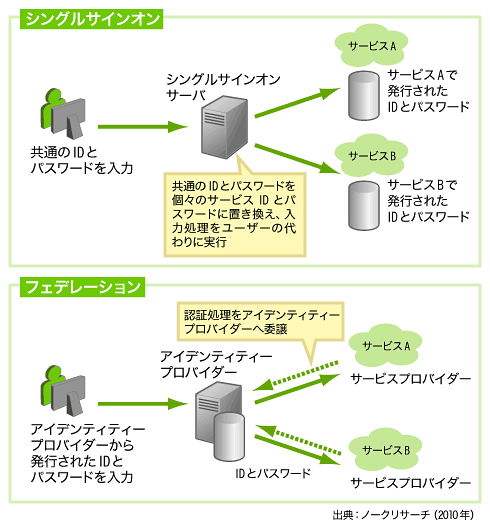 シングルサインオンとフェデレーション
2.サービス運営業者が情報漏えいなどのトラブルを起こす可能性がある
サービス運営業者も企業である以上、外部からの攻撃や内部の不正などによって情報漏えいが起きてしまう危険性はゼロとはいえない。また前回も述べたように、何らかの理由でサービス運営業者の事業継続が困難になった場合、預けているデータを自社の手元に戻せるか――というリスクもある。各国の法制度も関係してくるので、事前に約款などで十分に確認を取ることが必要だ。とはいっても約款を確認したところで、想定されるリスクを軽減できるわけではない。
根本的な解決策は「そもそも機密情報をそのままの状態でクラウド上に格納をしない」ということになるだろう。そのための手法も既に幾つか登場してきている。例えば、クレジットカード番号などは無意味な文字列(トークンと呼ばれる)に置換するという手法がある。クレジットカード番号とトークンの対応を格納したデータベースは自社が管理できる環境に配置し、クラウド上にはトークンおよびほかのデータ(購買履歴、製品情報など)を格納しておく。秘匿性の高いデータは手元に置いておき、クラウド上にはその代替となるデータを格納しておくという発想だ。
この手法は「トークナイゼーション」と呼ばれる。あるいは機密情報を幾つかの断片に分割し、異なるデータセンターに分けて格納するという手法もある。断片だけ漏えいしても元データを復元できないという機密保持の効果に加えて、一カ所のデータセンターでトラブルが生じても、ほかのデータセンターに格納された断片から全体を復元できるといった障害対策の効果も期待できる。NRIセキュアテクノロジーズが提供を予定している「秘密分散技術を使ったデータデータ管理サービス」などはその例だ。
3.インターネットを介するため、ネットワーク上で傍受される可能性がある
SSLなどの普及により、「インターネット上にデータを流す際は暗号化によって傍受を防ぐ」ことはもはや常識といってよいだろう。クラウドサービスはいずれもこうした暗号化に対応しているため、利用する側が設定などを間違えなければ一通りの対策は講じられているといえる。
ここで注意が必要なのは「暗号化2010年問題」が及ぼす影響だ。データを暗号化する技術は日々進歩しているが、同時にコンピュータの高速化などによって既存の暗号化手法を破るために要する時間も短くなってきている。そのため利用する暗号化手法をより強固なものに変えていく必要がある。
米国立標準技術研究所(NIST)が発表したガイドラインでは「2011年以降は従来よりも強固な暗号化手法へ切り替えるべき」と勧告しており、今後利用すべき暗号化手法についても言及している。このNIST勧告は大きな影響力を持ち、主要なITベンダーは自社製品に組み込む暗号化手法をこの勧告に従って更新することを既に宣言している。
つまり、2010年末を境に暗号化手法の大規模な変更が起きるわけだ。もし暗号化手法の変更に追随できないIT機器があると、それらを利用した安全なデータのやりとりができなくなる恐れもある。これが「暗号化の2010年問題」だ。
クラウドに関して言えば、自身でサーバの構築、設定を行っていない限り、暗号化手法を変更するのはサービス業者側の作業であるため、ユーザー企業が自ら対応作業を行う必要はない。また、PCや携帯電話といった主要なIT機器も既に新しい暗号化手法への対応は完了している(2G携帯電話については対応できないケースもあるので要注意)。だが、通信機能を組み込んだ専用機器については個別に確認が必要だ。自社の業務上、そうした機器を利用している場面はないか念のため確認しておこう。
次回は引き続きクラウド活用におけるセキュリティ課題の解決策として、「仮想環境の保護」「脆弱性対策」に着目して具体的な製品・サービスを紹介する。
岩上由高
ノークリサーチ シニアアナリスト
ソフトウェアベンダー数社でソフトウェア製品の企画、設計、開発、コンサルティング、トレーニングなどに携わった後、ノークリサーチに入社。シニアアナリストとしてITのさまざまな領域の調査・分析に従事し、その成果を記事執筆やコンサルティング活動を通じて積極的に発信している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
4
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
5
「Windows Server 2028」、初のIntune対応をプレビュー PCとサーバを一元管理へ
-
6
なぜ「ChatGPT」連携の拡張機能が情報漏えいの入り口になるのか?
-
7
「企業のサーバ環境と調達・価格動向」に関するアンケート
-
8
AI利用時に情報漏えいが起きた場合の適切な対応はどれ?
-
9
「サプライチェーン管理」に関するアンケート
-
10
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー