




















クラウドのセキュリティを考える【第4回】
ハイブリッドクラウドに必要なセキュリティ対策とは?
クラウドという新プラットフォーム上でどのようなセキュリティを提供してくのか。新市場のパイをめぐりベンダー各社の攻防戦が激化している。今回はトレンドマイクロに同社が考えるクラウドセキュリティ戦略を聞いた。
ハイブリッドを見据えたクラウド戦略
クラウドを恐れることはない。システムやデータの保護、アプリケーションの安全稼働など、考えるべき企業のセキュリティ対策は大きく変わらない。
とは言うものの、今まで管理下にあったものが雲の上へ行ってしまうのだ。クラウド上のサーバが国内と海外のどちらに存在するのか、仮想サーバを誰と共有するのか、事業者側の管理者がデータに対してどのようなアクセス権限を持っているのか。不安要素は次々とその首をもたげる。
セキュリティベンダーのトレンドマイクロでは、既に自社業務の中にはクラウドサービスを利用しているものもある。重要なことは、クラウドサービスに移行する業務と移行しない業務の切り分け、そして事業者との確認作業にあると、同社マーケティング本部、セキュリティエバンジェリストの染谷征良氏は言う。
 トレンドマイクロ マーケティング本部 セキュリティエバンジェリスト 染谷征良氏
クラウドサービスを導入したからといって、企業内サーバやストレージが完全に消えるわけではない。最終的には両方を組み合わせたハイブリッド型のインフラを構築していくことになる。「何を雲の上に渡して、何を手元に残すかを整理する。その後、自社内ではこれまで通りにセキュリティ対策を徹底し、雲に上げる場合は事業者がどのようなセキュリティを敷いているのか詳細に確認する」(染谷氏)。こうして手順を整理すると、クラウドを恐れる理由がなくなる。
そして、同社では自社またはクラウドのいずれにおいても対策が取れる“ハイブリッド”なセキュリティソリューションを提供している。1つが「Protection from the cloud(クラウド経由で提供するセキュリティ)」を提供するためのセキュリティ基盤「Trend Micro Smart Protection Network」で、もう1つが「Protection for the cloud(クラウド環境保護のためのセキュリティ)」を提供する「Trend Micro Deep Security」だ。この2本立てでクラウドセキュリティ戦略を展開する。
3つのレピュテーションによるエコシステムで脅威を徹底排除
Protection from the cloudはクラウド経由でセキュリティを提供するという意味で、同社はこれをセキュリティ基盤の「Smart Protection Network」(SPN)で実現する。
SPNは、Webサーバの評価情報をベースに不正URLへのアクセスをブロックする「Webレピュテーション」、送信者のIPアドレスが不正と判断した場合はブロックする「Emailレピュテーション」、ファイルの内容を解析して不正であればHDDへの書き込みや実行を防止する「ファイルレピュテーション」の3つで構成されている。これらは互いに更新・蓄積された評価情報を相関分析し、同社製品へリアルタイムに最新の脅威対策を実行する(図1)。
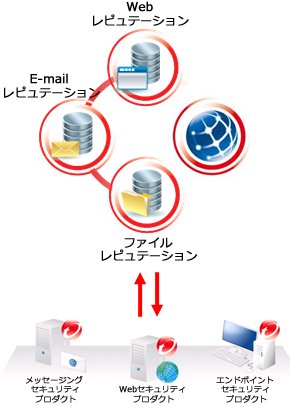 図1 Trend Micro Smart Protection Networkの概要。同社製品と連携して最新の脅威にリアルタイムで対策を施せる、クラウド型セキュリティソリューション
ドイツのウイルス対策ソフトの第三者テスト機関AV-Testによると、1.5秒に1つは新しい不正プログラムが生成されている。トレンドマイクロの調べでは、ウイルスの感染経路の約92%がWeb経由だという。「最近は犯罪組織が不正プログラムを金銭目的に悪用している。クライアントPCに確実に感染して情報を引き出すには、できるかぎり新しい不正プログラムを矢継ぎ早に送り込むことが必要。そのために不正プログラムの数は急増している」(染谷氏)
そこで同社が出した回答は、不正プログラムを配信するURLやIPアドレスをクラウド上のデータベースに登録し、常に最新状態に保つシステムだ。「Trend Micro Enterprise Security for Gateways」などの同社ゲートウェイ対策製品、「Trend Micro Collaboration Security」などのグループウェア対策製品、「ウイルスバスター2011クラウド」や「ウイルスバスターコーポレートエディション」などエンドポイント対策製品、「Trend Micro Threat Management Solution」などネットワーク対策製品は各レピュテーションに問い合わせをして、脅威を排除する。
解析情報を自社内に置くことは、ストレージ容量の増大、クライアントPCへの配信に伴うネットワーク帯域への負荷、CPU、メモリ処理のシステム負荷が課題であった。それが「製品が必要に応じてクラウドへ問い合わせるというシンプルなソリューションになった」(染谷氏)ことで、管理者およびユーザーはあらゆる負担から解放されることになる。
製品側も、SPNの恩恵を受けるばかりではない。脅威と思われる挙動をレピュテーション側にフィードバックすることで(スマートフィードバック)、特定の地域やユーザーでのみ検知された脅威も世界中のトレンドマイクロユーザーで共有、防御できる。セキュリティ対策のエコシステムに参加するイメージだ。スマートフィードバックは機能のオン/オフが可能なため、自社に適した設定ができる。
SPNは、ヤマハの中小企業向けルータなど他社製品のセキュリティ機能のほか、プレイステーション・ポータブルの有害サイトのアクセスブロック機能、iPhoneやiPod touch向けの不正サイトアクセス制御ツール(無償)など、多様なデバイスで利用されている。
ユニークな点は、SPNのレプリカ(Smart Protection Server)を企業内に設置できることだ。企業によっては、社員がどこにアクセスしているかなど各情報を外部機関に知られたくないと考えるところもある。また、クライアントPCから社外ネットワークへのアクセス量が増加することで、帯域のパフォーマンスを気にするところもある。こうしたプライバシーとパフォーマンスの懸念を一掃する方法として、レプリカは好評だという。
このレプリカとクラウドのSPNは、状況に応じた柔軟な使い分けができる。「レプリカの冗長構成はもちろん、社内サーバへは社内PCからのみで、外出先からはクラウドのSPNにアクセスしてもらうといった、利用形態にマッチした方法を選択できる」(染谷氏)
仮想サーバに統一のセキュリティ対策を実施
もう1つのクラウドセキュリティ戦略は、Protection for the cloudだ。これはクラウドに対するセキュリティ対策で、同社の「Trend Micro Deep Security」が提供する。
Deep Securityは、物理/仮想サーバを保護するセキュリティソリューションだ。IDS/IPS、Webアプリケーション保護、ファイアウォール、ファイルやレジストリなどの変更監視、セキュリティログ監視の5つの機能を実装した「Deep Securityエージェント」でサーバの安全性を確保する。
特筆すべきは、ウイルス対策を搭載した「バーチャルアプライアンス」だ。これは「VMware vSphere 4.1」上で稼働する仮想セキュリティアプライアンスで、複数のゲストOSに一元的なセキュリティ対策を施すことができる(図2)。
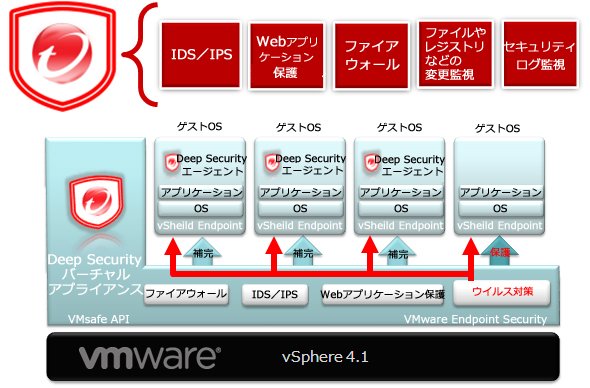 図2 バーチャルアプライアンスは、APIの「VMware vShield Endpoint」を利用してゲストOSのウイルス検出などを実施する
染谷氏は、「仮想サーバにウイルス対策ソフトを含めて余計なアプリケーションをインストールしたくないというニーズは案外多い」と言う。しかし、それではサーバの安全性が守られない。そうした課題を解決するため、バーチャルアプライアンスを開発した。
ゲストOSごとにセキュリティ機能を実装することは可能だ。しかし、仮想化のメリットはゲストOSを必要なときに生成し、必要なくなれば削除できる柔軟性だ。このように立ち上がっては消えるゲストOSをすべてフォローし、都度セキュリティ機能を組み込むことは難しい。「クラウド上の仮想サーバをマルチテナントで利用する際に、異なるセキュリティレベルのゲストOSが混在することは懸念事項だった。バーチャルアプライアンスであれば、存在するゲストOSすべてに対して一定のセキュリティを提供でき、管理負荷も低く抑えられる」(染谷氏)
「プライベートクラウドだけでなく、クラウド事業者がよりセキュリティレベルの高いサービスを提供するという視点でも導入を検討してもらえればうれしい」(染谷氏)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー