





















大規模DCの課題を解決するネットワーク最新技術【第4回】
【技術解説】VLANの限界を打ち破る「仮想ネットワーク」技術
ネットワークの主要技術であるVLAN。仮想化やクラウドの普及に伴い、VLANでは解決できない課題が顕在化してきた。本稿は、こうした課題を解決するネットワーク技術を示す。
物理的なネットワークインフラを柔軟に活用するための技術である「仮想ネットワーク」。その歴史は古く、さまざまな仮想ネットワーク技術が登場し、普及してきた。その代表格が「VLAN」である。VLANは、今日の大規模な企業ネットワークではほぼ必ず利用されているといっても過言ではない仮想ネットワーク技術となった。
VLANに加え、「スタッキング」などのネットワーク機器を仮想的に統合する技術で可用性と運用性の向上を図ったり、「コンテクスト」などの1台のネットワーク機器を複数台の機器へと仮想的に論理分割する技術で利用効率を高めるといったことも広く実施されている。
ただし、こうした既存技術だけでは解決できない課題も顕在化してきた。本稿では、既存の仮想ネットワークが抱える課題を整理しつつ、課題解決に大いに役立つと期待される最新の仮想ネットワーク技術を紹介する。
連載:大規模DCの課題を解決するネットワーク最新技術
データセンターの中心技術の1つであるサーバ仮想化。サーバ仮想化によるライブマイグレーションや負荷状況による自動最適化などが普及したことで、データセンターはビジネス基盤としての可用性や運用性を実現できるようになった。一方のネットワークは、いまだ手作業による設定変更が一般的であり、サーバ仮想化の技術進歩に追い付いていないのが現状だ。
こうしたネットワーク運用における迅速性の欠如は、場合によってはサーバ仮想化の迅速性や自動化のメリットを阻害することもある。さらに、大規模なマルチテナント環境においても、従来のVLANによる実現手法ではスケーラビリティを十分に確保できないといった課題も顕在化しつつある。
こうした課題を解決すべく、新たな仮想ネットワーク技術の開発や標準化が進む。以下、注目すべき仮想ネットワーク技術を説明する。
仮想ネットワーク最新技術1:ネットワークとハイパーバイザー間の連携技術
1つ目は、サーバ仮想化のハイパーバイザーと物理ネットワークの連携技術である。
ハイパーバイザーには、仮想マシンのネットワーク通信を制御する仮想スイッチ(ソフトウェアスイッチ)が組み込まれている。ハイパーバイザーが市場に登場した当初は、仮想スイッチと物理スイッチはそれぞれ独立して動作することが一般的であり、それぞれの要素が連携したり協調するといった考え方はなかった。
だが最近は、ハイパーバイザーのネットワーク機能が高度化するとともに、物理ネットワークにもハイパーバイザーとの連携機能の搭載が進み、より仮想環境に最適なネットワークを構築するための下地が整いつつある。
ここで鍵となる標準技術が、「IEEE 802.1Qbg(EVB:Edge Virtual Bridging)」と「IEEE 802.1BR」である。この2技術は、ともに標準化が完了済みだ。
802.1Qbgと802.1BRは、ざっくりと説明すれば仮想スイッチの機能を物理スイッチへオフロードする技術である(図1)。サーバCPUの負荷を軽減したり、仮想スイッチの管理が不要になるなどのメリットがある。ライブマイグレーションの実行時、仮想マシンの移動に物理スイッチの設定を追従させることができるのも特徴だ。
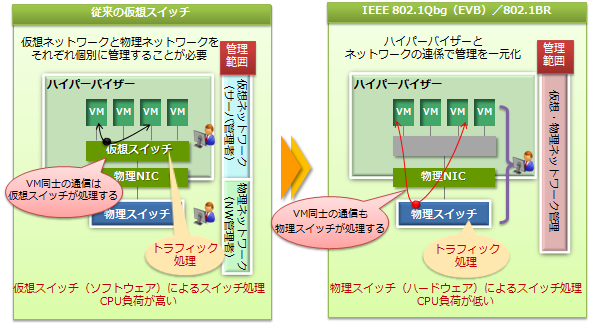 図1:従来の仮想スイッチと、IEEE 802.1Qbg/802.1BRとの処理方法の比較
802.1Qbg:実装方法は「VEPA」「VEB」の2つ
802.1Qbgには、「VEPA(Virtual Ethernet Port Aggregator)」と「VEB(Virtual Ethernet Bridge)」という2つの実装方法が定義されている。
VEPAの場合、仮想マシンの通信トラフィックは、従来のようにハイパーバイザーの仮想スイッチで転送処理をせず、上位の物理スイッチにオフロードできる。
VEPAを実現するために必要なコンポーネントは、VEPAに対応した物理スイッチと物理NIC、仮想スイッチ(ハイパーバイザー)の3つだ。ポートの構成情報を管理したり、構成情報をスイッチへ反映させる管理装置も必要となるが、こうした装置の標準化は完了していない(この標準化は、米IEEEとは別団体のDMTF(Distributed Management Task Force)が実施している)。現時点で802.1Qbg対応を見合わせているベンダーが多いのには、こうした背景がある。
もう一方のVEBは、NICに転送機能をオフロードする方式である。同じ物理サーバ内の仮想マシン間の通信は、NICで折り返すトラフィックフローとなる。なおVEPAとVEBを同時に利用する形態も定義されている。
802.1BR:現時点ではシスコのみ対応、VEPAと機能は大差なし
802.1BRは、シスコシステムズ(以下、シスコ)が推進している技術であり、同社はこれを「Cisco VM-FEX(仮想マシンファブリックエクステンダ)」と呼んでいる。他のベンダーが802.1Qbgを推進しているという背景もあり、802.1BRは標準化されてはいるものの、マルチベンダー構成は実現できないのが現状だ。
802.1BRは、シスコの「Cisco UCS Bシリーズブレードサーバ」、もしくは「Cisco UCS Cシリーズラックサーバ」と「Cisco Nexusデータセンタースイッチ」の組み合わせで利用可能だ。対応するハイパーバイザーは、VMware vSphere 5とKVM。802.1BRの動作は、802.1QbgのVEPAと同様であり、両技術の機能やメリットには大差がない。
802.1Qbg/802.1BRのメリット:ライブマイグレーション時のVM設定追従が可能に
802.1Qbgと802.1BRのメリットを整理すると、以下のようになる。
- 物理スイッチが有するさまざまなネットワーク機能を利用できる
- ハイパーバイザーの種類によって異なる仮想スイッチの設定が不要
- サーバ管理者とネットワーク管理者の管理境界の明確化を実現できる(ネットワーク管理者がネットワークを一元管理できる)
- サーバCPUの負荷軽減やI/O処理の向上が見込める
- トラフィックを可視化できる
- 仮想マシンのライブマイグレーションに対して、物理スイッチの設定を追従できる
- 上記のメリットを標準技術で実現できる
5番目のメリットであるトラフィックの可視化は、仮想マシン単位でのステータスやカウンタの参照、設定などができるようになることを指す。トラフィックの統計情報やパケットキャプチャーも実施しやすくなり、問題判別や利便性の向上も見込める。
関連記事
6番目に挙げた、ライブマイグレーションに対する物理スイッチの設定追従を実現するには、ライブマイグレーションを実行した際、仮想マシンがどのポートの配下に移動したのかを把握する仕組みが重要となる。
802.1Qbgでは、「VDP(VSI Discovery and Configuration Protocol)」というプロトコルで、これを実現している。VDPを使うと、複数ベンダーの物理スイッチが混在した環境でも、ライブマイグレーションに対応したポート情報の自動変更が可能となる。802.1BRでも同様の仕組みが用意されているが、802.1Qbgとは採用するプロトコルが異なる。また、ライブマイグレーションに追従できる物理スイッチの範囲なども802.1Qbgとは異なるため、導入の際には注意が必要だ(ライブマイグレーションの課題を解決する技術については「【技術解説】仮想マシンを離れたデータセンターへ移動できる『DCI』」も参照)。
仮想ネットワーク最新技術2:マルチテナンシー/オーバーレイ
2つ目は、大規模なマルチテナント環境の実現方法に関する技術動向である。1つの物理的インフラ(サーバ、ストレージ、ネットワークなど)に複数のユーザーを収容するマルチテナントの考え方自体は、新しいものではない。ネットワークでは、主にVLANでマルチテナントのニーズに対応してきた。
一方、サーバ仮想化の登場によって、物理インフラの集約力が飛躍的に向上。サーバ仮想化を利用し、非常に多数のユーザー企業に効率よくインフラを提供できるIaaS(Infrastructure as a Service)の構築や利用が、クラウド事業者やユーザー企業を中心に進んでいる。IaaSでは、用意しなければならない仮想ネットワークの数も非常に多くなり、VLANによって実現できる約4000という仮想ネットワーク数(VLAN ID数)の上限では不足する可能性が高い。
こうした背景から、大規模マルチテナントを実現できる新しい仮想ネットワーク技術の出現が求められている。ただし、仮想ネットワークの実現においては、ライブマイグレーションなどのサーバ仮想化のメリットを損なわないようにするため、VLANと同様、レイヤー2での通信経路の確保も重要となる。
解決策として注目すべきなのが、「オーバーレイ」というネットワーク仮想化のアプローチである(図2)。
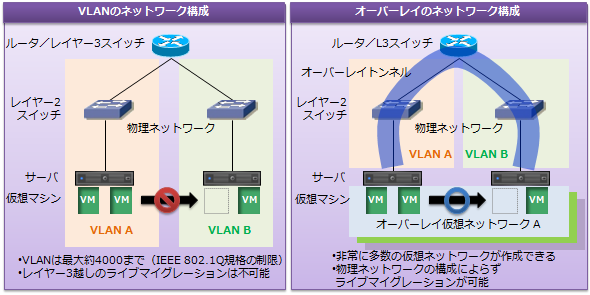 図2:オーバーレイによるネットワーク仮想化
オーバーレイ:VMホスト同士をレイヤー2で接続
現在、オーバーレイによるネットワーク仮想化を実現する技術として、「VXLAN」「NVGRE」「STT(Stateless Transport Tunneling)」などがあるが、ここでは、中でも特に注目すべきVXLANに焦点を絞る(参考:「VXLAN」入門──VLANを拡張する新標準とその必要性)。VXLANは、2012年8月末に米サンフランシスコで開催されたカンファレンス「VMworld 2012」においても大々的に取り上げられたネットワーク技術である。
図2に示したように、物理ネットワークを介してトンネルを生成し、仮想マシンを収容するホスト(物理サーバ)同士を仮想的なレイヤー2ネットワークで結ぶのが、オーバーレイの基本的な考え方だ。VXLANもこれに倣っている(参考:OpenFlowを対応機器なしで導入できる「オーバーレイ」)。
VXLANのメリット:約1600万の論理LANを作成可能、物理ネット構成に非依存
VXLANの主なメリットとしては、以下の2点が挙げられる。
- 約1600万の仮想レイヤー2ネットワーク(VNI)を作成できる
- 基本的には物理ネットワークの構成に依存することなく、ハイパーバイザーの設定だけで利用できる。これにより、ネットワーク管理者と仮想化ネットワーク(ハイパーバイザー)の管理者間の調整負荷が軽減される
1番目のVNIが作成可能というメリットが有用かどうかは、単純に基盤の規模(どれだけのユーザー数と仮想ネットワーク数を必要とするか)による部分が大きい。ただし、2番目のメリットについては、手作業によるネットワーク運用からなかなか脱却できない企業や事業者にとって、採用の大きなポイントとなり得るであろう。
VXLANの課題:非対応デバイスとの相互接続
ただし、VXLANは新しい技術ならではの課題も抱える。代表例の1つは、既存のネットワークやVXLANに対応していないデバイスとの相互接続である。VXLANの仮想ネットワークに存在する仮想マシンが、VXLAN非対応のデバイスと通信する場合、VXLANとVLANの橋渡しをする「ゲートウェイ」が必要になる。
ゲートウェイは、ハイパーバイザーで動作するソフトウェアと、物理的なアプライアンスの双方がベンダーから発表されており、実現したい相互接続によって両者の使い分けが必要になる。例えば、まだVXLANに対応していない製品がほとんどであるファイアウォールやロードバランサの場合、VXLAN環境で利用するには、アプライアンス型ゲートウェイによるVLANとVXLANの変換が必要になる。ゲートウェイも含めたVXLANネットワークの設計の考え方や運用性に関する情報はまだ少ないのが現状だ。
仮想ネットワークを検討する際の注意点
802.1Qbgや802.1BRのような連携技術の採用、VXLANといった大規模なマルチテナント技術は、大規模データセンターにおける課題解決に大いに役立つ。
注意すべきなのは、802.1Qbgや802.1BR、VXLANだけが課題解決策ではなく、OpenFlowといった今までの技術にとらわれない新しい技術や製品、さらにはベンダー独自技術もあるということだ。
自社の課題やニーズに基づいて、幅広い領域からどの技術や製品が最適なのかを見極める必要がある。このためには、ネットワーク管理者とサーバ管理者が協調して検討するのが望ましい。まずは、両者が強調できる風土の醸成が必要になるだろう。
当然ながら、管理者のスキルアップも必要不可欠だ。特にデータセンターのネットワーク管理者は、サーバやハイパーバイザー、ストレージ、また必要に応じてOpenFlowに代表されるSoftware Defined Network(SDN)の知識を持ち合わせることが望ましい。こうした技術は、一朝一夕では身に付かない。計画的かつ意識的に、最新技術についてキャッチアップすることをお勧めする。
連載:大規模DCの課題を解決するネットワーク最新技術
著者紹介
大高智也(おおたか ともや) ネットワンシステムズ株式会社
1997年から約10年間、国内大手金融業や製造業などのデータセンターネットワークや企業ネットワーク全体(LAN/WAN)の構築において、最先端技術の安定導入を実現しながらプロジェクトを遂行してきた。現在はネットワンシステムズでマルチベンダーのデータセンターネットワーク製品の技術サポートを行っている。2005年、Cisco CCIE Routing and Switching取得。
中前 航(なかまえ わたる) ネットワンシステムズ株式会社
2005年から、企業ネットワークにおける先進技術導入の提案や構築に関わる。テクニカルプレセールスとして、多くの企業の現状や課題を見てきた。現在はネットワンシステムズでDCネットワーク製品/技術の比較検討と提案を担当。2009年、Cisco CCIE Routing and Switching取得。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者


新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
製品資料
[株式会社BREXA Technology] 「インシデント初動対応」が遅れる3つの構造的要因とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
企業が「Microsoft Azure」を選ばざるを得ない理由
-
2
なぜノートPCの更新が「4年→6年」に? AIインフラ急拡大の余波
-
3
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
4
HDDではもう限界? AIのGPU待機時間を解消する「大容量SSD」の条件
-
5
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
6
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
-
7
「COPE」「COBO」とは? BYODだけではないモバイルデバイス配備方法の基礎知識
-
8
「リモートアクセスセキュリティ」に成功する企業、そうでない企業の違い
-
9
NVIDIA、フアンCEO辞任で揺らぐ“AI帝国” IT調達計画への影響は?
-
10
NVIDIAが日本語の合成データを公開 社内AI開発の「データ枯渇」を突破
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
8
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
9
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
10
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー