




















エンドポイントを仮想化
SOAにおけるXMLセキュリティゲートウェイの活用
XMLセキュリティゲートウェイは、すべてのエンドポイントに直接展開するのは経済的でないと考えられる特別なセキュリティサービスを、SOAとWebサービスに固有の疎結合のアーキテクチャアプローチを利用して提供する。
サービス指向アーキテクチャ(SOA)やWebサービスの疎結合性がもたらすアーキテクチャ上の大きな利点の1つは、サービスのインタフェース(ネットワークを介したサービスの呼び出しに使われる)と実装(実際のビジネスロジック)が厳密に分離されることだ。このため、セキュリティアーキテクトはSOAとWebサービスのセキュリティを確保する上で、興味深い選択肢を採用できる。
例えば、SOAPのWebサービスインタフェース(下図のGetAccountBalanceなど)は、ビジネスロジック実装(JavaのWebサービスのような)をホストする実際のエンドポイント上でホスティングする代わりに、XMLセキュリティゲートウェイ上でプロキシとしてホスティングすることが可能だ。つまり、XMLセキュリティゲートウェイは、セキュリティポリシーを強制し、分散型セキュリティアーキテクチャを実現する特別なサービスということになる。
XMLセキュリティゲートウェイは、Webサービスとの通信を仲介し、サービスエンドポイントの代わりにセキュリティ機能を実行する。こうしてXMLセキュリティゲートウェイはエンドポイントの仮想化を行うが、サービスリクエスターは、サービスプロバイダーと直接やりとりしていると考える。実際には、サービスリクエスターはXMLセキュリティゲートウェイプロキシを介して通信を行っている。
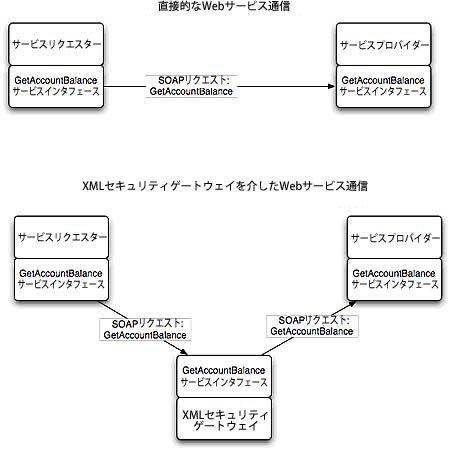
コンピュータサイエンスでは、間接層を追加することであらゆる問題が解決できる。XMLセキュリティゲートウェイは、すべてのエンドポイントに直接展開するのは経済的でないと考えられる特別なセキュリティサービスを、SOAとWebサービスに固有の疎結合のアーキテクチャアプローチを利用して提供する。
標準化とSOA/Webサービスのセキュリティ
分散型のセキュリティアーキテクチャを実現するために必要な相互運用性は、標準化によって確保される。サービスインタフェースは、共通の技術やセマンティクス、例えばSOAP/XMLメッセージやWSDLによるサービスインタフェース記述などを使用する。そのおかげでXMLセキュリティゲートウェイは、最終的なエンドポイントを隠したり、仮想化することができる。また、SAMLやWS-Security、XML Signature、XML Encryptionといったセキュリティ標準により、XMLセキュリティゲートウェイは、ビジネス上および技術上の要件を満たす堅固なセキュリティサービスを提供できる。
XMLセキュリティゲートウェイでセキュリティをサービスとして提供
XMLセキュリティゲートウェイは、多種多様なセキュリティサービスを提供できる。XMLセキュリティゲートウェイによって実現されるセキュリティアーキテクチャを策定する1つの方法は、リスクを踏まえてどのようなセキュリティサービスを提供するかという問題を、アーキテクチャの観点から整理することだ。
その際には、アイデンティティ属性について求められる、XMLセキュリティゲートウェイに関連する3つの大きな要件を考慮する必要がある。
- SAMLのようなアイデンティティ標準を利用して、サービスリクエスターとサービスプロバイダーのアイデンティティに関するポリシーを強制できる
- アイデンティティおよび属性情報をマッピングできる――SOAとWebサービスの根本的な目的は、ビジネスと技術の両領域を統合することにある。このため、トランザクションは、複数のアイデンティティドメイン(Active Directory、LDAP、RACFのような)にまたがって実行されることが多い。XMLセキュリティゲートウェイは、必要なアイデンティティマッピングを実現する要となり得る
- XMLセキュリティゲートウェイは、セキュリティサービスが実行されているかどうかに関する認定の信頼性を保証するために、アイデンティティを持たなければならない
一般的なJavaベースの、あるいはVisual Basicスタイルのアプリケーションではなく、SOAとWebサービスのセキュリティを確保する場合の大きな違いの1つは、メッセージレベルのセキュリティを重視しなければならないことだ。メッセージは、SOAとWebサービスの世界において統一的な方法による機能連携を可能にする構築要素だ。そのため、メッセージのセキュリティは極めて重要だ。SOAではサービスは疎結合されているため、サービスがやりとりするXMLメッセージの妥当性や安全性を保証するものはない。このため、メッセージ内容の妥当性検証を行い、メッセージが悪意ある動作、例えばSQLインジェクション、サービス妨害、マルウェアやそのほかの悪意あるペイロードの実行などを可能にしないことを確認しなくてはならない。
次のステップ
XMLセキュリティゲートウェイの実現方法や、利用できる選択肢やサービスの粒度を検討するに当たっては、XML Security Gateway Evaluation Criteria Projectが提供するガイド(英文)が参考になる。このプロジェクトは、ベンダーと業界専門家で構成されており、XMLセキュリティゲートウェイの役割と効用、その最大限の活用方法について企業の理解を促進することを目指している。
本稿筆者のガナー・ピーターソン氏は、Arctec Groupの創業者でマネージングプリンシパル。Arctecは、エンタープライズソフトウェアとセキュリティアーキテクチャを中心としたエンタープライズアーキテクチャコンサルティングサービスを提供している。ピーターソン氏は、国土安全保障省(DHS)のBuild Security Inポータルに掲載されている幾つかの文書の主著者であり、OWASP XML Security Gateway Evaluation Criteria Projectのプロジェクトリーダーを務めている。Black Hat、SANS、ISSA、OWASPなどの業界カンファレンスの常連講師でもある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTPCコミュニケーションズ株式会社] 「回線速度不足」だけが原因ではない? Web会議の遅延を解決する方法とは -
製品資料
[東京エレクトロン デバイス株式会社] 工場の可用性向上に重要な「7つの領域」と対策 OTセキュリティ強化の基礎知識 -
製品資料
[リコージャパン株式会社] 問い合わせ対応で本来の業務が進まない、総務や情シスの負担をどう減らす? -
製品資料
[リコージャパン株式会社] 自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法 -
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
3
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
4
「データストレージの活用方法」に関するアンケート
-
5
身代金支払いは逆効果 情シスのためのランサムウェア対策ガイド2026
-
6
多要素認証導入済みでもランサムウェア被害に 復旧費用は平均2億7000万円
-
7
DXを阻む「動くだけ」のレガシーシステムに決別するための生成AI活用術
-
8
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
9
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
10
自社を守る「SCS評価制度」活用法 7割の企業が取引先起点の情報漏えいに直面
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー