





















レガシーシステムに有効なセキュリティ対策【第1回】
Windows 2000 Serverのサポート終了まで、あと1カ月……レガシーシステムに潜む脅威
2010年7月13日にサポートが終了するWindows 2000 Serverなど、今後セキュリティパッチが提供されないレガシーシステムの現状を解説するとともに、有効なセキュリティ対策を紹介していく。
レガシーシステムとは
専用OSが搭載されたメインフレームからPCサーバが主流になった時代、メインフレームは「レガシーシステム(過去の遺産)」と呼ばれ、多くの企業でオープンOS(Windows、Linuxなど)への移行を余儀なくされた。第一のレガシーシステムをメインフレームとするならば、第二のレガシーシステムはWindows NTといえるだろう。Windows NT 4.0は2004年12月にサポートが終了したものの、多くの企業が使用を続けた(現在もなお使用し続けている)という報告もある。そして今、第三のレガシーシステムWindows 2000 Serverのサポートが終了しようとしている。
本連載では、既にベンダーのサポートが終了しているWindows NTなどのOSや、2010年7月にサポートが終了するWindows 2000 Serverを含めてレガシーシステムと呼ぶことにする。このようなレガシーシステムにどのような脅威が存在するかを説明する前に、まずはどのくらいレガシーシステムが存在するのかを紹介しよう。
レガシーシステムはどのくらい存在するのか?
トレンドマイクロが2010年3月に企業・団体の情報システム担当者412人を対象としてレガシーシステムに関する調査を実施したところ、「あなたが働いている会社でお使いのOSで、Windows NTなどOSベンダーのサポートが切れたものはありますか?」という質問に対して、42.2%のシステム管理者がサポート切れOSがあると回答している(図1)。これを多いと思うか少ないと思うかは人それぞれだが、半数近くの企業においてレガシーシステムが現在も使い続けられているという現状だ。
Q:あなたが働いている会社でお使いのOSで、Windows NTなどOSベンダーのサポートが切れたものはありますか?
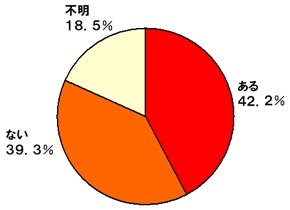 図1 企業におけるサポート切れOSの利用状況
それではWindows 2000 Serverについてはどうだろうか? 「あなたが働いている会社でお使いのサーバにWindows 2000 Serverはありますか?」という質問に対して、5割以上の企業が使用していると回答した(図2)。
Q:あなたが働いている会社でお使いのサーバにWindows 2000 Serverはありますか?
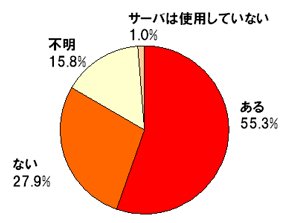 図2 Windows 2000 Serverの利用状況
さらに、現在Windows 2000 Serverを使用している企業にサポート終了後の運用を聞いたところ、27.2%の企業がそのまま使用すると答えている。また、サポート終了まで約3カ月(※本調査は2010年3月24、25日に実施)にもかかわらず、不明が11.4%、未定が14.0%と依然多くのユーザーで移行が決まっていない結果となった(図3)。
Q:Windows 2000 Serverをお使いの方にご質問です。サポート終了(2010年7月13日)後に現在の運用をどうしますか?
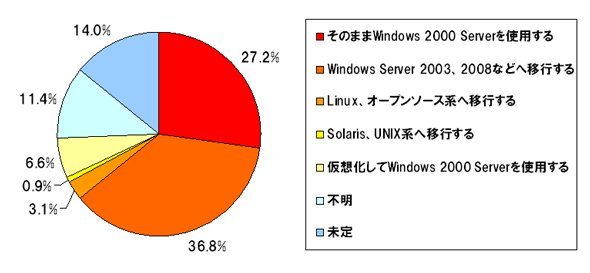 図3 Windows 2000 Serverサポート終了後の運用
このように、企業においてレガシーシステムはまだまだ現役で使い続けられている現状がある。それでは、レガシーシステムを使用する上で具体的にどのような脅威が存在するのか、そしておのおのの脅威に対してどういった対策が有効なのかを解説していく。
レガシーシステムの脅威
OSベンダーのサポートが切れているOSを使用している、もしくはサポート終了後もそのままWindows 2000 Serverを使用すると回答したシステム管理者に対して、サポート終了後も使用し続ける上で、セキュリティ上の不安があるかと質問した結果が図4だ。
Q:OSベンダーのサポートが切れているOSを使用している方、サポート終了後もそのままWindows 2000 Serverを使用すると答えた方に質問です。サポート終了後も使用し続ける上で、セキュリティ上の不安はありますか?(複数回答可)
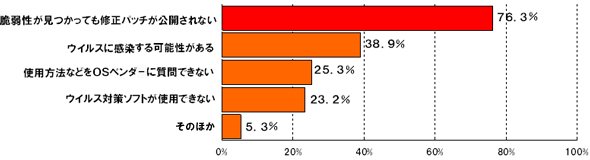 図4 レガシーシステムを使用し続けるセキュリティ上の不安
脆弱性が見つかっても修正パッチが公開されないことに76.3%が不安を感じている。サポートが終了したOSで脆弱性が発見された場合、OSベンダーは基本的に修正パッチを提供しない。例えば、近年騒がれているGumblarに関してもActiveXやAdobe Reader、Flashなどさまざまな脆弱性を悪用することが確認されていることからも分かるように、修正パッチが公開されないということは、丸裸でジャングルの地を歩くようなもので、すぐさま攻撃者のえじきになってしまう。
次に、使用方法などをOSベンダーに質問できないということに、25.3%が不安を感じている。これは、サーバが再起動を繰り返すなど障害が起こった場合に、OSベンダーに傷害の原因を問い合わせすることができないため、自社(もしくはSIer)で解決する必要があるということだ。
続いてウイルス対策については、「ウイルスに感染する可能性がある」が38.9%、「ウイルス対策ソフトが使用できない」が23.2%という結果になっている。PCやサーバ自体にインストールしてウイルス対策を行うような製品は、ベンダーのポリシーにも依存するが、基本的にはOSのサポートが切れた同日にサポートが終了する。ウイルス対策ソフトはそもそもの目的がユーザーに安全を提供するためのものだ。しかし、サポートが切れているOS上で動かす場合、十分な安全性を提供することはできない。
新しい環境へ移行するまでの「延命策」
それでは、おのおのの脅威に対してどのような対策が有効なのだろうか? 基本的には新OSへ移行することが求められるのは間違いない。しかし、企業の実情としてシステムが対応していないなどの理由で移行ができない現実があるだろう。そこで、新しい環境へ移行するまでの「延命策」を幾つか紹介しよう。
OSベンダーに質問できない
PCサーバを製造しているハードウェアベンダーなどはOSも販売しており、サポートに関してもOSを含めて一括して行っているベンダーも存在する。そのため、おのおのの販売店が持っている独自のノウハウを基にサポートを行う場合はある。ただし、解決できない問題もあることが前提のため、まさに一時的な「延命策」といえるだろう。
ウイルス対策に対する不安
ウイルス対策に関する延命策を考える場合、大きく分けて2つの手法がある。1つ目が、PCやサーバ自体にインストールしてウイルス対策を行うような製品のサポートを単純に延長する場合だ。ただし、もちろん今まで通りのサポートを得ることはできないため、一刻も早い移行が求められるのは間違いない。
そして2つ目は、ネットワークで対策を行う場合だ。ファイアウォールなどを用いて外部からの不正な通信を内部へ侵入させない方法や、メールやWeb経由のウイルス侵入を防ぐといったプロトコルベースでウイルス対策を行う方法が存在する。しかし、近年多くの感染が確認されている「MAL_OTORUN(オートラン)」などはネットワークからの侵入ではなく、直接USBメモリを挿した際に感染する。
一部のウイルスには有効な手段だが、すべてのウイルスの侵入を防ぐには有効ではないことをきちんと考慮する必要があるといえるだろう。また、それ以外にもIDSやIPSなどのようにネットワーク全体の振る舞いを検知してネットワークを可視化し、問題を把握する方法も存在する。さらには、対策が行えないレガシー環境に万が一ウイルスが侵入した場合に備え、それらを素早く検知し対処できる挙動監視型のウイルス対策の仕組みを備えることも重要である。
仮想化はレガシーOSの延命手段になるか?
仮想化の使用目的の1つにレガシーOSの延命が存在する。レガシーOSをインストールしていたハードウェアが故障した場合、レガシーOSに対応したハードウェアを新しく入手することは非常に困難である。なぜなら、ハードウェアベンダーは既にサポートが切れたOSの動作保証はしていないからだ。しかし、システムを新しいOSで動くようにするには膨大な費用や時間が発生してしまう。その回避策として仮想化という手法が用いられるのだ。
ここでシステム管理者が陥りやすいわながある。確かに仮想化は、レガシーOSを延命する手法としては非常に魅力的なものだ。しかし、仮想化したからといってセキュリティのリスクが減るわけでもない。そして、仮想化することによる問題点も存在する。
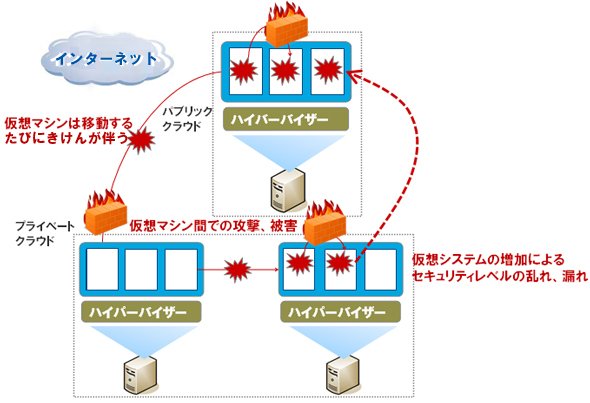 図5 仮想化環境で発生する問題点
物理サーバであればネットワーク型のIDS/IPSなどを導入することでウイルスの振る舞いを検知してネットワークを可視化し、問題を把握することができる。しかし、1つの物理サーバで複数のマシンが仮想化されている場合、仮想マシンの1つにウイルスが感染してしまうと、仮想マシン間での攻撃や仮想マシンを別の場所へ移動するたびに危険が伴うことが懸念される。つまり、仮想環境という閉じた通信で脅威が発生するため、ネットワーク型のIDSやIPSでは脅威を把握することができないということだ。このような場合は、仮想マシンごと、もしくはハイパーバイザーにエージェントをインストールし、脅威を可視化する手法が有効だ。
次回以降は、レガシーシステムに有効なセキュリティ製品・サービスを紹介する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
市場調査・トレンド
[AvePoint Japan株式会社] SCS評価制度の死角は“SaaSの中” クラウド標準機能では届かない領域とは? -
製品資料
[デジタルサーカス株式会社] 5分で分かる、「オープンソースCMS」比較ガイド -
製品資料
[デジタルサーカス株式会社] 1つのアプリを各国で運用 多言語モバイルアプリを簡単に開発・導入できる方法 -
製品資料
[ニュータニックス・ジャパン合同会社] 複雑化するKubernetes運用、VMとコンテナの二重管理を解消する方法は? -
市場調査・トレンド
[アルプス システム インテグレーション株式会社] 急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
2
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
5
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
6
金融・通信で情報漏えいが続出 IPAとJPCERT/CCが情シスに求める緊急点検
-
7
「年1回の外部診断」が限界に 大手小売が脆弱性管理を内製化・一元化した方法
-
8
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
9
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
10
Googleの業務向けAIエージェント「Gemini Agent」が登場 しかし課題は山積み
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
5
「IT史に名を残すシステム障害」8選
-
6
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー