




















クラウドガバナンス現在進行形【第4回・前編】
クラウドはオンプレミスとデータ連携ができる? どうなる連携コスト
ハイブリッドクラウドの実現に向け、技術的・法的課題は何か。前編では、オンプレミスとクラウドのデータ連携についての課題や技術的構造を整理してみよう。
今回も経済産業省企業IT動向調査の引用から始めたい。同調査によると、企業利用者の35%が自社オンプレミスシステムとクラウドコンピューティングのデータ連携について疑念を抱いており、15%が他社サービスへの移行が困難になると心配し、8%が大量データの移行が困難になると考えている(「企業IT動向調査」P41)。これら3つの問題は、オンプレミスとクラウドの相互運用性確保に当たっての課題の一側面と整理することができる。
連載:クラウドガバナンス現在進行形
オンプレミス/クラウドにおけるデータ連携の構造をNIST定義に当てはめて整理
まずはオンプレミスとクラウドのデータ連携について課題構造を整理してみよう。もともとの問いは、クラウドに対する不安・懸念事項である。これを第1回「“オレオレクラウド”にはこりごり、クラウドの本質を知る」で紹介したクラウドの本質的特徴モデル(図1)に照らすと、(1)~(3)の場合が考えられる。
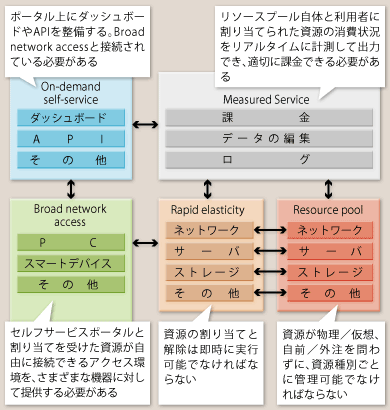 図1 NISTによるクラウドの定義から、5つの本質的特徴を図式化
(1)オンプレミスとクラウド間のBroad network accessが確保できない場合
(2)On-demand self serviceによるクラウド資源の制御がオンプレミスシステム側から実行できない場合
(3)Rapid elasticityされた伝送、計算、記憶等の資源との互換性が確保できない場合
続いて第2回「クラウドは本当にコストダウンになるのか」で紹介した経済性に照らして、
(4)TCOから見て、クラウド接続に伴うデータ連携コストが折り合わない
というケースも含まれるだろう。さらに第3回「クラウドは安全か? 事業者との責任分界点、注目すべき安全基準とは」で解説した、
(5)クラウドが法令順守・監査要求に適合しない
ケースも含まれる。
(4)は今後進展するだろうクラウド側のコストダウンとPaaS(Platform as a Service)などの機能進化に期待する以外、さしたる解決策が見当たらないが、(3)は技術的に相互運用性を実現するための標準化の進展で解決できる課題といえる。同様に(5)はクラウド側のガバナンス標準が整備され、ガバナンス体制の開示が一般化することによって解決できる。残る(1)(2)のケースはクラウド側の相互運用技術の標準化不備による場合とガバナンス体制の不備による場合が含まれるので、(3)(5)のケースへの対応が進展するに従って解消していくと予想できる。
このように整理すると他社サービスへの移行困難、大量データの移行困難という残る2つの課題も同じフレームワークで捉えられることがご理解いただけるだろう。
NISTによるクラウドの定義に関する記事
相互運用性を実現するための標準化を技術的側面で整理
本連載「クラウドガバナンス現在進行形」はガバナンスにスコープしているが、(4)の対策を考える助けにもなるので、もう1点だけ技術側の課題について一段ブレイクダウンしておく。技術的に相互運用性を実現するための標準化について、第3回「クラウドは安全か? 事業者との責任分界点、注目すべき安全基準とは」に動的バリューチェーン(※1)の実現に向けて役立ちそうな要素技術を列挙した。この中で「データモデル」「情報ライフサイクル管理」「ビジネスプロセスモデル標準化」については他の資源管理技術と分けておきたい。これら3つの要素は統合してクラウドタクソノミーとでも呼ばれるべき構造を備えるようになるだろう(図2)。
(※1)動的バリューチェーン:バリューチェーンとは価値連鎖のこと。ポーターの定義によると、主活動は購買物流、オペレーション(製造)、出荷物流、マーケティング・販売、サービスからなり、支援活動は企業インフラ、人材資源管理、技術開発、調達から構成される。クラウド(IaaS)の利用では、それまでオンプレミスで運用していたITインフラをサプライチェーン上の取引先に任せる、つまりバリューチェーンを外延することになる。ただし、Rapid elasticityとMeasured Serviceを前提としたバリューチェーンの外延であるため、バリューチェーンを構成する利用者、各事業者が各種認証を取得するなど管理・運用水準の開示体制を整備し、バリューチェーンを迅速に拡張、組み替え可能にしていく必要がある。本稿では、これを動的バリューチェーンと呼ぶ。
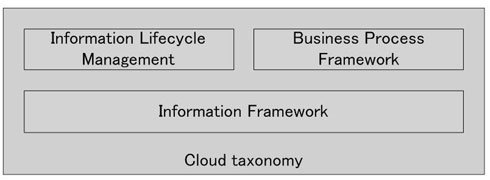 図2 クラウドタクソノミー
クラウドタクソノミーは、非機能要件であるガバナンス要件を、機能要件を反映したクラウド実装に伝えるためのBPML(Business Process Management Language)定義として利用できると考えている。これにデータやスキーマのライフサイクルを管理するInformation Lifecycle Management(ILM)が制約条件として付加され、図2のように基底層として、実装側で操作可能な最小粒度から階層的にモデル化されたデータモデルがInformation Frameworkとして整備されるだろう。このような抽象化された制御モデルを実現した場合、ガバナンスモデル、実装(本質的な特徴)モデルとの関係はCOBIT Cubeに似た図3で表せる。
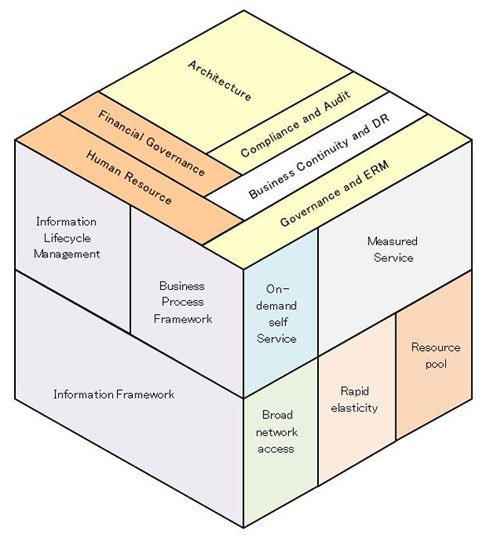 図3 クラウドを技術的側面で標準化する各要素
各クラウド事業者がそれぞれに図3の要素を網羅し、定量的に計測可能なセキュリティ体制を含むガバナンス体制と、標準化された認証認可系を含む相互運用手法の記述モデルを備えるようになると、クラウド事業者間の接続とガバナンス水準の制御が容易になるだろう。クラウド事業者同士が現在の電話網のように事業者間接続され、ネットワークの外部性が高まることによって便益が増加し、結果的に先の(4)で触れたオンプレミス接続コストの低減も実現していくだろう。また、ここまで実現するとNIST定義でいうところの「Hybrid Cloud」(以下、ハイブリッドクラウド)に当たる。
ハイブリッドクラウドの実現を目指して
将来的にハイブリッドクラウドが普及することによって、統治の透明性向上や機会費用の見える化、市場流動性の向上が図られれば、新しいサービスが数多くはぐくまれ切磋琢磨し、多産で豊かなエコシステムが形成されることになるだろう。豊かなエコシステムが実現することによってサービスの代替性が確保され、結果的にデータ資源やサービススキーマなど顧客資産の生残性や継続性が高まるのではないかと期待している。このテーマについては『NIST SP500-292』などを取り扱う際に再度詳細に論じてみたい。
ところで、ハイブリッドクラウドの実現を目指して、さまざまな製品やサービスが独自に限定された範囲で相互運用性を確保するための努力を続けている。これらの動きの多くは来たるべきハイブリッドクラウド=「開かれた市場」実現に先立つ陣取り合戦の側面があり、デファクトスタンダード化によるフォーラムスタンダードやデジュールスタンダード成立へのけん制と見ることができる。より優位な競争条件を得るために各事業者が切磋琢磨することを通した市場経済のダイナミズムの発露によってサービスが進化していくことは、利用者の利益に合致するのでデファクトスタンダード自体を筆者は否定しない。ただし、当然ではあるがクラウドは現時点でも法規制などの要件を満足させれば銀行や証券、電話といった規制業種のシステムを乗せることが可能であり、将来的には広く社会インフラとしての任を負うことになるサービスに成長すると考えられる。そのため、過剰なデファクトスタンダードによる市場支配によって、クラウドが内包する統治の透明性向上や機会費用の見える化、市場流動性の向上といった本質的な利点の普及や進化を妨げるならば、政策誘導や法規制なども動員して規制せざるを得なくなるだろう。とはいえ、筆者が見る限りこれまでのところNISTをはじめとする諸団体での標準化作業は従来の標準化活動より開かれたものであり、フェアに進められている印象を持っており、さほどの心配はしていない。
後編では、将来ハイブリッドクラウドが実現した際にあらゆる利用者が必ず直面し、既に国際展開を果たしている先進的利用者は今まさに取り組んでいる、世界の法制度の問題について状況を整理してみたい。
Copyright © ITmedia, Inc. All Rights Reserved.


クラウドガバナンス現在進行形
新着ホワイトペーパー PR
-
事例
[横河レンタ・リース株式会社] AIの全社活用が加速 トヨタ・コニック・プロに学ぶ「AI PC調達」の秘訣 -
製品資料
[横河レンタ・リース株式会社] 人材不足時代の「PC調達」ガイド:知っておきたいリースとレンタルの違い -
製品資料
[横河レンタ・リース株式会社] PC調達に「レンタル」を選ぶことのメリットは? リース・購入との違いも解説 -
技術文書・技術解説
[セコムトラストシステムズ株式会社] SCS評価制度時代の「SASE選定」ガイド -
比較資料
[セコムトラストシステムズ株式会社] なぜ「SASE選定は難しい」と言われるのか? 多くの人が陥る失敗パターンを解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
4
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
5
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
6
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
7
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
8
「サイバー犯罪株式会社」に潜入 現地調査で判明した“犯罪者求人”の実態
-
9
【基本情報技術者試験】メモリ不足でもアプリが動くのはなぜ? OSを支える「仮想記憶」
-
10
「契約業務のAI活用」に関するアンケート
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
8
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
9
「IT史に名を残すシステム障害」8選
-
10
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー