





















広がるUSBメモリの脅威
これだけは知っておきたい「USBウイルス」対応術
USBメモリの大容量化、低価格化で利便性が高まるに伴い、「USBウイルス」の被害も衰えを知らず広がっている。その巧妙な感染の手口と、現時点で実施できる防御策を解説する。
2008年のウイルス被害報告を振り返ってみると、感染手法としてUSBメモリを利用するウイルスが多かった。これは「USBワーム」(以下、USBウイルスとする)と呼ばれるUSBメモリを媒介に感染するウイルスである。その感染手法は単純なのだが現在も多くの企業で管理者を悩ませている。ではなぜ、USBメモリがこれほど感染の原因になっているのだろうか? USBウイルスはどのようにして感染を広げるのだろうか? 本稿ではUSBウイルス感染の仕組みと、現在の対策製品での防御手法について説明する。
USBメモリの利便性と危険性
USBメモリは、ご存じの通りUSB(ユニバーサルシリアルバス)という規格を採用した記憶媒体だ。USBポートのあるコンピュータなら、そのままデータの読み書きが可能であり、サイズもコンパクト、記憶できる容量も大きいことから手軽な外部記憶装置として急速に普及している。2009年3月現在の製品を調査してみたところ、8Gバイトで2000円を切る価格が一般的なようだ。
実際のところ、USBメモリの利便性と危険性は表裏一体である。一番厄介なのは、管理者がシステム的にUSBを使用不可能にしない限りは、家庭でもオフィスでもインターネットカフェでも環境を問わず利用できてしまう点だ。USBウイルスの被害が拡大しているのは、USBメモリを使い続けている、もしくは使用する人口が増加しているが対策は特に行っていないためだと考えられる。
USBウイルスの被害
まずは2008年2月に登場したUSBウイルスの感染状況を見てみよう。図1はトレンドマイクロによって「MAL_OTORUN」として検出するUSBウイルスの年間感染報告件数である。
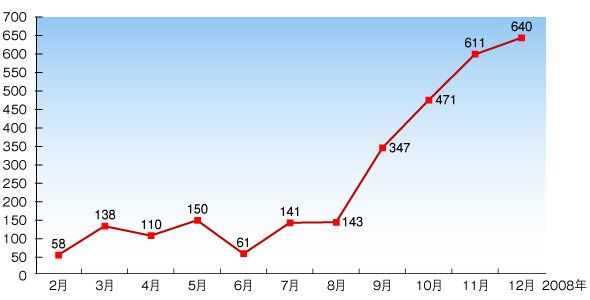 図1●「MAL_OTORUN」の感染報告件数(2008年2~12月 トレンドマイクロ調べ)
年末にかけて増加の傾向をたどっているように見受けられるが、実際、2008年の9カ月通算では全ウイルス中最高の感染報告数である。これは、USBメモリが汎用的なデバイスであることと、USBウイルスの感染方法がほかのウイルスと比べて単純かつ簡易であることが関係している。
USBウイルスの感染の仕組み
では、USBウイルスはどのような方法で感染するのだろうか。多くの場合、既にUSBウイルスに感染しているPCへUSBメモリが接続された際に、USBウイルスは2つのアクションを行う。1つは「USBウイルス本体のコピー」、そして2つ目は「autorun.infの書き換え」である
この「autorun.inf」を変更しておくことによって、USBウイルスに感染したUSBメモリが次に接続されたPCにおいて当該ウイルスを自動実行するように仕向けることが可能だ。つまり、USBウイルスに感染したUSBメモリをウイルス感染していないPCへ接続すると、autorun.infの情報を基にPCがUSBウイルスを自動起動する。自動起動が成功すれば、USBウイルスはUSBメモリから自身をコピーし、次の感染に備える、という流れだ(図2)。
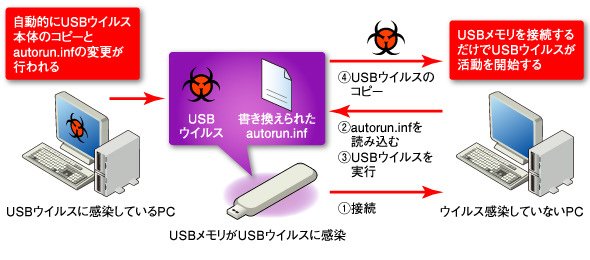 図2●USBメモリを媒介にしてPCからPCへと感染していく
さて、皆さんはどんな印象を持っただろうか? 「意外に簡単な仕組みだな」と思った方が大半であろう。通常autorunを使用する場合、Windows XPではリムーバブルディスクを開いた時点でautorun.infに記述されたプログラムが実行される。Windows Vistaの場合はいったんダイアログが表示されるが、ユーザーが選択すればやはり任意のプログラムを実行できる。autorun.infに記述されたプログラムを実行するのはOSの基本機能であるため、アプリケーションの脆弱性を突くウイルスなどとは違い実行が容易なのである。
ユーザーは、利用場所の制約をあまり受けないという利便性の高さから、USBメモリをオフィスや家庭などさまざまな場所に持ち運ぶため、せっかく企業がインターネットから侵入してくる脅威に対して投資をしているのに、ほかの出入り口から脅威が持ち込まれてしまう事態となっているのだ。
USBウイルスの感染が引き起こすもの
USBウイルスはPCに感染した後、どのような変異を遂げるのだろうか。最近の事例を基に考えると、ウイルスがUSBに特化して感染するのではなく、あくまでもUSBを使用する感染はウイルスの一機能であるととらえた方がいい。これは、現在のウイルスが多機能化していることと関係している。最初のバージョンでネットワーク感染すると思われていたものが、次のバージョンではインターネットから新しいウイルスをダウンロードできるようになったり、その後はUSBメモリへ感染する機能が付与されたりと、ウイルス自体が進化していくのである(図3)。
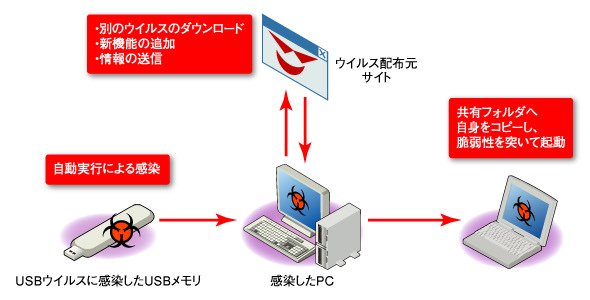 図3●USBウイルスを起点とする二次感染
USBウイルスの感染を未然に防ぐには
さて、このような状況で管理者・システム担当者が選択する道としては、大まかに2つ考えられる。USBメモリを使用させるか・させないかの2通りである。
USBを使用させない対策
まずはUSBメモリを使用させない方法を考えてみよう。USBメモリの全面使用禁止を決定したとして、重要になる点は「どうやってユーザーの行動を制限するのか」ということだ。オフィスへのUSBメモリ持ち込みを社内の規則で制限し、ペナルティーを設けるというのが一般的ではあるが、USBメモリはコンパクトであるため、持ち込みを都度チェックすることはあまり現実的ではない。また、本来あってはならないことだが、ペナルティーを設けたとしてもルールを守らない社員は必ず出てくる。
そこで有効となるのが、PCのUSBポートを物理的にロックする方法。ポートを物理的にロックする鍵を使用してUSBポートそのものを使用できなくしてしまうのだ。製品はメーカーによって安価なものから高価なものまで、形状もいろいろとあるが、ポートをロックすることでマウスやキーボードまでが使えなくなるので、ノートPCしか使用していないような環境でないと根本的な対策にならない点には注意が必要である。
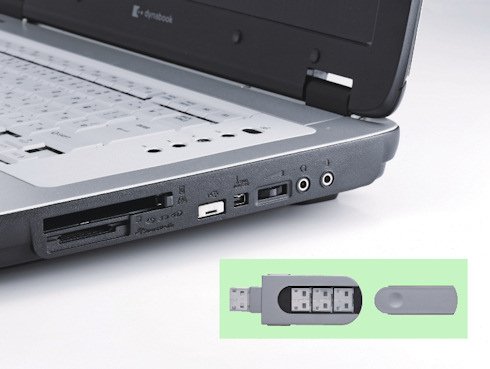 USBポートを物理的にふさいでしまう製品もある。写真はサンワサプライの「SL-51」
USBメモリを使用しながらの対策
筆者がユーザー企業の管理者とUSBウイルス対策について話し合う際は、「USBメモリを使用しながらUSBウイルスにはできるだけ感染したくない」もしくは「USBメモリを禁止することは現実的な運用では難しいので使用することを前提に対策を考えたい」といった意見が大多数である。先ほどUSBウイルスはautorun.infを利用して感染を広げると述べたが、次はautorun.infの振る舞いを考慮しつつ具体的にどのような対策が行えるのかを紹介する。
・USBメモリに「autorun.inf」フォルダを作成する
既に感染しているコンピュータへUSBメモリを接続した際にUSBウイルスがコピーされautorun.infが変更されるケース(図2左側参照)に対しては、まずautorun.infを変更されないように先に「autorun.inf」というフォルダを作成するとよい。こうすることで、ウイルスが不正なautorun.infを作成しようとするのを失敗させる効果が見込める。この方法が効かないウイルスが既に出現していることもあり、絶対的な手段ではないが、ある程度の効力は得られるだろう。問題は、この方法をUSBメモリに適用する上で、方法を告知するだけで十分かどうかという点だ。最近は自社で一括購入したUSBメモリのみ使用可能にしている企業も多いと思われるので、配布前に作業を行っておくことをお勧めする。
・Windowsで自動実行を無効にする
次は、USBウイルスに感染したUSBメモリをPCに接続した際にUSBウイルスを自動実行するケース(図2右側参照)において、autorun.infの参照を無効化し、USBウイルスの自動実行をさせない方法だ。詳しくはMicrosoftのナレッジベース「Windowsで“Autorunレジストリキーの無効化”の強制を修正する方法(文書番号953252)」に記載されているので参照していただきたい。
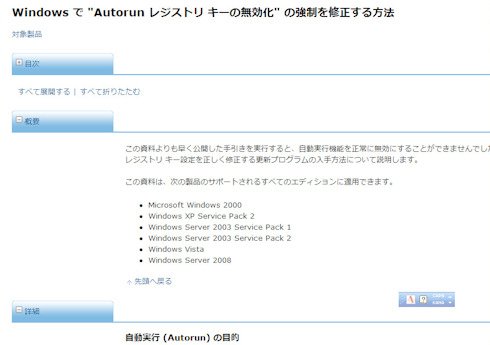 マイクロソフトが公開するKB953252ではグループポリシー設定やレジストリ値の変更によってautorunを無効化する方法を説明している
・ウイルス対策ソフトの検出機能を利用する
ウイルス対策製品でのUSBウイルスへの対応方法としてトレンドマイクロの例を挙げると、従来のパターンマッチングによる検出を拡張したジェネリック検出がある。ジェネリック検出に使用される検出パターンは事前予防検出パターンとも呼ばれ、既知の不正プログラムと類似点の多いプログラムを「不正プログラムの疑いあり」と判定する検出方法だ。USBメモリに格納されているUSBウイルス本体は従来のパターンマッチングで検出し、autorun.infに関してはジェネリック検出を行う。不正な変更が行われているautorun.infを検出することで、その後のUSBウイルス本体の起動を阻止する効果が期待できる。
また、ほかのウイルス対策ベンダーも、ジェネリック検出と同様の検出方法を行っているが、こうしたautorun.infを検出する機能についてどのようなアクション(対応)が設定できるか、また本来のパターンマッチングとは別に対応を設定可能かどうかで本機能の有効性が違ってくるだろう。そこで、普段の運用ではジェネリックパターンで検出をするがアクションは行わない設定にし、感染の兆候が見られたらジェネリック検出で隔離していくといった運用が考えられる。
・書き込み規制機能による対策
autorun.infへの書き込みを一斉に規制する方法もある。例えば企業向けのクライアント用ウイルス対策製品では、ファイル書き込み防止、ポートブロックなどの対応策を各クライアントに配信する機能が管理サーバ上に用意されているものがある。これらは本来、ウイルスアウトブレーク時などへの早急な対応を行うための機能だが、PCがUSBウイルスに感染した場合に、二次感染として別のUSBメモリにもワームが感染活動を広げるのを防止することができる。具体的にはautorun.infを書き込み禁止に設定するだけなので、管理者にとっても負担になることはないだろう。
・ウイルス対策製品を組み込んだUSBメモリを使う
またUSBメモリ自体のウイルス対策として、USBメモリ自体にウイルス対策製品を組み込んだ製品も登場している。その特徴は、PC側にウイルス対策製品がインストールされていなくても、PCにUSBメモリを接続すればUSBメモリ内に組み込まれたウイルス対策製品が起動し、ファイルの書き込みを常時監視するというものだ。社内でUSBメモリを公式に使用できるケースでは、この仕様によってユーザーの行動が制限されることもないため、USBメモリ経由でのウイルス感染には有効である。このタイプの製品選定では、ウイルス対策ソフトが導入されているだけではなく、USBメモリ経由でのウイルス感染に対応しているかどうかも必ず確認することが重要だ。
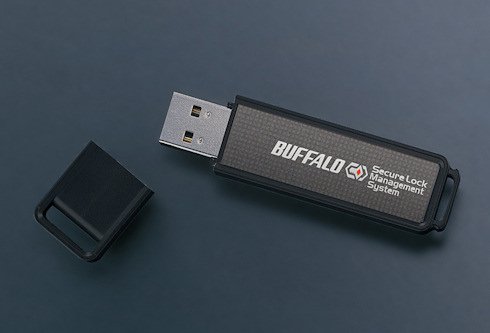 ウイルス検出(「Trend Micro USB Security for Biz」)やデータ暗号化機能を搭載したバッファローのUSBメモリ「RUF2-HSCUW」。このほかにもウイルス検出可能なセキュアUSBメモリとしてアイ・オー・データ機器の「EasyDiskV」が販売されている
ウイルス対策は常に最新のものに
USBウイルスの感染被害は、2009年に入っても衰えを見せない。従って、自社で使用しているウイルス対策製品が、USBウイルスを検出する機能に対応しているかどうかをまず確認していただきたい。各社さまざまな取り組みを行ってはいるが、最新版の製品でなければ機能が使用できない場合もある。
また図3で解説しているように、ウイルスがUSBメモリから感染した後、インターネット経由でのアップデートによって変異し、ネットワーク上に拡散することを防止するためにも、各ウイルス対策製品の最新機能を使用する必要がある。USBメモリによる感染だけに注目するのではなく、セキュリティ対策ツールの全体機能を利用しての最新ウイルスの検出を視野に入れながら対策を行っていくことが重要なのだ。
<筆者紹介>
新井源杓
トレンドマイクロ コンサルティングSEグループ テクニカルセンター シニアシステムエンジニア
ネットワークインテグレーターにおいてネットワークセキュリティのプリセールス・設計・構築業務を経た後、2005年にトレンドマイクロ入社。コンサルティングSEグループでセキュリティ診断サービスの導入コンサルティングなどを手掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
4
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
5
「OpenJDK」の重大な脆弱性をAIが1時間で発見 “防御の遅れ”をどう防ぐ?
-
6
AI利用時に情報漏えいが起きた場合の適切な対応はどれ?
-
7
「Windows Server 2028」、初のIntune対応をプレビュー PCとサーバを一元管理へ
-
8
なぜ「ChatGPT」連携の拡張機能が情報漏えいの入り口になるのか?
-
9
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
10
「AMD製CPU搭載のPC導入検討」に関するアンケート
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー