





















「2025年版 DevSecOps調査レポート」を発表
「CVSSで緊急」でも優先対応すべきは“わずか18%”――Datadogが調査
セキュリティと開発・運用を一体化する「DevSecOps」の実践が急務となる中、DatadogがDevSecOpsに関する2025年版レポートを発表。同社の分析から見えた実態と、脆弱性対応を見直す鍵とは何か。
オブザーバビリティ(可観測性)とセキュリティの統合プラットフォームを提供するDatadogは2025年7月25日、「2025年版 DevSecOps調査レポート」を発表した。Datadog Japanの正井拓己氏(プレジデント&カントリーゼネラルマネージャー 日本法人社長)は、日本国内におけるサイバー攻撃の深刻化を踏まえて「攻撃の進化と対策の間にあるギャップをどう埋めるかが今まさに問われている」と指摘。「堅牢(けんろう)なセキュリティ体制の構築は、もはや前提条件と言える」とした上で、ソフトウェア開発の初期段階からセキュリティを組み込んでいくという取り組みである“DevSecOps”が、次のステージとして重要になると強調した。
深刻度だけでは測れないセキュリティリスクの実態
正井氏は「DevSecOpsとは、開発、運用、セキュリティを一体化し、セキュリティを最初から組み込み継続的に改善していく、文化的/構造的な改革」だと定義。かつて一般的だった「ソフトウェアが完成してからセキュリティ対策を後付けする」という方法では、現在の高度化したサイバー攻撃には対応が困難であると指摘し、その一方で「DevSecOpsは単なる技術導入の話ではなく、企業文化そのものを変革する取り組みだ」と強調した。
調査を主導したDatadogのアンドリュー・クルーグ氏(Head of Security Advocacy)は、今回のレポートについて、同社製品のユーザー企業が運用する「数千ものクラウド環境で稼働する数万のアプリケーションおよびコンテナイメージを分析」した結果だとした上で、分析の結果得られた知見として次の4点を紹介した。
- 国家支援型の攻撃者と一般的なサイバー攻撃者の双方が、ソフトウェアサプライチェーンを標的にしている
- 実行時の状況を踏まえた分析では、緊急度が最も高い脆弱(ぜいじゃく)性のうち優先すべきものは5件中1件にも満たない(18%)
- 全ての言語で依存ライブラリは最新のメジャーバージョンから数ヶ月遅れている
- デプロイ頻度の低いサービスは、古い依存ライブラリを抱えている傾向がある
最も興味深いポイントは、一般的に緊急度が高いとされる脆弱性でも、ユーザーの実際の実行環境においてはさほどリスクが高くない例が多いという指摘だ。セキュリティ担当者の負担軽減のためにも実態に即した警告を発することが重要だ。クルーグ氏は、標準的な脆弱性のリスク情報として「CVSS」(Common Vulnerability Scoring System)と「EPSS」(Exploit Prediction Scoring System)の2種類(注)が使われていることを紹介した上で、「ランタイムコンテキストの評価を加えることで、急いで対応すべき脆弱性の数を大幅に削減することができる」と語る。ランタイムコンテキストとは、脆弱性を含むソフトウェアが実行されている環境に関する広範な情報のことを意味する。
※注:「CVSS」は脆弱性の深刻度を評価するための指標で、0.0から10.0の範囲で数値が大きいほど深刻度が高いことを示す。「EPSS」は脆弱性が今後30日以内に実際に悪用される可能性を予測するスコアリングシステムで、30日以内に実際に悪用される確率を0~100%で数値化する。
CVSSスコアは、「任意のコードを実行される可能性があるかどうか」といった技術的な危険性など、脆弱性そのものの深刻度を評価したものだ。脆弱性そのものは深刻であっても、実際の危険度はシステムごとの運用環境によって異なる。例えば、任意のコードを実行する難易度がどのくらいかによって実際に悪用される可能性は変わるし、脆弱性のあるシステムが外部ネットワークと隔離されている場合にはリスクは相対的に低くなる。
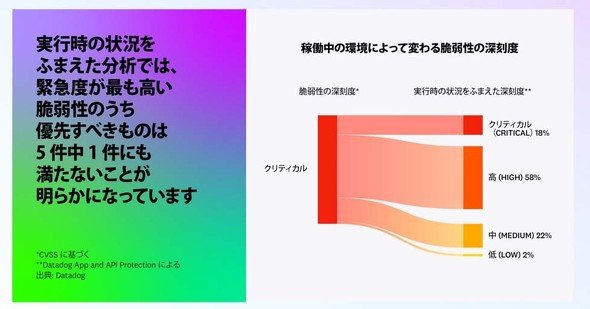 脆弱性の深刻度は稼働環境によって異なる(出典:Datadog Japan資料)《クリックで拡大》
「運用環境に即した脆弱性評価」が鍵に
Datadogのオブザーバビリティ製品を活用すれば、どのソフトウェアモジュールがどこで稼働しているか、セキュリティパッチの適用状況はどうか、といった実際の運用環境に関する情報を収集できる。CVSSの情報だけでは、その脆弱性を含むソフトウェアがどのような状況で運用されているかまでは分からないが、オブザーバビリティ製品と組み合わせることで、稼働環境に関する情報と組み合わせて評価することが可能になる。また同社はアラートのノイズを削減するために、「Security Inbox」と「Datadog Severity Scoring」の2つの機能を提供しており、これらの機能を使えばリアルタイムの運用状況を活用して不要なアラートを削減することができる」という。
Datadog Severity Scoringでは、「CVSS基本スコアに、『悪用されやすいか』『外部からアクセスできるか』『狙われやすいか』などの重要な環境条件を重ね合わせて評価を調整」している。環境状況を踏まえて個別具体的な判断が可能な点は、膨大な環境情報を収集し、それらを組み合わせて総合的な判断を行えるオブザーバビリティ製品ならではのメリットと言え、こうした情報をセキュリティに活用できる点が同社のセキュリティ機能の強みとなっている。
なお、クルーグ氏は最後にDevSecOpsを定着させるためのポイントとして以下の3点を推奨した。
- DevSecOpsは社内文化の改革から始まる
- KPIで「見える化」し、小さく始める
- 継続的な改善と学びの文化を育てる
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[フォーティネットジャパン合同会社] 複雑化しがちな「SASE運用」 IT・医療・金融などの事例に見る導入成功の秘訣 -
製品資料
[フォーティネットジャパン合同会社] 「SD-WAN」導入で失敗しないための5つの重要事項 -
技術文書・技術解説
[フォーティネットジャパン合同会社] VPNの代替候補「ZTNA」を理解できるようになる“3大要素”とは? -
事例
[フォーティネットジャパン合同会社] すぐ分かる「SD-WAN」選定のポイント 成功企業はどんな成果を出した? -
製品資料
[SCSK株式会社] 「Dropbox」管理・運用の困りごと解決ガイド
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「エージェントを作るな、スキルを作れ?」 Anthropicが提唱するAI運用の勘所
-
3
なぜ人はいるのにDXが進まない? ライオンも直面した“老害”レガシーシステム
-
4
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
7
SAP導入後も残る“Excel依存” 京急電鉄は「kintone」でどう解消した?
-
8
AI時代のITインフラ戦略とは? 販売代理店が知っておきたい最新トレンド
-
9
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
10
Microsoft 365の「テナント統合・分離」問題 手戻りのない道を選ぶ秘訣とは?
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
7
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー