





















NEWS
「状況は悪化する一方だ」、F-Secureのセキュリティ研究トップがサイバー攻撃に警鐘
フィンランドのセキュリティ企業、F-Secureのセキュリティ研究所責任者がイベントで講演。「ユーザーはウイルス対策製品をパッケージではなくサービスとして利用する時代になった」とした。
「ITセキュリティを取り巻く環境は悪化している」――1月30日から2月1日にかけて開催された「ITpro EXPO 2008」のITセキュリティ状況をテーマにしたセッションの冒頭で、フィンランドF-Secure セキュリティ研究所所長(Chief Research Officer)のミッコ・ヒッポネン氏は、より巧妙になるマルウェアの攻撃手法を紹介しながら、ウイルス対策の現状をこう説明した。
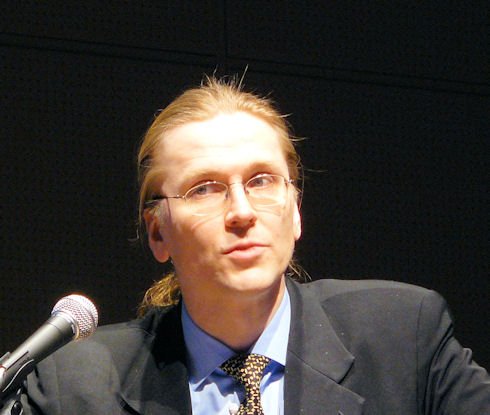 ヒッポネン氏は、2008年の主なウイルス発信国はアフリカ、インド、中国、フィリピンになると予測
ヒッポネン氏によると、同氏がウイルスの研究を始めた1991年、コンピュータウイルスの検出数は300程度だったが、2007年初頭には25万に膨れ上がり、同年末には50万とわずか1年間で一気に倍増したという。この背景として、MyDoomやBlasterといった、作者の自己顕示欲で作られたウイルスはすっかり影を潜め、不正な金もうけ目的で作成されたウイルスやそれにわずかな変更を加えた「亜種」が分散して感染活動を広げるという多品種・少量化が進んでいる点が挙げられる。かつてのような大型の感染被害は少なくなった代わりに、セキュリティ機関の追跡から逃れるため、感染活動のステルス化が定着しているのが最近のウイルスの特徴だ。
ウイルスの発信国は中国、ロシア、ブラジル
またヒッポネン氏は、現在のウイルスが作られている代表的な国として、「中国」「ロシア」「ブラジル」の3国を挙げた。こうした地域では、優秀なプログラマーが地元で職を探せず、生活費を得るためにウイルスを作成しているのだという。彼らは、ウイルスを仕込んだ悪質なサイトにユーザーを誘導、システムの脆弱性を突いてオンラインバンキング/ゲームのアカウント情報やクレジットカード番号・メールアドレスを盗んだり、DDoS(分散型サービス妨害)攻撃を仕掛けたりして金銭を得る。P2P制御型のボットネットを構築し、ソーシャルエンジニアリングの手口で検出を免れながら猛威を振るったマルウェア「Storm Worm」は、ロシアのハッカー組織が作ったとされる。Storm Wormのようなマルウェアは、正規のWebサイトからでも感染してしまう危険性がある。
「ウイルス作者とセキュリティ企業は、これまで攻撃と対策の“いたちごっこ”を繰り返してきた」とヒッポネン氏。以前はWindows OSの脆弱性を突く攻撃が主流だったが、Windows Updateによる自動更新などでOSのセキュリティ対策が整備されると、今度はWebブラウザの脆弱性が狙われるようになった。さらにここ1年では、FlashやAcrobatなどブラウザに標準装備されているようなプラグイン(アドオン)が攻撃対象となっており、もはやOSベンダーの対策だけでは防御が追い付かなくなってきている。
このようにウイルスによる攻撃が高度になると、具体的なセキュリティの防御策をすべてユーザー任せにすることには限界がある。ヒッポネン氏は、自分たちのようなセキュリティ企業が警察組織やITベンダーなどとより良い協力関係を築かなければならないとした上で、「今後はユーザーに対してセキュリティ対策ソリューションをパッケージではなく、サービスとして提供していく必要がある」と述べた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[スパイスファクトリー株式会社] レガシーに消えるIT予算8割 「刷新か延命か」をAIと人で見極めるための手順 -
製品資料
[JetBrains s.r.o.] ソフトウェア開発は「コーディングエージェント」でどう変わるのか? -
事例
[テクバン株式会社] 太陽ホールディングスは国内外拠点の端末5000台をどう管理しているのか? -
事例
[株式会社キーエンス] PCが苦手でも自動化できる ポポラマーマなど4事例に学ぶ「ナビ搭載型RPA」活用 -
製品資料
[株式会社キーエンス] 自分ひとりでデスクワークを効率化 「AI&ナビ搭載RPA」で実践する業務自動化
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
4
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
-
5
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
6
金融・通信で情報漏えいが続出 IPAとJPCERT/CCが情シスに求める緊急点検
-
7
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
8
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
9
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
10
「業務PC/ワークステーション」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
3
「IT史に名を残すシステム障害」8選
-
4
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
5
SCS評価制度時代の「SASE選定」ガイド
-
6
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
7
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
8
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
情報セキュリティ対策早分かりガイド:25の自社診断で弱点と解決策を理解
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー