





















RSA Conference 2008 Report
ITインフラ化して実現する“考えるセキュリティ”
面倒なだけのITセキュリティは、発想の転換と人間主導の基盤作りでビジネスチャンス創造の原動力となる。「RSA Conference」の基調講演では、ITセキュリティが抱える課題と今後の在り方について語られた。
制限だらけのセキュリティは事業経営を阻害する?
ウイルスやスパムの排除、メールセキュリティ、不正アクセスの防止に情報漏えい対策――。ITに絡むセキュリティ対策は、やるべきことがひたすらに多い。しかも、最近は関連する法規制が次々と制定されており、コンプライアンス対応も必須課題となった。これでは、膨れ上がるITセキュリティ課題を足かせととらえ、事業拡大の「阻害要因」と疎む経営者がいても仕方がない。
4月23日に東京都内で開催されたRSAセキュリティの年次カンファレンス「RSA Conference 2008」の基調講演で、米EMC副社長のアーサー・コビエロ氏は、80%以上のITエグゼクティブがITセキュリティの課題から事業改革の機会を見送っているというIDCの調査結果を紹介した。クリックするだけで個人情報が危険にさらされる現在、企業はリスク軽減に必死になるあまり、過剰なまでの防御策を取っている。コビエロ氏も、セキュリティ対策は重要だが、何かを実行しようとするたびに「本当に実行しますか?」というメッセージが表示されては、前進する意欲がそがれると指摘した。
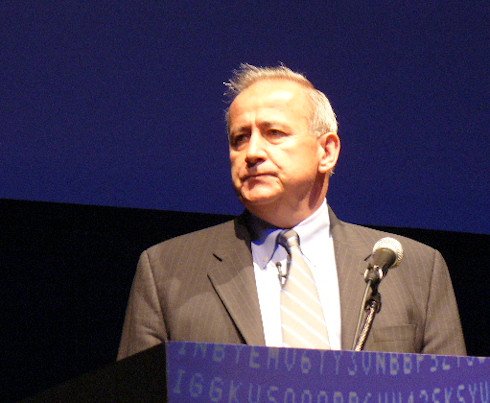 米EMCの副社長、アーサー・コビエロ氏
だが、セキュリティは本来、正しい事業経営を支えながら事業を躍進へと導く存在であるべきだ。そのためにも、まずはセキュリティリスクがあるからと何もかも「ノー」と拒否するのではなく、「どうすれば解決できるか」という発想に転換する必要があるとコビエロ氏は言う。「これは安全ではないと守りに入るのではなく、例えば情報漏えいした場合の影響を検証し、それに応じた対策とリスク削減方法を考える」(コビエロ氏)。それだけでも、ビジネスを停滞させるような過剰防衛を回避でき、さらには事業目標に合わせたリスク対策を構築できる。
コンプライアンス対応についても、同様のことが当てはまる。コビエロ氏は、事業推進や利益向上を抑制してでも、法令に対して厳格に準拠しなければならないという思い込みが見られると指摘した。正しい業務評価を実践し、それに伴うリスクを明確化すれば、必要な対策だけを講じることができる。そのためにも、セキュリティ担当者は事業経営の観点からリスク分析を行い、実際の対策として導入するという発想を持ってほしいと強調した。
システムが自律的にファイルの保守レベルを予測する未来へ
発想の転換の次は、それを実現する基盤をベンダーが作る番だ。そのヒントとして、コビエロ氏は人工知能の父であるアラン・チューリングを取り上げた。チューリングは、脳の機能をコンピュータで模倣することにより、人間と変わらない「考える機械」を構築できると考えた。
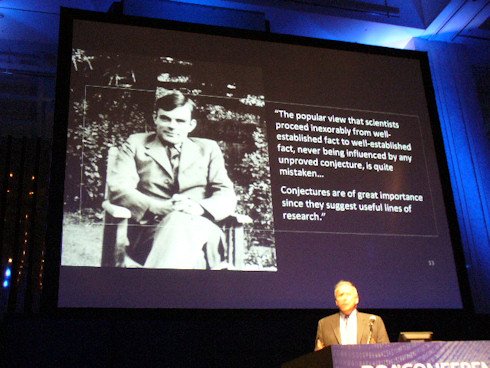 コビエロ氏はチューリングを引用して「考えるセキュリティ」を説いた
チューリングが今、「考えるセキュリティ」システムを構築するとすれば、どうするだろうか。コビエロ氏は、「きっと、人間がセキュリティをどう考えるかを模倣するシステムを構築するだろう」と言う。現在のセキュリティツールは、人間が考えるように動作するのではなく、ツールが実施できることを人間に強いている。複雑で静的、かつ柔軟性のないセキュリティシステムが出来上がるのは当然だ。
では、人間はセキュリティをどう考え、実践しているのか。最初は相手を信頼するところから始まるだろう。「知人が紹介した人物である」「職場の同僚である」「不審な言動がない」などの情報を材料に、これから交渉する相手が信頼できるか判断する。
ITでもこうした原理を実現できるはずだ。「パスワードではなく、相手の行動を理解してリスク管理を行えば、より柔軟なセキュリティが実践できる」(コビエロ氏)
 イベントの展示会場は多くの来場者でにぎわった
また、人間はアクセス制御リストではなく、情報のコンテンツ(中身)を見てから対処法を考える。システム上でも同様の対応ができるはずだ。「例えば、クレジットカード番号が含まれるファイルを検知したとき、その利用方法を確認してから、それに適したポリシーを管理者に提案し、適切に保護しながら業務でも柔軟に活用できるようにするファイルサービスは、どうだろうか」(コビエロ氏)。
これを踏まえ、コビエロ氏は2008年のITセキュリティについて予測を明らかにした。1つは、セキュリティの考え方がITインフラ構築と切り離されて進化する時代に終止符が打たれることだ。「既に始まっているが、セキュリティ製品はコンポーネントとしてITインフラの一機能に組み込まれ、インフラ全体を通した最適化が図られるようになる」(コビエロ氏)。もう1つの予測は、セキュリティの標準化が一層進むことである。考えるセキュリティのエコシステムを構築する上で、標準化は促進の鍵となる。
「わたしが作りたいのは、最強の脳ではない。平凡な脳だ」。コビエロ氏は、講演の最後にチューリングの言葉を引用した。人間の経営活動を阻害するほど強力なセキュリティインフラは必要ない。人間の考えを予測しながら動作し、必要に応じて人間の判断をあおぐ柔軟性。そんなセキュリティインフラを目指し、ベンダーと企業、ともに取り組んで行こうとメッセージを発信し、同氏は講演を締めくくった。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
4
「Windows Server 2028」、初のIntune対応をプレビュー PCとサーバを一元管理へ
-
5
なぜ「ChatGPT」連携の拡張機能が情報漏えいの入り口になるのか?
-
6
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
7
「企業のサーバ環境と調達・価格動向」に関するアンケート
-
8
なぜ「Microsoft Copilot」は“仕事のOS”を名乗れるのか? Ignite 2026の全容
-
9
「サプライチェーン管理」に関するアンケート
-
10
AI利用時に情報漏えいが起きた場合の適切な対応はどれ?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
4
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
5
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
「Microsoft 365」徹底解説ガイド テレワーク時代のセキュリティ対策編
-
10
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー