





















Winnyウイルスから機密情報を守れ!【第1回】
Winnyウイルスの現状を知ろう
企業や団体が所有している機密情報の流出が、毎日のようにニュースで報じられている。このほとんどがWinnyウイルスの感染が原因だ。ウイルスは日々進化しており、Winny自体のセキュリティホールも発見された。
Winnyウイルスの感染による情報流出事件が後を絶たない。企業が持つ顧客情報リストをはじめ警察の捜査情報や自衛隊の機密情報なども流出しており、国が「Winnyを使わないように」と呼びかける異常な事態に発展している。
機密情報がネット上に流出するため、一度流出した情報はまず回収できない。また、顧客へのお詫びやフォローはもちろん、事態の収拾のために消費される費用や手間は膨大なものであり、企業が築き上げてきた信頼を失う可能性もある。
一方、Winnyウイルスも日々進化しており、初期にはマイドキュメントにあるファイルを公開させていたが、現在ではドライブを丸ごと公開するウイルスが確認されている。また、WinnyだけでなくやはりP2PソフトであるShareにも感染するウイルスが登場するなど、予断を許さない状況が続いている。社員が仕事用のファイルを自宅に持ち帰り、自宅のPCが感染して情報が流出するケースや、すでに会社を辞めている元社員の個人用PCから流出するケースもあり、企業が行わなければならない対策が多岐にわたっている。
このような状況を踏まえ、4回に渡りWinnyウイルス特集をお送りする。Winnyウイルスの現状や情報流出の仕組み、P2Pソフトの基礎知識、感染してしまった場合の対処法や未然に行う対策やソリューションなどをまとめていく予定だ。第一回の今回は、Winnyウイルスを取り巻く現状をお伝えする。
1.毎日のように報道されるWinnyウイルス感染による情報流出
「Winnyウイルス感染で顧客情報が流出」。このようなニュースが毎日のようにテレビやネットで報道されている。企業が持つ顧客情報などの機密情報が、Winnyのネットワークを介して流出したというものだ。
WinnyとはP2Pと呼ばれる種類のファイル共有ソフトで、本来は共同でプロジェクトを進行する際に、最新ファイルの共有を効率よく行うためのツールであった。しかし、WinMXなどのP2Pソフトからユーザーが流入し、またWinMXと違い、サーバを持たない「ピュアP2Pソフト」であることから匿名性が高く、音楽や映画、ソフトウェア、アダルト向けのコンテンツなど、著作権のあるファイルなどが不正にやり取りされるようになった。企業などの機密情報ファイルがアップロードされ、問題化するようになったのも、同様の仕組みで情報が流出したことが原因だ。
2.Winnyウイルスの劇的進化
Winnyに感染するウイルスの代表的なものに「Antinny」がある。Antinnyとは「Anti Winny(反Winny)」が語源とされ、2003年にオリジナルが確認されている。このウイルスに感染すると、PCの「マイドキュメント」やデスクトップ上にあるファイル、そしてデスクトップ画面をキャプチャしたファイルで圧縮ファイルを、Winnyのアップロード用フォルダに作成する。
言うまでもなく、アップロードされたファイルはWinnyネットワーク上に拡散する。一度流出してしまうと、オリジナルのファイルを削除したところで回収はできない。しかもサーバを持たないピュアP2Pネットワークのため、ファイルを入手したユーザーを特定することも、まず不可能だ。
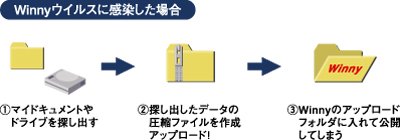
このAntinnyが劇的な進化を遂げつつある。これまではマイドキュメントとデスクトップ上にあるファイルを公開していたが、現在ではドライブを丸ごと圧縮して公開する亜種が登場している。また、公開したことを「2ちゃんねる」に書き込むものも確認されている。さらにWinnyだけでなく、P2Pファイル共有ソフトであるShare上で動作するものも登場した。Antinnyが駆除されないままPCに残っていた場合、たとえWinnyからShareに乗り換えても、機密情報が流出する可能性があるのだ。亜種は続々と登場しているため、さらなる被害を引き起こすものが現れる可能性もある。
Antinnyは、Winny上でやり取りされるファイルに潜んでいる。多くの場合は圧縮ファイルになっており、これを開くことでAntinnyが実行され、感染する。大容量ファイルや大量の画像ファイルがやり取りされるWinnyにおいて、圧縮ファイルは当たり前のように流通しているため、Antinnyと知らずに開き、感染するケースがほとんどだ。しかも、Antinnyが実行される際にはアラートが表示される程度なので、ユーザーが感染したことに気づく可能性は低い。
さらに悪いことには、Winnyは日本でのシェアが非常に高く、当然ながら感染するケースも日本国内がほとんどだ。そのため、外資系のセキュリティ対策ソフトでは対応が遅れる傾向にある。セキュリティ対策ソフトのパターンファイルを最新のものにしていても、Antinnyの新種を見逃してしまう可能性があるのだ。
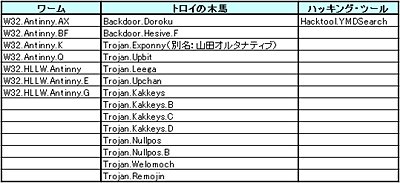
増加するWinnyウイルス感染による情報流出とWinnyユーザー
Winnyウイルス感染が原因とみられる情報流出事件は、毎日のように報道されている。実際にはAntinnyが発生した2003年から情報流出が起きているが、2005年から急激に増加している。これは2005年4月に、いわゆる個人情報保護法が施行されたことも関係していると思われる。
ニュースとなったWinnyウイルス感染による情報流出は、ざっと挙げるだけでも一般企業から学校、地方自治体、病院、新聞社、テレビ局、議員、刑務所、警察署、自衛隊と多岐にわたっており、流出した個人情報は膨大な数になる。さらに空港の関係者用施設のパスワードや海上自衛隊艦船の機密情報、警察の捜査情報、テレビ番組出演者の個人情報などが含まれていた。情報が流出した際の影響の大きいものが増えていることがわかる。
特に、警察の捜査情報には容疑者の取り調べ調書や資料などのほか、内部の不正が発覚した例もある。当初、Winnyウイルス感染で流出する個人情報は、これらのデータを販売する業者などが競って入手しようとした傾向があったが、機密情報やスキャンダラスな内容が含まれていることもあり、一般ユーザーが新たにWinnyを始めるケースも多くなっている。2004年6月にACCS(社団法人コンピュータソフトウェア著作権協会)とRIAJ(社団法人日本レコード協会)が実施した「ファイル交換ソフトの利用実態」の調査結果では、ファイル交換ソフトを「現在利用」しているユーザーは2.8%、「過去に利用」の経験があるユーザーは4.3%という結果になった。2003年に行った同様の調査では、「現在利用」が3.4%、「過去に利用」が3.0%という結果であったため、当時は減少傾向であるとされていたが、この数字よりも増加していると考えられる。
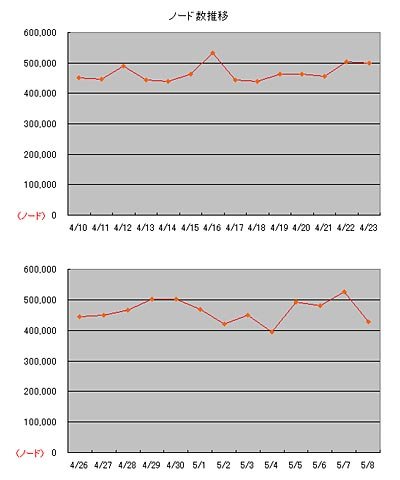
ネットエージェントが2006年4月に行った独自調査では、Winnyのノード数(Winnyを起動しインターネットに接続しているPCの台数)は平日で約44万~49万、土日では約50万~53万以上と観測されている。この数字は今後も増える可能性があり、特に本来の音楽や映画、ソフトなどのファイルを探す目的から、流出したファイルを興味本位で集めようとするユーザーが増えていると思われる。
さらには、Winnyそのもののセキュリティホールが発見されたことも懸念される問題だ。Winnyにはバッファオーバーフローの脆弱性があり、最悪の場合はPCがリモートからコントロールされてしまう可能性があることが、米eEyeの調査によって判明している。Winnyの脆弱性を狙ったワームが登場し、大量のPCが遠隔操作され、ほかの攻撃に悪用される危険性もあるのだ。
まずは社内のWinnyインストール状況を把握しよう
Winnyウイルス感染による情報流出が立て続けに発生していることから、Winnyのインストールや使用を制限する企業が増えてきた。また、セキュリティ対策ソフトの多くがWinnyに対応し、ネットワーク内にWinnyによる通信がないか、あるいはWinnyがインストールされたPCがないかを検出できるようになっている。
企業としては、まずは自社のネットワーク内にWinnyがないかを調べることが先決といえるだろう。これには前述のセキュリティ対策ソフトが有効だ。具体的な製品に関しては、次回以降で紹介する予定だが、現在導入しているセキュリティ対策ソフトがWinnyに対応しているかどうかを確認するとよいだろう。現状では、業務上Winnyが必要な状況は少ないと思われるので、発見した場合は削除させる姿勢が大事だ。
また、極力自宅のPCにもWinnyをインストールさせないことが望ましい。Winnyには脆弱性があり、しかも作成者は諸般の事情によりアップデートができない状態にあるため、この脆弱性は対策方法がないといえる。ほかのP2PソフトもWinnyウイルスの標的になる可能性が高いため、できることなら社員に危険性を理解してもらい、P2Pソフトの使用を制限してもらった方が賢明だ。もちろん、業務用のファイルは自宅に持ち帰らないという対策も重要だ。
次回は、実際に情報を流出させてしまった場合に企業が被る被害と、企業で一般的に行われているWinny対策について紹介する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社キーエンス] PCが苦手でも自動化できる ポポラマーマなど4事例に学ぶ「ナビ搭載型RPA」活用 -
製品資料
[株式会社キーエンス] 自分ひとりでデスクワークを効率化 「AI&ナビ搭載RPA」で実践する業務自動化 -
製品資料
[デジタルサーカス株式会社] Drupalサイト監査サービスでは何をどのように確認できるのか? -
事例
[横河ソリューションサービス株式会社] フィード・ワンの事例に学ぶ、基幹システム刷新を成功させるためのポイント -
事例
[横河ソリューションサービス株式会社] AGC 化学品カンパニーに学ぶ「Dynamics 365」導入 国内関係会社全体のDXも加速
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
2
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
3
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
-
4
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
5
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
6
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
7
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
8
金融・通信で情報漏えいが続出 IPAとJPCERT/CCが情シスに求める緊急点検
-
9
「GitLab」に最高深刻度の脆弱性 2014年以降の全版に影響を及ぼす恐れ
-
10
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
3
「IT史に名を残すシステム障害」8選
-
4
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
5
SCS評価制度時代の「SASE選定」ガイド
-
6
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
7
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
8
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
情報セキュリティ対策早分かりガイド:25の自社診断で弱点と解決策を理解
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー