




















進化するスパムフィルタ【前編】
IPレピュテーションはスパムの抜本対策となり得るか
ボットネットを介した分散送信を仕掛けられるなど、スパムメール撃退が困難を極める中、トラフィック増による管理コスト増大も企業を悩ませている。IPレピュテーションはこうした問題を経済的に解決できるという。
ゾンビPCとボットネット
ネットワーク管理者/セキュリティ担当者であれば、ゾンビPC、ボットネットなどの言葉を聞いたことがあるだろう。ゾンビPCとは、xDSL回線や光回線などで常時接続した一般ユーザーのPCがウイルスなどに感染し、バックドアと呼ばれるようなプログラムを仕込まれ、外部の悪意のある攻撃者により遠隔操作可能になった状態である。ボットとも呼ばれ、遠隔操作可能になったボットを複数台集めて一括でコントロールできるように構成したものをボットネットと呼んでいる。ボットネットは大きなものでは数千台で構成されるといわれ、スパム(迷惑)メール送信に利用されることが多い。その送信能力により、現在インターネット上でやりとりされるメールの8割以上を占めるといわれるスパムをさらに増加させている(図1)。
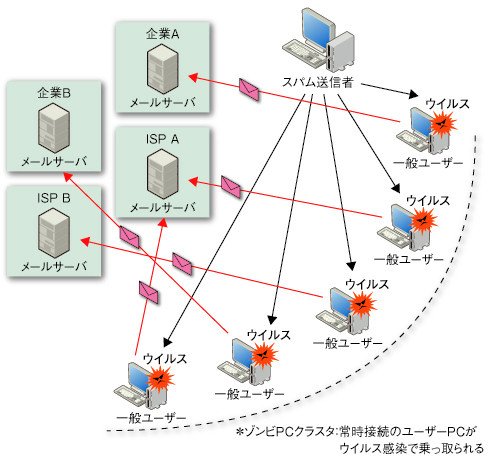 図1●ゾンビPCで構成されるボットネット。スパム送信者はウイルス感染した一般ユーザーのPCを遠隔操作してスパムを送信する。数千台のゾンビPCをクラスタ化して操作するケースもあるという
巧妙化する攻撃手法
筆者も自身でメールサーバを幾つか運用しているが、インターネットに公開したメールサーバを管理していると、素性の分からない接続元が、通常のメール送信とは異なった通信を仕掛けてくるのを毎日のように確認する。ホスト名が明らかに一般的なメールサーバとは違い、何かシリアル番号のようであったり、IPアドレスを基に作られた名前であったりする。ボットは一般ユーザーのPCなので、ISPから動的にIPアドレスをアサインされており、そうした特徴的なホスト名を持つ。そして、それらはメールサーバに接続してきて存在しないあて先へメールを送信しようとしたり、中には接続するだけで何もしないものもある。また、確かにスパムを送信するのだが、例えば、単一のホストで30分に1回、1通だけ送信するといったのんびりしたものもある。
だが問題なのは、そのようなのんびりした攻撃を仕掛けてくる攻撃元が同時に多数存在することだ。単にSMTP接続を受けているだけでも、メールサーバのOSのリソースは消費されており、見逃せない負荷になってくる。接続元をメールサーバやファイアウォールのブロックリストに登録して接続を拒否しても、ものの数分とたたないうちに別の攻撃元からまったく同様の攻撃が始まる。まるで、終わらないモグラたたきをしているようだ。攻撃元を逐一ブロックリストに登録することでシステムを保護するのは現実的に不可能である。
スパムフィルタの進化がもたらした分散攻撃
こうしたゾンビPCからのえたいの知れない攻撃が増えた原因は、皮肉にもアンチスパム技術が向上したことが絡んでいる。高精度のスパムフィルタや、後述のメールトラフィック制御技術により、スパム送信者が大量のスパムメールを漫然と存在するかしないかが分からないメールアドレスに送り続けても、一般ユーザーのメールボックスへは届かないのだ。一説によると、スパム送信の報酬は出来高制、つまり実際にそのスパムを受信した人が宣伝主のサイトに訪れた回数などを基準として支払われるともいわれており、スパムメールを送信してもメールボックスに届かなければ意味がない。
スパム送信者は、確実に存在するメールアドレスに向けて、効率よくスパムを送信しなくてはならないので、スパムを確実に受信するあて先アドレスは非常に重要な情報となっている。実際にスパム送信者の業界では、そうしたアドレスのデータを高額で取引しているといううわさもあるぐらいだ。そして、有効なメールアドレスを収集する1つの手段として、「ディレクトリハーベストアタック(DHA)」といわれる攻撃が行われる。
DHAとスパム送信
DHAは、SMTP通信においてメールのあて先を指定するコマンドを送信し、その結果を基に指定したアドレスが存在するかどうかをチェックする攻撃だ。指定するアドレスは、辞書などから単語をランダムに取り出して作成したり、単にアルファベットの組み合わせなどを無限に試す場合などがある。いずれにせよ、機械的に作成したアドレスをあて先に指定してみて、それに対してあて先不明エラーが発生しない場合、そのアドレスは存在すると見なして記録するのだ。
DHAの目的は、存在するメールアドレスの収集である。実際のスパムメールの送信を伴う場合もあるし、単にあて先を指定するコマンドまで送信して、その後は何もしないという場合もある。このDHAに対抗するために、後述のトラフィック制御技術においては、単位時間当たりのあて先不明エラーの発生数を基に接続拒否を実施するという対策も行われている。
特に携帯電話業者のインターネットメールゲートウェイなどでは、かなり以前から大量のスパムや、スパムが配達不能になり発生するエラーメールから内部システムを守るために電子メールのトラフィック制御(※)が実施されてきた。1つの接続元から単位時間当たりに何通メールを受信するか(または、SMTP接続を幾つ受信許可するか)のしきい値を設定し、超過した送信元からの通信をー定時間遮断するというような対策である。
※ メールのトラフィック制御には、単位時間当たりの接続数、単位時間当たりのあて先数、単位時間当たりのメール通数(エンベロープ数)、1つの接続元からの同時接続数、単位時間当たりのUser Unknown(あて先不明)エラー発生数といった項目を監視し、制限する方法などがある。
このようなトラフィック制御は、バースト的なメールトラフィックから内部のメールシステムを守るために現在でも非常に有効な手段だが、残念ながらスパム送信者は上記のしきい値を見破り、それを超過しないギリギリのトラフィック量でスパムを送信するようになった。だが、しきい値を超えないように送信すると、1つひとつの接続元では大量のメールは送信できない。そこで先ほどのボットネットを利用し、不特定多数の送信元から同時に送信することで大量にスパムを送り付けるようにする。メールのトラフィック計測を基にした対策では、どうしても接続元ホストのIPアドレスが計測のキーになるため、ボットネットのような不特定多数の送信元から、しかもその1つひとつはわずかなメール送信になると、DHAによるスパム送信と通常のメール送信とを区別できないのだ。
残念ながらボットネットによる攻撃は、トラフィック制御に対してとても有効であるといえる。これが、前述のえたいの知れないゆっくりとした攻撃の理由である。
巧妙化するスパムを抑え込むIPレピュテーションサービス
メールのトラフィック制御では根本的に、実際に攻撃者がしきい値を超えるような攻撃を仕掛けてこないと対策が行えないため、後手に回るケースがある。この問題に対処するため、過去にスパムメールを送信したり自然でないトラフィックを発生させたホストのIPアドレスを記録し、その情報を提供するのが「IPレピュテーション」サービスである(図2)。
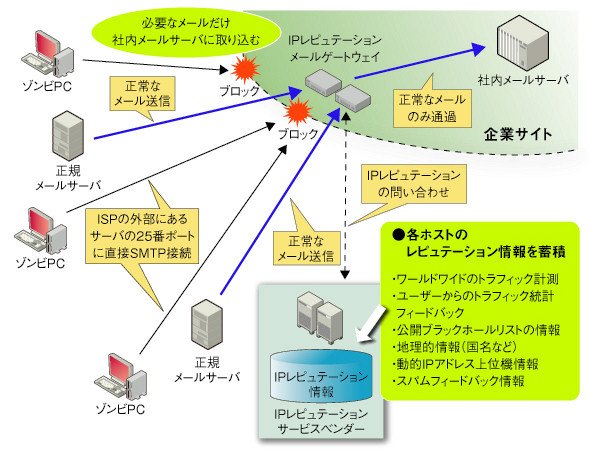 図2●IPレピュテーションメールゲートウェイの仕組み
現在、大手のISPやASPなどで、メールサーバの管理コスト削減やシステムのダウンサイジングを目的として、IPレピュテーションサービスの導入が静かに進んでいる。ISPなどの大規模システムでは、ボットネットなどからのスパムやDHAによるトラフィックが非常に大きく、それを処理するためにこれまでメールシステムを増強してきており、コストが増大する一方であった。トラフィック監視でどうにか対応してきたが、ボットネットの普及でトラフィック監視だけでは対応できなくなり、IPレピュテーションを採用し始めたのだ。
IPレピュテーションは、以下のベンダーが提供しているものが代表的だ。
| ベンダー | 製品・ソリューション名 | URL | 製品形態 |
|---|---|---|---|
| アイアンポート | IronPort Reputation Filters | http://www.ironport.com/jp/technology/reputation_filters.html | 統合メールセキュリティアプライアンス |
| セキュアコンピューティングジャパン | Secure Computing Secure Mail | http://www.securecomputing.co.jp/service/messagegateway/ironmail.html | 統合メールセキュリティアプライアンス |
| センドメール | Mailstream Flow Control Filter/Sentrionアプライアンス | http://www.sendmail.co.jp/products/mailstreamflowcontrol/ | 統合メールセキュリティソフトウェアおよびアプライアンス |
| ミラポイントジャパン | RazorGate Reputation Hurdle | http://www.mirapoint.co.jp/products/technology7.php | 統合メールセキュリティアプライアンス |
提供形態としては、メールセキュリティ製品にオプションまたは標準で搭載されることが多い。オプションの場合、アンチスパムやアンチウイルスのように年間サブスクリプションのサービス形式で販売されている。各ベンダーがIPレピュテーションのデータベースを自社サイトに構築し、製品がそのデータベースを参照する形で運用する。
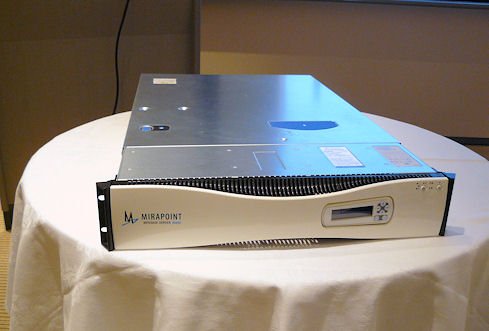 ミラポイントジャパンのメールセキュリティアプライアンス「RazorGate」は「Reputation Hurdle」としてIPレピュテーションサービス機能を搭載する
IPレピュテーションは簡単にいうと、メールの送信元のIPアドレスを基に、そのIPアドレスを持つホストの「危険度」を教えてくれるサービスである。レピュテーションとは、日本語訳すると「評判」「世評」という意味になる。接続元のホストの世間一般での評判を問い合わせることができるのだ。接続元ホストがスパムを送信してくる可能性が高いことが事前に分かるため、早期に対応を実施することが可能になる。IPレピュテーションは1つのIPアドレスだけでなく、そのIPアドレスの属するネットワークの範囲に対しても情報を持っている。
電子メールゲートウェイの水際で不必要なトラフィックを排除するという点で、IPレピュテーションは効果的なソリューションだ。言い換えると、IPレピュテーションサービスの普及は、ゾンビPCやボットネットなどによってスパム送信側の技術がさらに巧妙化したことを示している。
IPレピュテーションとDNSブラックホールリスト、どう違う?
IPレピュテーションと類似しているスパム対策としては、かなり以前から接続元のIPアドレスを基にそのホストの評価を提供する「DNSブラックホールリスト」が多く利用されている。もともとは、設定間違いなどによりオープンリレーになっていてスパム送信の踏み台にされる可能性のある、または踏み台にされたメールサーバが登録されているリストで、一般的にDNSを使って情報公開されている。現在では、大量送信を行った実績のあるホストや、大量のエラーメールを送信したホストなども登録されている場合もある。インターネット上の多くのメールサーバでは、ブラックホールリストに登録されているホストからのメール送信を一律に受信拒否する設定になっており、いったん登録されてしまうと、そのホストから送信したメールは受信拒否されてしまう場合が多い。リストへの登録は基本的に申告が中心となっているが、登録される条件については不明なところも多く、過去には登録されたサイトがそうしたブラックホールリスト提供元を提訴するなどの大きな問題も起きていた。
IPレピュテーションサービスと既存のブラックホールリストとの大きな違いは、IPレピュテーションサービスの情報がインターネット上でのトラフィック監視を基にしている点、そして判断の基にする情報の種類が多いことである。
さまざまな情報を基盤とするIPレピュテーション
IPレピュテーションサービスのベンダーは、インターネット上の定点でトラフィック観測を行い、その情報を利用するとともに、ユーザーからのフィードバックも利用している。IPレピュテーションを利用したシステムを導入すると、同時にそのユーザーサイトでのトラフィック情報をフィードバックすることが可能なのである。そして、世界中のユーザーからのトラフィック情報がIPレピュテーションサービスのセンターにフィードバックされ、レピュテーション情報をリアルタイムにアップデートしていく。
また、単にトラフィック量のみを監視していると、正規のメールマガジンなどを送信しているホストなどのレピュテーションが悪くなってしまう。そのため、トラフィックを発生させているメールの種類について、それがスパムなのか、ニュースレターなのか、メールマガジンなのか、あるいは一般メールなのかを判別し、レピュテーション情報に反映している。トラフィックについても通常のメール送信と異なるパターンを見分ける仕組みを持っており、ゾンビPCの検出を可能にしている。そのほかIPレピュテーションでは、IPアドレスの地理情報や上述の公開ブラックホールリストなどの情報も加え、さまざまな面から接続元のホストの危険度を総合的に算出するため、判定精度が高いという特徴がある。さらに、メールの内容をスキャンするタイプのスパムフィルタを同時に提供しているベンダーが多く、スパムフィルタのデータを作成するときに収集した情報も利用されているという。
管理コストの低減効果も
IPレピュテーションは管理面でも有効である。国内では、特にゾンビPCやスパムを直接送信している攻撃者が存在している動的IPアドレス領域からのスパム送信を排除する方法として、Selective SMTP Rejection(S25R)やInbound Port 25 Blocking(IP25B)などといった手法が以前から使われている。ただし、基本的にはブロックリストの運用であるため、リストを絶え間なく更新する管理上の手間やコストが問題となっている。対してIPレピュテーションは、動的IPアドレス領域の情報を含んでいるため、S25RやIP25Bなどの効果も持ちながら、こうしたリスト管理のコストを下げることができる。
また、送信側でISP外へのメールの直接送信をブロックする対策、Outbound Port 25 Blocking(OP25B)は、2007年から多くのISPで実施され、日本発のスパムを激減させた。しかし、今度はOP25B対策がなされていない海外のISPからのスパム送信が増えてきている。IPレピュテーションでは、与えられたIPアドレスがどの国に属しているかという地理的情報も利用しているので、そうした海外からの攻撃にも効果的であり、新たに対策を講じる必要がない。
メールシステムをコンパクトに
このようなIPレピュテーションサービスであるが、ISP/ASPだけではなく大規模な企業システムでの導入もこれに続いている。ますます増え続けるスパムメールの処理のために、やみくもにメールサーバを増強していてはコストが限りなく増大するからだ。
現在のメールシステムでは、アンチウイルス、アンチスパム、メールアーカイブ、コンプライアンス監視などさまざまな役割のメールサーバが必要であり、トラフィックの増加は即、それらすべてのサーバの増加につながる。IPレピュテーションで余分なトラフィックを内部に取り込まずに水際で遮断すれば、本来扱うべき正常なメールのみを高速に処理できるとともに、システムのサイズをコンパクトに抑えられる(図3)。スパムの増加により年々増大していく、施設コストや運用コストを減少できるだろう。
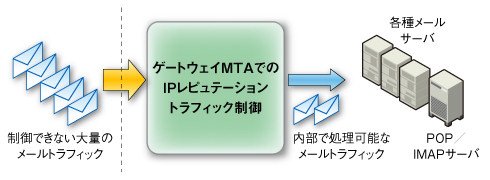 図3●不要なメールトラフィックを受信拒否することによりメールサーバの増設を抑制できる
現時点では、大規模のISPや企業ほどスパムやDHAが深刻になっていない中小規模のメールサイトでも、スパムを排除しメールシステムを安定稼働させる上で非常に有効なソリューションだといえる。
次回は、アンチスパムシステムでの問題点とIPレピュテーションを含めたソリューションの導入ポイントについて解説する。
<筆者紹介>
末政延浩
センドメール テクニカルディレクター
米国Sendmail,Inc設立時より商用版sendmail製品を扱い、同社日本法人立ち上げメンバーとして参加。センドメールではISPおよび企業向け大規模電子メールシステム構築のコンサルタントとして従事。Japan E-main Anti-abuse Group(JEAG)にて送信ドメイン認証の勧告書作成に協力。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[京セラコミュニケーションシステム株式会社] 全員参加の経営改善を推進、北海道農業共済組合の管理会計システム活用術 -
市場調査・トレンド
[京セラコミュニケーションシステム株式会社] 1000人調査で分かった予実管理の実態 経営判断を支える仕組みづくりのヒント -
製品資料
[NTTPCコミュニケーションズ株式会社] 円滑なIT運用を阻む「3つの壁」とは? 情シスの負担を減らすAIOps活用のコツ -
事例
[Neatframe株式会社] 会議室不足の原因は「空予約」? 移転や増設の前に無駄を可視化する方法とは -
事例
[Neatframe株式会社] Web会議の音声トラブルをどう解消? AI活用も見据えた会議デバイス選びとは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
年収700万超エンジニアに共通するスキルと「もっと勉強すべきだった分野」
-
2
AI時代の競争力はデータ基盤で決まる 仮想化刷新を未来への投資に変える条件
-
3
脱VMwareか、継続か? 仮想化ソフト主要6製品の機能とスペックを徹底比較
-
4
NVMeとはやっぱり違うCXL接続の「MS-SSD」とは何か?
-
5
「ネットワーク・セキュリティ対策の現状と今後」に関するアンケート
-
6
クラウド時代にあえて「メインフレーム」を選びたくなる理由はこれだ
-
7
情シス管理職は何を「やらない」のか ラクス情シス課長が語る評価される仕事の選び方
-
8
「データストレージの活用方法」に関するアンケート
-
9
1200万円のSaaS導入を回避 スギ薬局「運用費10万円」のAIエージェント構築術
-
10
「ネットワークインフラの現状と課題」に関するアンケート
ホワイトペーパーランキング PR
-
1
登録セキスぺが語る「SCS評価制度」の舞台裏 星を取得すべき理由と対応のコツ
-
2
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
3
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
4
「人員を増やす」という選択肢はない 情シスが負の連鎖から抜け出すには?
-
5
「問題が深刻化しやすいプロジェクト管理」から脱却する方法とは?
-
6
AI時代の組織設計:「判断と責任」を人に残すための2つの原則とは?
-
7
防御側の「3つの前提」が崩壊 AI時代のセキュリティに必要な3つの転換とは?
-
8
AI活用を停滞させる「2:6:2の壁」を乗り越えるためのポイントとは?
-
9
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
10
OSSでは困難 100超のサービスを持つマネーフォワードが実践した統合監視術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー