




















NEWS
「人気の無料Webサービスを悪用したオンライン犯罪に注意」――RSA調査リポート
RSAセキュリティはオンライン不正対策センターが調査したオンライン犯罪の統計結果を発表。気になる傾向としてTwitterなどを悪用した手口について注意を呼びかけた。
RSAセキュリティは6月24日、RSA Anti-Fraud Command Center(AFCC:オンライン不正対策センター)が調査したフィッシングとトロイの木馬によるオンライン犯罪の統計結果を発表した。
AFCCの統計(全世界を対象)によると、2010年5月のフィッシング総攻撃回数は、前月(1万8080回)比9%減の1万6541回。標的となった企業数は前月(222件)とほぼ変わらない223件だった。
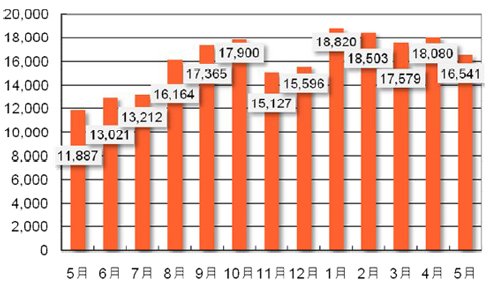 フィッシング攻撃数の動向(同社発表の調査結果より転載)
国別のフィッシング攻撃被害状況では、フィッシング攻撃を受けた回数の多い国順に英国(35.5%)、米国(34%)、南アフリカ(14.5%)と続き、順位に変化はないものの、3位の南アフリカが前月(7%)からやや割合が増加した。ホスティング国分布では、英国が7カ月連続で首位(58%)となり、次いで欧州(7%)が前月2位の韓国(7%)を抜いて2位となった。
フリーのサービスを巧みに使う犯罪手口
同社マーケティング統括本部 シニアマーケティングマネジャー 水村明博氏は会見の中で、5月に見られた気になる傾向として「一般向けの無料Webサービスがトロイの木馬の運用者に悪用されている」と報告した。同社が最近発見した手口では、南米のバンキングサイトを標的としたトロイの木馬、中でも「Brazilian Banker」と呼ばれるシリーズのマルウェアを運用するために、TwitterやGoogle Groups、Windows Liveなどの無料Webサービスが利用されていたという。
 「一般向けWebサービスを経由してマルウェアを更新する手口自体は目新しいものではないが、攻撃コストが抑えられる無料のWebサービスを利用している点が新しい。犯罪者もコスト削減を図っているのでは」と語る水村氏
具体的にどのような手口かというと、例えばGoogle Groupsを悪用した手口であれば、まずトロイの木馬をDDLファイルとしてスパムメールの添付経由などで配布し、ユーザーPCに感染させる。感染したトロイの木馬が犯罪者のGmailアカウントに勝手にログインし、犯罪者が開設したニュースグループに記載されている指令を実行。機密情報の収集などの悪事を働く(攻撃を仕掛ける)というものだ。
攻撃の結果(成功/失敗)は、トロイの木馬がニュースグループに投稿することで犯罪者に通知される。この手口で犯罪者が得られるメリットとしては、マルウェアを配布するための専用ドメインなどを維持する必要がなく、アカウントが閉鎖しても直ちに新しいアカウントをセットアップすればよいという、従来よりも低コストで悪事を働ける点にある。
水村氏は「日本ではまだこうした手口は発見されていないが、今後同様の手口が出てくる可能性もある」と注意を呼びかけた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTPCコミュニケーションズ株式会社] 「回線速度不足」だけが原因ではない? Web会議の遅延を解決する方法とは -
製品資料
[東京エレクトロン デバイス株式会社] 工場の可用性向上に重要な「7つの領域」と対策 OTセキュリティ強化の基礎知識 -
製品資料
[リコージャパン株式会社] 問い合わせ対応で本来の業務が進まない、総務や情シスの負担をどう減らす? -
製品資料
[リコージャパン株式会社] 自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法 -
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
3
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
4
「データストレージの活用方法」に関するアンケート
-
5
身代金支払いは逆効果 情シスのためのランサムウェア対策ガイド2026
-
6
多要素認証導入済みでもランサムウェア被害に 復旧費用は平均2億7000万円
-
7
DXを阻む「動くだけ」のレガシーシステムに決別するための生成AI活用術
-
8
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
9
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
10
自社を守る「SCS評価制度」活用法 7割の企業が取引先起点の情報漏えいに直面
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー