





















過半数の企業が被害・ヒヤリハットを経験
できてる? 退職者の不正アクセス対策 即時アカウント削除は2割止まりの理由
ISOプロは、退職者による機密情報の持ち出しリスクに関する調査結果を発表した。回答者の8割は警戒していると答えた一方、対策を完了できている企業は2割にとどまった。警戒を十分な行動に移せない理由は何か。
ランサムウェアや標的型攻撃への対策を強化する企業が増える一方で、見落とされがちなリスクがある。それが、退職者による情報持ち出しや不正アクセスだ。
ISO(国際標準化機構)認証のコンサルティング企業ISOプロは2026年5月27日、企業の経営者や情報システム部門(情シス)担当者1019人を対象にした調査結果を発表した。
調査結果によると、回答者の約8割は退職者による機密情報の持ち出しを脅威と認識していた。しかし実態を見ると、退職日当日にアカウント削除や権限変更を完了できている企業はわずか2割にとどまることが分かった。さらに半数超の企業が、被害やヒヤリハットを経験しているという。
約8割が警戒、それでもお粗末な現場の実態 その理由は?
調査では、82.5%の回答者が退職者による機密情報の持ち出しや不正アクセスを脅威と認識していた。特に懸念されているのは、「顧客情報や営業リスト」(58.4%)、「設計データや自社ノウハウ」(54.3%)といった、企業の競争力や事業継続に直結する情報だ。
注目すべきは、その危機感が単なる想像ではない点だ。「実際に被害が発生した」(15.4%)と「未遂やヒヤリハットがあった」(39.5%)を合わせると54.9%に達する。つまり過半数の企業が、退職時の情報漏えいや不正アクセスに関する問題を経験していることになる。
実際の事例も深刻だ。退職者が会社支給のスマートフォンをデータ消去せず売却したケースや、重要顧客情報が転職先で営業活動に利用されたケース、退職後に大量ダウンロードの痕跡が見つかったケースなどが報告された。もはや退職時のセキュリティは「いつか起きるかもしれないリスク」ではなく、「既に起きている問題」と捉えるべきだ。
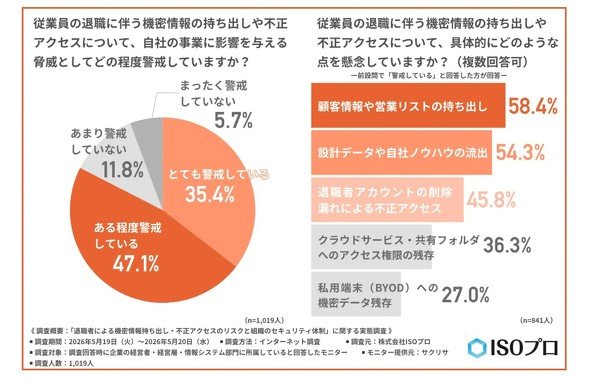 退職者による機密情報持ち出し・不正アクセスへの警戒度合いや懸念
退職当日にアカウントを消せる企業はわずか2割
ところが、こうした危機感とは裏腹に、実際の運用体制には穴が残されている企業もある。
その象徴がアカウント管理だ。調査によると、退職日当日にアカウント削除や権限変更を完了できている企業は22.1%しかなかった。
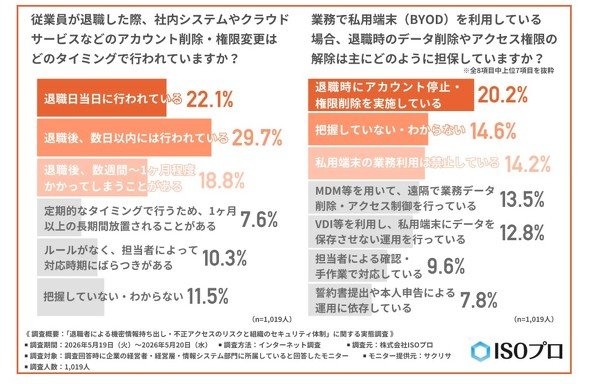 退職後のアカウントや端末のデータ削除のタイミング
逆に言えば、約8割の企業では退職後も何らかの期間、元従業員のアカウントが残り続けているという可能性がある。
「数週間から1カ月程度かかる」が18.8%、「1カ月以上放置されることがある」が7.6%、「担当者によって対応時期が異なる」が10.3%という結果からは、退職者アカウントの管理が標準化されていない実態が見えてくる。
特にSaaSが乱立する現在、問題はより深刻だ。Microsoft 365やGoogle Workspaceだけでなく、CRM、プロジェクト管理ツール、チャットツール、ファイル共有サービスなど、従業員1人が数十のアカウントを持つケースも珍しくない。
その結果、退職後もクラウドサービスにログインできる「空白期間」が発生する。この期間は、情報持ち出しや不正アクセスが最も起きやすいタイミングと言える。
さらにBYOD(私用端末利用)も難題だ。調査では最も多い対策が「アカウント停止・権限削除のみ」(20.2%)だった。つまりクラウドへのアクセスは止めても、端末内に保存されたデータまでは管理できていないケースが少なくない。
問題の根本は「手作業」と「個人の善意」
危険性を理解しているにもかかわらず、十分な対策を講じられない企業はどのような問題を抱えているのか。
退職後の機密情報の持ち出しや不正アクセスを防ぐ対策を尋ねた質問では、「入退社時のアカウント管理・権限変更マニュアルの整備」(28.2%)が最も多く、「アクセスログの取得や、退職前後の大量データダウンロードの監視」(23.6%)、「退職予定者に対する、退職日前のアクセス権限の縮小」(22.4%)が並んだ。これについてISOプロは、「管理漏れを防ぐ仕組みと、意図的な持ち出しを防ぐ監視体制の両面から対策を進めようとする姿勢がうかがえるものの、各施策は実施率が3割未満と低い傾向が見られる」と指摘している。
一方調査では、運用の課題についても聞いた。その結果、「個人のモラルや意識に依存している」(24.8%)、「手作業でのアカウント管理が多く抜け漏れが発生しやすい」(24.5%)が課題の上位となった。
「個人のモラルや意識への依存」や「手作業での管理」といった回答からは、人為的なミスや不正を防ぐ仕組み化をできておらず、従業員の倫理観や労力に頼らざるを得ない実態が読み取れる。
調査結果についてISOプロは、「組織的なルールと体制の標準化が急務」であると強調する。さらに、「場当たり的なツール導入だけでなく、組織全体のガバナンスの見直し、標準化された運用プロセスの構築が、今後の企業経営に求められる」と締めくくった。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
8
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
9
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
-
10
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー