




















3種のセキュリティ製品に期待
2015年に注目すべきセキュリティ製品は? ガートナーが予測
セキュリティ事件が相次ぐ中、2015年に企業が注目すべきセキュリティ製品/技術とは何か。ガートナージャパンの石橋正彦氏の講演内容を基に明らかにする。
 ガートナーの石橋氏
SSL/TLSライブラリ「OpenSSL」の脆弱性「Heartbleed」から、ベネッセコーポレーションの大規模情報漏えいまで、2014年にはさまざまなセキュリティに関する出来事が明るみに出た。一方、新たな脅威に対応すべく、セキュリティベンダーは絶えず新製品の開発や既存製品の改良を進めている。
こうした中、2015年に企業はどのようなセキュリティ製品/技術の導入を検討すべきなのだろうか。ガートナージャパンが2014年10月に開催した年次イベント「Gartner Symposium/ITxpo 2014」では、セキュリティ製品動向に詳しい同社リサーチ ディレクターの石橋正彦氏が講演。2015年に注目すべきセキュリティ製品/技術を紹介した。その講演内容を紹介する。
注目すべき3種のセキュリティ製品
石橋氏が2015年に企業が注目すべきセキュリティ製品/技術として挙げるのは、以下の3種だ。
- Advanced Threat Detection(ATD)アプライアンス
- 次世代侵入防御システム(IPS)
- エンドポイントインテリジェンス
ガートナーは、技術や製品の成熟度と採用率をグラフィカルに表示した「ハイプ・サイクル」を発表している。地域や製品分野を絞ったハイプ・サイクルも発表しており、2014年9月に発表した「日本における情報セキュリティのハイプ・サイクル:2014年」では、ATDアプライアンスを「『過度な期待』のピーク期」、次世代IPSを「黎明期」に位置付けている(図)。エンドポイントインテリジェンスは新しく、まだこのハイプ・サイクルには記載されていない。
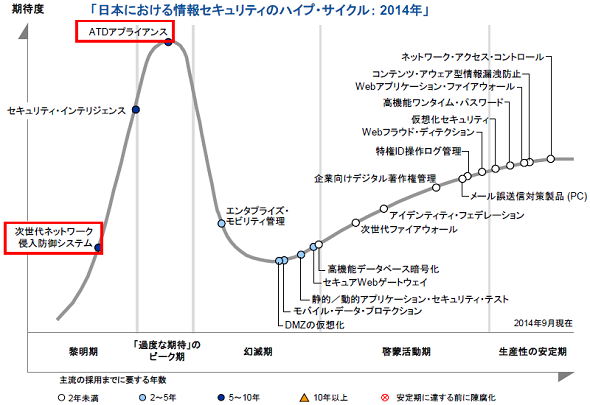 図 ATDアプライアンスは「過度な期待」のピーク期、次世代IPS(図中では「次世代ネットワーク侵入防御システム」)は黎明期にある(出典:ガートナー「日本における情報セキュリティのハイプ・サイクル:2014年」)《クリックで拡大》
以下、この3種のセキュリティ製品/技術について詳しく見ていく。
ATDアプライアンス:サンドボックスの高速化ニーズの受け皿に
3種の内、「現在、企業の期待がピークにある」(石橋氏)のがATDアプライアンスだ。仮想環境でファイルの動作を検証してマルウェアを検知する技術「サンドボックス」を実装したアプライアンスが、ATDアプライアンスである。サンドボックスは、シグネチャがない未知のマルウェアに対処できる技術だ。特定組織を狙う標的型攻撃では未知のマルウェアが利用されるケースもあり、その対策としてサンドボックス技術を実装したセキュリティ製品(サンドボックス製品)の導入を検討する動きがある。
サンドボックス製品の提供形式にはアプライアンス型とオンラインサービス型があり、ATDアプライアンスはアプライアンス型に該当する。市場には特にアプライアンス型サンドボックス製品、つまりATDアプライアンスが増えていると石橋氏は指摘。草分けとなった米FireEyeや米Palo Alto Networks、米Check Point Software Technologies、米McAfee、米Fortinetといった外資系ベンダーの他、FFRI、トレンドマイクロといった国産ベンダーがATDアプライアンスを販売している。
製品が充実し、ユーザー企業の期待も高まるATDアプライアンスだが、課題も指摘されている。サンドボックスで稼働していることを検知して不正な動作を止め、検知を回避するマルウェアの存在がその1つだ。ベンダーも手をこまねいているわけではない。例えば米WatchGuard TechnologiesのATDアプライアンス「WatchGuard eXtensible Threat Management」シリーズが搭載する「WatchGuard APT Blocker」は、CPUに対する命令まで分析可能にするなど、回避行動を取るマルウェアでも検知可能にすべく工夫を凝らす。
次世代IPS:Windows Server 2003サポート切れで脚光か
次世代IPSは、従来のIPSの機能に加え、アプリケーションや個人、ファイルの識別機能を加えたセキュリティ製品だ。アプリや個人の識別機能は「次世代ファイアウォール」にもあるが、次世代IPSはファイルの識別機能を持つ点が次世代ファイアウォールと異なる。ファイル識別機能を使うと、「次世代IPSを通過したファイルが今どのクライアント端末にいるか、マルウェアであればどの程度感染が広がっているかなどが分かる」と石橋氏は説明する。
石橋氏が次世代IPSに注目する背景には、こうした機能強化に加え、2015年7月に控えた「Windows Server 2003」のサポート切れがあるという。次世代IPSを含め、IPSはソフトウェアの脆弱性を悪用するパターンを定義したシグネチャを利用し、不正な攻撃を検出する機能を持つ。パッチと同様の効果が期待できることから、こうした機能を「仮想パッチ」と呼び、2010年7月にサポートが終了した「Windows 2000 Server」の延命策として訴求してきたベンダーも多い。次世代IPSも、Windows Server 2003の仮想パッチとしての役割で注目される可能性があるというのが石橋氏の見方だ。
次世代IPSの主要製品として石橋氏が挙げるのは、米Hewlett-Packardの「HP TippingPoint NX Platform Next Generation Intrusion Prevention System」、米IBMの「IBM Security Network Intrusion Prevention System」、米McAfeeの「McAfee Network Security Platform」などである。さらに、2013年にSourcefireを買収した米Cisco Systemsも次世代IPSを2014年3月に国内市場へ投入するなど、選択肢は充実しつつある。
エンドポイントインテリジェンス:マルウェア対策の先へ
マルウェア対策製品が中心だったエンドポイントセキュリティの領域にも、新機軸のセキュリティ製品が登場しつつある。ファイルの変更やWebサイトへのアクセスといった状況の変化を逐次把握するなどで脅威を見つけ出すセキュリティ製品がそれだ。こうしたセキュリティ製品をガートナーは「エンドポイントインテリジェンス」と総称。2015年にユーザー企業からの期待が集まると石橋氏は指摘する。
エンドポイントインテリジェンス製品には、自社が運用するWebサイトへマルウェア感染端末がアクセスしてきたことを検知する製品や、通常では考えられないページ遷移といった不審な行動を基に不正ユーザーを洗い出す製品など、さまざまな製品がある。エージェントのインストールやマルウェアスキャンの実行などが不要なエンドポイントインテリジェンス製品も多い。こうしたことから、特にオンラインバンキングやECサイトといったコンシューマー向けWebサイトでエンドポイントインテリジェンス製品の活用が見込まれると、石橋氏は説明する。
石橋氏は主要なエンドポイントインテリジェンス製品の例として、IBMが買収した米Trusteerの「IBM Security Trusteer Pinpoint」シリーズ、米EMCが買収した米Silver Tail Systemsの「RSA Web Threat Detection(旧称RSA Silver Tail)」などを挙げる。またFireEyeが2014年1月に米Mandiantを買収し、Palo Alto Networksが2014年3月にイスラエルのCyvera(サイヴェラ)買収を発表するなど、買収を通じてセキュリティインテリジェンス製品を獲得し、ネットワークセキュリティ製品で検知できない脅威をエンドポイントで対処できるようにする動きもあると同氏は指摘する。
セキュリティ製品の導入は、セキュリティ対策の構成要素の1つにすぎない。「自社が直面している脅威とは何かを把握したり、サイバー攻撃に対処できる人材確保をしたりすることがまず不可欠だ」(石橋氏)。その上で、自社に適切なセキュリティ製品/技術を見極め、他社の導入事例も参考にしながら導入を進めることが重要になる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込み開発特有の課題も解消できる「AI活用」の秘訣とは? -
事例
[株式会社ビザスク] 「新規事業」事例集:大手企業はどのように想定顧客ヒアリングを行っているのか -
市場調査・トレンド
[株式会社ビザスク] 質の高い「仮説検証インタビュー」を実施するためのポイント -
事例
[株式会社ビザスク] 富士フイルムの新領域参入に学ぶ事業創出 「畑違い」でもビジネス化できる方法 -
事例
[株式会社ビザスク] 三菱電機 上席執行役員に学ぶ、未来を切り開く「新事業創出」の実践方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
5
Microsoft 365の「テナント統合・分離」問題 手戻りのない道を選ぶ秘訣とは?
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「法人向けPCおよび周辺機器の利用状況」に関するアンケート
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー