




















分散アプリケーションのライフサイクル管理で前進
運用管理機能を強化した「Docker」、IT部門のお墨付きを得られるか?(1/2 ページ)
Dockerは2015年11月、運用や管理を向上させるオンプレミスのCaaS(Containers as a Service)ソリューションとともに、Dockerコンテナのセキュリティ強化を発表した。
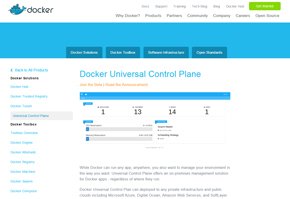 Docker Universal Control Plane(出典:DockerのWebサイト)《クリックで拡大》
開発者の間で急速に普及が進んでいる米Dockerのオープンソースコンテナ管理ソフトウェア「Docker」。その勢いに乗ってエンタープライズ市場におけるコンテナ技術の包括的なサプライヤーを目指す同社は、運用に焦点を当てた製品の拡充を打ち出した。
Dockerは2015年11月中旬、スペインのバルセロナで開催した開発者カンファレンス「DockerCon Europe 2015」で、Dockerベース分散アプリケーションのライフサイクル管理を実現するための一連の機能やソリューションを発表した。発表されたのは、Dockerコンテナの新しいセキュリティ機能に加え、任意のインフラを使用した本番環境に分散アプリケーションを展開し、管理するためのオンプレミスソリューション「Docker Universal Control Plane 1.0」など。このソリューションの提供は、参入ベンダーが増えている「Containers as a Service(CaaS:サービスとしてのコンテナ)」分野におけるDockerの新たな展開だ。
関連記事
Dockerとは
Dockerをサポートするサービス
Dockerのセキュリティ
Dockerはこれまで、主に開発者の支援に力を入れてきたので、運用分野への取り組みを大きく進めようとしているのは興味深いと、米調査会社451 Researchのリサーチマネジャーを務めるジェイ・ライマン氏は語る。このことは、市場がある程度成熟してきていることも示している。Dockerが大企業や潜在顧客との対話を重ねていることが背景にあるという。
「Dockerは、企業の運用担当者やIT幹部の要望にもっと応えていこうとしている。IT部門のお墨付きを得られるアプリケーションコンテナを目指しているからだ。それはコンプライアンスとセキュリティのさまざまな要件を全て満たすコンテナということだ」(ライマン氏)
Dockerは、企業のセキュリティ上の懸念に対処するのに必要なことを行っているが、コンテナが仮想マシン(VM)と同様に安全と思われるようになるまでにはまだ遠い道のりがあり、コンテナがマルチテナントで利用される場合は特にそうだと、ライマン氏は指摘する。
「ツールや管理、セキュリティ、そしてVMに寄せられている信頼という点で、コンテナは高いハードルを越えなければならない。企業は愚かではないが、コンテナがVMとほとんどまたは全く同じ機能やセキュリティを備えているという期待があると思う。実のところ、そうではない」(ライマン氏)
ハードウェアベースのセキュリティ機能
DockerCon Europeで発表された新しいセキュリティ機能の1つが、コンテナイメージのハードウェア署名だ。この機能はあらゆるインフラで利用でき、開発時とその後の更新時にコードのデジタル署名を可能にする。イメージ発行者の真正性を確認するためのフレームワーク「Docker Content Trust」をベースに開発された。同じく発表された「Docker Hub」の「Official Repositories」のイメージスキャンおよび脆弱性検出機能も、このフレームワークをベースにしている。この機能はコンテナの内容の適切な理解を目的としている。
ユーザー名前空間によるきめ細かなアクセス制御機能も発表された。この機能では、運用担当者がユーザーグループごとにコンテナの権限を指定できる。これによって、指定したシステム管理者だけがホスト上のルートにアクセスできるようにするとともに、指定したサービスへのユーザーグループのアクセスを制限することが可能だ。
イメージスキャンおよび脆弱性検出機能は、Docker Hubの全てのOfficial Repositoriesで利用できる。名前空間によるアクセス制御機能とハードウェア署名機能は、「Docker Experimental」リリース(正式リリース前のビルド)で提供されている。
「セキュリティ上の問題は、依然としてコンテナ導入の最大の障害となっている。ポータブルコンテナを大量に使う場合は特にだ」と、米調査会社IDCのリサーチマネジャーを務めるラリー・カルバリョ氏は語る。ハードウェアでこの問題に対処するのは賢明だ。一般的に、ハードウェアに侵入するのは難しく、将来、多数のコンテナが使われるようになっても、ハードウェアを利用すれば効率的なセキュリティ対策が可能だからだ。
「コンテナは膨大な数になるので、ハードウェアベースのセキュリティは、彼らが取り組んでおくべきことの1つだった。ソフトウェアレベルでは、あまり大規模なセキュリティソリューションは提供できない。オーバーヘッドが大き過ぎるからだ」(カルバリョ氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTインテグレーション株式会社] 取引先のセキュリティをどう管理する? 「SCS評価制度」対応の勘所を解説 -
製品資料
[NTTインテグレーション株式会社] SCS評価制度「★4」取得のカギ 最大の壁を突破する方法とは? -
製品資料
[NTTインテグレーション株式会社] 2026年度末から運用開始 「SCS評価制度」に備えて製造業がやるべきことは? -
事例
[ネットワンパートナーズ株式会社, アイビーシー株式会社] ハイブリッド環境の一元管理と快適な無線LAN環境、三井ホームはどう実現した? -
市場調査・トレンド
[TD SYNNEX株式会社] 調査で学ぶセキュリティ運用の実態 人を増やさず品質を維持する方法とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
3
1200万円のSaaS導入を回避 スギ薬局「運用費10万円」のAIエージェント構築術
-
4
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
5
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
6
「Microsoft 365」が乗っ取られる 跡形もなくMFAを破る手口
-
7
2027年電子帳簿保存法のさらなる改正 安易なシステム導入の落とし穴
-
8
脱VMwareの現実解とは? コストを抑え5年先を見据えるインフラ戦略
-
9
「SIEMの利用」に関するアンケート
-
10
「世界一給与にハングリー」な日本のエンジニアが“雇用の安定”を求める理由
ホワイトペーパーランキング PR
-
1
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
2
バックアップは“取っているから大丈夫”なのか? ランサムウェア時代の備え方
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
5
5分で分かる Microsoft 365のデータ損失に備えるためのバックアップの仕組み
-
6
「NAS」「SAN」「DAS」は何が違う? いまさら聞けないストレージの基礎
-
7
ネットワーク遅延の原因、「パケットロス」の基礎知識と効果的な解決策
-
8
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
9
ソフトウェア開発の属人化と手戻りをどう防ぐ? 速さと品質を両立させる方法
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー