





















中堅・中小企業向けプロダクトレビュー
セキュリティ機能を網羅したエントリーUTM「SonicWALL TotalSecure TZ 200」
2009年7月31日、ソニックウォールのUTMアプライアンス「TotalSecure TZシリーズ」の最新機種「TZ 200」がリリースされた。中小企業でどのように使えるのか、実機を検証してみた。
あらゆるセキュリティ機能が詰まったUTM
UTM(統合脅威管理)製品で知られるソニックウォールは、中小企業市場に対してアプライアンス「TotalSecure TZシリーズ」を展開している。TZ 200は、上位機種であるTZ 210、エントリー機種であるTZ 180の中間に位置する小規模オフィス向けUTMアプライアンスだ。デザインは一新され、コンシューマー向けルータ製品のような、丸みを帯びた白い筐体が印象的だ。価格はユーザー数無制限で14万9000円(税別)となる。
TZ 200は50ユーザー(推奨最大ユーザー)に対応して、
- ステートフルインスペクションによるファイアウォール
- アンチウイルスゲートウェイ
- アンチスパイウェア
- IPS(不正侵入防御システム)
- コンテンツフィルタリング
- VPN(IPsec/PPTP/SSL VPN)
といった各機能を1台のアプライアンスで提供する。まさに、本機1台で包括的なセキュリティ対策が施せる、オールインワンのUTMといえる。
本体のイーサネットインタフェースはLAN/WAN共に10/100Mbps(10BASE-T/100BASE-TX)となる。スループットはステートフルファイアウォールのみ利用時で100Mbps、VPN利用時で75Mbps、UTM機能すべてをオンにした場合で35Mbpsと、このクラスの製品としては高速な部類に入る。接続ノード数に制限はない。
イーサネットインタフェースはWAN/LAN端子を含めて「X0~X5」まで5つの端子があり、初期設定ではWAN/LAN端子(X1/X0)をそれぞれ1つずつ利用する。それ以外の端子にゾーンを割り当てて運用することも可能であり、X4端子にほかのソニックウォール製品をセカンダリとして接続し、機器を冗長化して自動切り替えできる「高可用性(HA:ハイアベイラビリティ)」構成で運用することもできる。
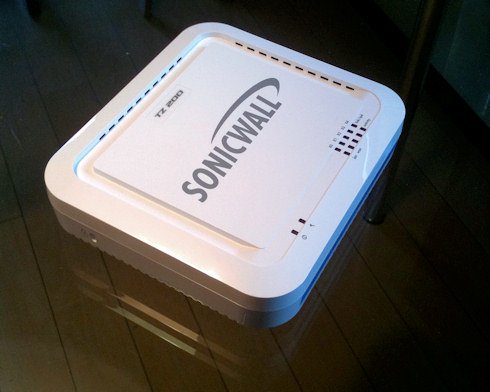 ホワイトカラーのスタイリッシュな外観は、これまでのUTM製品の外観とは一線を画する
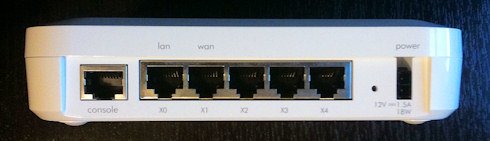 イーサネットインタフェースは5端子あるが、通常はX0(LAN)とX1(WAN)とを接続する
TZ 200本体をセットアップする
TZ 200を利用するには、ソニックウォールのサイトでユーザー登録を行った上で、機器固有のシリアル番号と認証コードを登録する必要がある。この作業を行わないと、本体のライセンスが有効にならない。ユーザー登録は、本機のセットアップ作業の途中で行うこともできるが、前もって登録しておくと後の作業が楽だ。具体的には、「MySonicWALLサイト」にアクセスし、ユーザー登録を行っておく(画面1)。
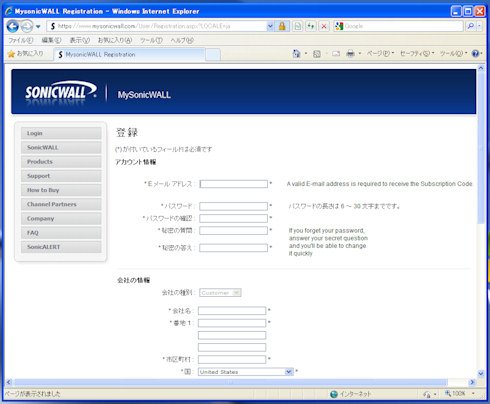 画面1●登録画面でメールアドレスとパスワード、企業情報や担当者情報などを入力してユーザー登録を完了させる《クリックで拡大》
次に、本体の基本的な設定を行う。WAN端子(X1端子)にADSLモデムやFTTH(光回線)の回線終端装置など、インターネット回線に利用しているデバイスと接続し、LAN端子(X0)に設定用のPCを接続する。本体の電源をオンにすると、内蔵のDHCP(端末にIPアドレスを自動的に割り当てる仕組み)サーバがPCに対して「192.168.168.x」(サブネットマスクは「255.255.255.0」)のIPアドレスを割り当てる。
このままPCのWebブラウザでTZ 200の初期IPアドレス「http://192.168.168.168/」にアクセスし、初期アカウント(ユーザー名:admin/パスワード:password)でログインすると、設定画面が表示される(画面2)。
設定画面では、左側のメニューから詳細な設定を行える。しかし、ネットワーク機器の設定に慣れていないユーザーが、いきなり設定画面を操作するのは難しい。その点TZ 200は「ウィザード」メニューを備えており、比較的簡単に初期セットアップを行うことができる(画面3)。
ウィザードでは、管理者用ログインパスワードの変更やタイムゾーンの設定、WAN/LANのネットワーク設定、DHCP設定とポートの割り当てを行う(画面4、5)。これらは、コンシューマー向けブロードバンドルータの設定とほとんど変わらない簡単さだ。
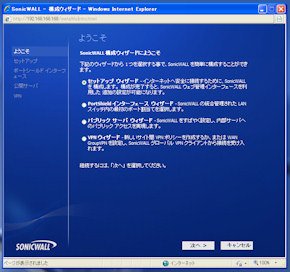
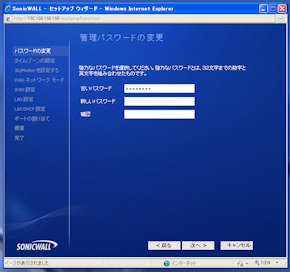
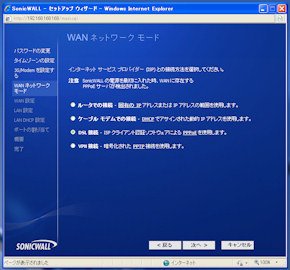
最後に、機器を登録してアカウントを有効化する。「システム/状況」パネルの「セキュリティサービス」の画面から「ここを選択してSonicWALLを登録してください」と書かれたリンクをクリックし、「License Management」画面にてユーザー登録したアカウントでログインして機器のシリアル番号と認証コードを登録する。この作業が終われば、セキュリティサービスが利用できる状態になる(画面6)。
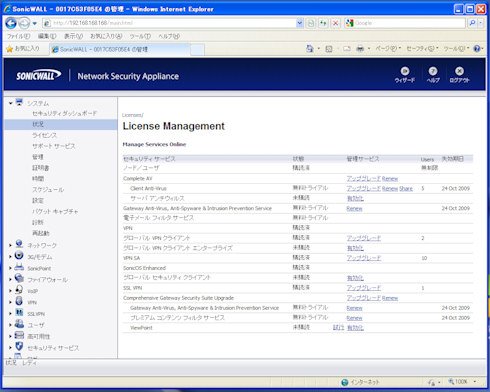 画面6●登録が完了すると、各セキュリティが「購読」され、利用可能な状態になる《クリックで拡大》
各種セキュリティサービスを利用する
TZ 200の初期設定では、すべてのセキュリティサービスが無効になっている。そこで設定画面の「セキュリティサービス」メニューにアクセスし、「ゲートウェイアンチウィルス」「アンチスパイウェア」「IPS」「RBLフィルタ」「コンテンツフィルタ」のうち、利用したい機能を有効に設定する必要がある。
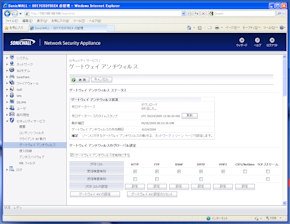
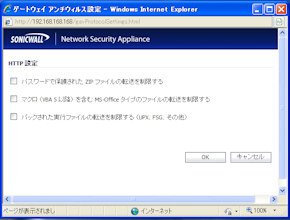
ゲートウェイアンチウィルス機能を使うには、設定画面で「ゲートウェイアンチウィルスを有効にする」チェックボックスにチェックを入れ、さらにウイルススキャンを行うプロトコルをチェックする。HTTP、FTP、SMTPについてはデータ送信時(アウトバウンド)のスキャンも可能だ(画面7、8)。ウイルスの情報については「手口データベース」が自動的にダウンロードされ、最新のウイルスに対処する。
アンチスパイウェアについても、アンチウイルスと同様に「手口データベース」の情報を基にスキャン・防御を行う。HTTP、FTP、IMAP、SMTP、POP3の送信・受信データのスキャンが可能であり、危険度(高・中・低)に応じて検知・防御を設定できる。
また、「RBL(リアルタイムブラックリスト)フィルタ」は迷惑メールを遮断する機能だ(画面9)。代表的なブラックリストサービスが登録されており、これを選んでスパム対策を講じることができる。また、任意のブラックリストサイトを登録して利用することもできる。
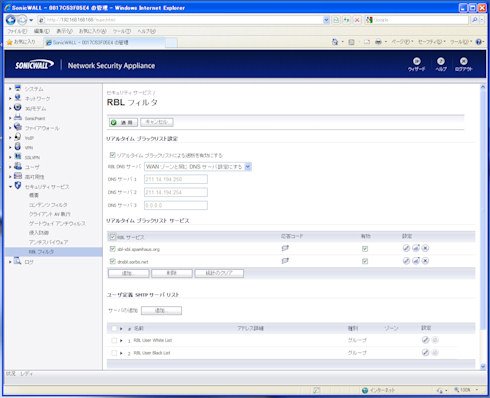 画面9●RBLを利用してスパムを遮断できる《クリックで拡大》
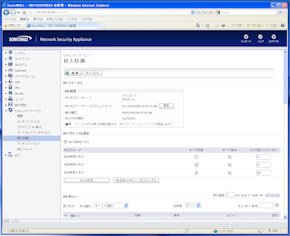
IPSについては、アンチウイルスやアンチスパイウェアと同様、「IPS手口ファイル」を利用したシグネチャ(定義情報)ベースで防衛を行う。危険度に応じて検知・防御方法を設定できる(画面10)。また、ActiveXやバックドア型ウイルス(主にPCに不正侵入して操作できるような「裏口」を提供するためのトロイの木馬型ウイルス)などに関するIPSポリシーを指定し、さらにポリシーごとに詳細な設定を行うことも可能だ。
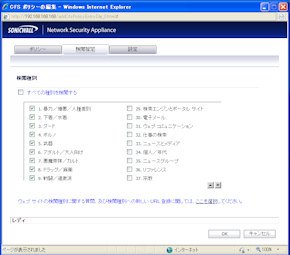
さらにコンテンツフィルタは、ソニックウォールが提供する「SonicWALL CFS」(画面11)というフィルタか、「Websense Enterprise」のいずれかを利用して、有害サイトや業務外と思われるサイトへのアクセスを規制する。検閲ポリシーは、Webサイトのカテゴリで設定することが基本となり、個別のサイトを規制/許可する(あるいはログに記録するのみ)こともできる。
エントリークラスで3種類のVPNをサポート
SSL VPNの対応はTZ 200のハイライト機能の1つだ。VPN用のユーザーアカウントを作成し、SSL VPNを有効に設定しておけば、インターネット経由でノートPCなどから簡単にリモートアクセスが可能になる(画面12)。TZ 200では「NetExtender」という独自のSSL VPNクライアントを使ってリモートアクセスを行い、社内LANに接続しているときと同じように、サーバに接続したりアプリケーションを利用することが可能だ(画面13)。
初めてSSL VPNでアクセスすると、Internet Explorer(IE)の場合はSSL VPNのポータルサイトにログイン後、ActiveXコントロールをダウンロードしてNetExtenderをインストールする。Firefoxの場合は、アドオンのインストール画面が自動的に表示され、アドオン適用後にNetExtenderをダウンロード、インストールする。
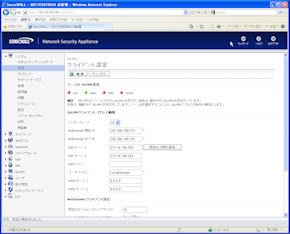
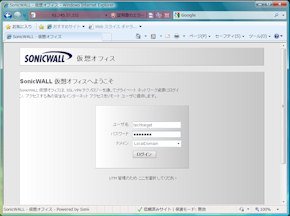
これらの初期設定は、ユーザーがアクセスするごとに自動的に行われるため、事前にNetExtenderをインストールする必要がなく、クライアント管理の手間が大幅に省ける。また、Mac OS XやLinuxにも対応しており、端末のプラットフォームを選ばず接続することが可能だ。
なお、TZ 200はSSL VPNのほか、IPsec、PPTP各方式のVPNにも対応している。IPsecは初期セットアップで有効になっており、ソニックウォールが提供するクライアントソフトを使って接続できる(画面14)。また、PPTPについては、IPsecやSSL VPNが利用できないスマートフォンからのアクセスを許可する場合に設定するといい。
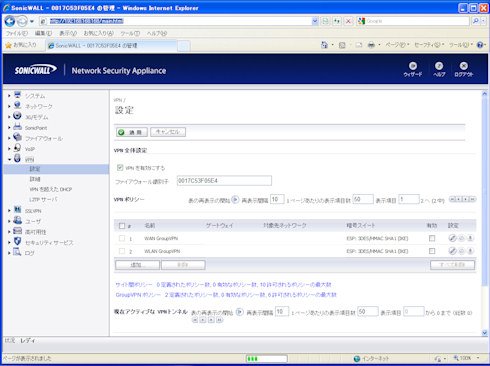 画面14●IPsec VPNの設定画面。2つのVPN設定があらかじめ作成されており、「設定」項目で詳細な設定を行う《クリックで拡大》
小規模オフィスのLANを守るUTMとしては十分なレベル
以上、TZ 200の特筆すべき機能や設定方法などにフォーカスして解説を行ってきた。ファイアウォール機能だけではなく、ウイルス/マルウェア対策、スパム対策、IPS機能など、規模の大小を問わずオフィスに求められるセキュリティ要件をすべて満たし、SSL VPNにも対応していることは評価できる。
また、設定画面については日本語表示であり、ウィザード画面を備えるなど、初心者向けの配慮も見られる。とはいえ、ウィザードで設定できることは限られており、各セキュリティサービスの詳細設定はメニューから行う必要がある。ネットワークに詳しくないユーザーにはやや難易度が高い。ウィザードで設定可能な項目が増えると、初期設定がさらに容易になるはずだ。
なお、運用についてはファームウェアの自動ダウンロードや「手口ファイル」の自動更新など、ほぼメンテナンスフリーで利用できるのがいい。初期セットアップはやや面倒だが、いったん設定してしまえば、専任の管理者がいない小規模オフィスでも楽に運用できるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法 -
事例
[発注ナビ株式会社] アンケート調査で見えた「脱Excelの実態」 成功企業が選んだ課題解決方法は? -
市場調査・トレンド
[発注ナビ株式会社] システム開発を失敗させないための「発注先」の見つけ方 -
市場調査・トレンド
[発注ナビ株式会社] データで見る「システム発注」のリアル “見積もり”より大切な5つの要素とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
2
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
3
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
4
「プロンプトインジェクション」の適切なリスク対策はどれ?
-
5
「Windows Server 2028」、初のIntune対応をプレビュー PCとサーバを一元管理へ
-
6
ユナイテッド航空がAI予約エージェントを遮断、そのとき航空業界は何を失うのか
-
7
冷凍庫が一晩で50℃に 仏約700拠点を襲ったOT攻撃、侵入口は「遠隔管理」
-
8
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
9
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
10
Java SEに「Java4Shell」、WebLogicも修正――今朝の情シスニュース
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
4
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
5
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
「Microsoft 365」徹底解説ガイド テレワーク時代のセキュリティ対策編
-
10
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー