





















「佐賀県情報漏えい事件」で再考する学校セキュリティ【後編】
予算がなくても最低限やってほしい、学校のセキュリティ対策「3つのポイント」(1/3 ページ)
佐賀県の情報漏えい事件をきっかけに、セキュリティ対策の検討を進める教育機関は少なくないだろう。予算的にも人的にも制約がある中、教育機関が実現できる現実的なセキュリティ対策とは何か。
ITの利便性とセキュリティのリスクは表裏一体だ。利便性を享受したければ、セキュリティ対策をおろそかにすることは許されない。このことは、佐賀県の教育情報システム「SEI-Net」の情報漏えい事件によって、教育関係者の心に強く植え付けられた。成績や評価といった学習者に関する情報は、非常に高いレベルのプライバシー情報だ。こうした重要な情報を扱うシステムのセキュリティ対策を軽々しく扱ってよいわけがない。
セキュリティ対策は教育機関にとって非常に重い課題だ。そもそも「教育機関用のセキュリティ対策」はなく、教育機関でも一般企業でも、取るべきセキュリティ対策は大きく変わらない。圧倒的に異なるのは、セキュリティ対策に掛けることができる予算だ。企業は営利を目的としており、その利益がセキュリティ予算の源泉となる。対して教育機関は、当然ながら営利を目的としていない。セキュリティ予算の源泉がないのだ。
企業のIT化の歴史は長く、60年以上前に1951年に世界初の商用コンピュータ「UNIVAC I」が登場し、1950年代には国内企業のコンピュータ導入が始まった。インターネットが普及した1990年後半から2000年代にサイバー攻撃が活発化し始めたことを考えると、企業がセキュリティ対策を進めてきたのは、この20年ほどのことだ。それでも、IT化が遅れていた教育機関と比べれば、企業はセキュリティ対策の経験とノウハウの蓄積において一日の長があると言ってよいだろう。
併せて読みたいお薦め記事
連載:「佐賀県情報漏えい事件」で再考する学校セキュリティ
佐賀県の教育IT活用はどう始まったか
「セキュリティ対策」の前にやるべきことがある
佐賀県の事件は、教育機関全体に大きなインパクト与えた。この事件をきっかけに、セキュリティ対策の検討に着手し始めた教育機関は少なくないだろう。だが教育機関にとっては、セキュリティ対策に取り掛かる前にやるべきことがある。それは、システムの正常な動作を維持するための運用管理体制の構築だ(図1)。
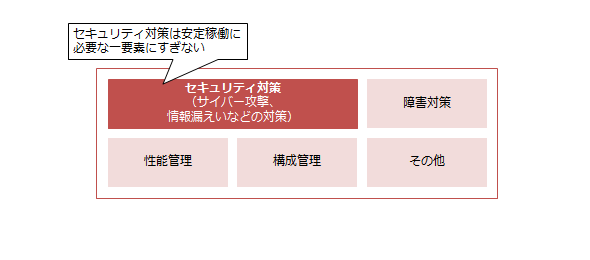 図1 システムを正常に動作させるための運用管理の構成要素。これまでIT導入が限定的だった教育機関では、システムを正常に動作させるためのノウハウが不足しており、セキュリティ対策以外にもやるべきことが多い。システムが正常に動作した上で、始めて効果的なセキュリティ対策が実行できる
サイバー攻撃は、システムの正常な運用を阻害する1要素にすぎない。システムの正常な稼働を保てていないステムに対してセキュリティ対策を施すことは、ほとんど意味を成さない。なぜなら、底に穴の開いた容器に水を入れているようなものだからだ。これから新たにシステムを導入する教育機関にとっては、セキュリティ対策の前に、正常にシステムを動作させることこそ重要になる。
システムの安定稼働を実現することは、言うほど簡単なことではない。何となく動作させるだけならば、システム運用はそれほど困難ではない。だが想定している運用ルールに沿って動作しているかどうかを確認、検証するのは、非常に難しい。
そもそもシステムの運用ルールを作成すること自体、困難な作業だ。定期的なメンテナンスやトラブル時の対処など、システムの安定稼働に必要な要素を漏れなく整理して、運用ルールにまとめ上げる――。こうしたスキルを持った人材が、全国の教育機関や教育委員会に潤沢に在籍しているとは考えにくい。
実際、現在の教育機関のほとんどには、企業における情報システム部門に該当する組織が存在しない。こうした状況では、有効なセキュリティ対策を施すどころか、システムを止めないための最低限の運用すら難しい。
さまざまな制約のある教育機関が、安全なIT活用を進めるためにはどうすればよいのか。まずシステムの安定運用という観点では「クラウドの利用」が挙げられる。その上で、最低限やるべきセキュリティ対策として「無線LANの安全性確保」「“何でもメール”からの脱却」がある。これら3つのポイントについて、詳しく説明していこう(図2)。
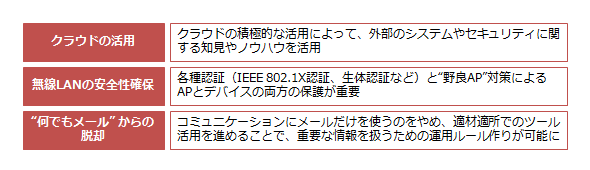 図2 教育機関が取るべきセキュリティ対策3つのポイント
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
市場調査・トレンド
[AvePoint Japan株式会社] SCS評価制度の死角は“SaaSの中” クラウド標準機能では届かない領域とは? -
製品資料
[デジタルサーカス株式会社] 5分で分かる、「オープンソースCMS」比較ガイド -
製品資料
[デジタルサーカス株式会社] 1つのアプリを各国で運用 多言語モバイルアプリを簡単に開発・導入できる方法 -
製品資料
[ニュータニックス・ジャパン合同会社] 複雑化するKubernetes運用、VMとコンテナの二重管理を解消する方法は? -
市場調査・トレンド
[アルプス システム インテグレーション株式会社] 急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
2
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
5
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
6
金融・通信で情報漏えいが続出 IPAとJPCERT/CCが情シスに求める緊急点検
-
7
「年1回の外部診断」が限界に 大手小売が脆弱性管理を内製化・一元化した方法
-
8
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
9
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
10
Googleの業務向けAIエージェント「Gemini Agent」が登場 しかし課題は山積み
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
5
「IT史に名を残すシステム障害」8選
-
6
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー