





















SNSから身元を特定
AWSの元エンジニアが大手金融から1億件以上の個人情報を盗んだ疑い、FBIが逮捕
米連邦捜査局(FBI)がAmazon Web Services(AWS)の元エンジニアを逮捕した。金融企業Capital Oneの顧客と、クレジットカードの発行を申請した個人利用客1億人以上のデータを盗んだ容疑だ。
2019年7月、米連邦捜査局(FBI)は金融大手Capital One Financialで発生した大規模データ漏えいの容疑者として、Amazon Web Services(AWS)の元エンジニアを逮捕した。
ページ・A・トンプソン容疑者は、Capital Oneのネットワークにアクセスし、同社の顧客に加え、同社にクレジットカードの発行を申請した個人を含む1億人以上の個人情報を盗んだ疑いを掛けられている。Capital Oneのプレスリリースによると、この侵害により、米国在住の約1億人とカナダ在住の約600万人の氏名、住所、電話番号、メールアドレス、誕生日、自己申告による所得といった情報が流出した。
Capital Oneはプレスリリースで「この侵害によって、クレジットカードに関する顧客情報の一部も流出した」と述べている。具体的には信用スコア、利用上限額、利用残高、支払履歴、2016~2018年における計23日分の決済処理データの一部などだ。加えて「犯人は、米国在住の被害者の社会保障番号約14万件と決済用の銀行口座番号約8万件、カナダ在住の被害者の社会保険番号約100万件も手に入れた」と推測している。
手口の詳細
「犯人は『設定の脆弱(ぜいじゃく)性』を悪用した」とCapital Oneはみている。同社は該当の脆弱性を直ちに修正したと発表した。FBIの特別捜査官ジョエル・マティーニ氏が署名した、トンプソン容疑者に対する刑事告訴状によると、容疑者はファイアウォールの設定ミスを突いて、Capital Oneのサーバに対するコマンドの実行に成功したという。
FBIは、トンプソン容疑者がコマンドを使って「**-WAF-Role」というアカウントの資格情報を入手し、これを用いて“某クラウドサービスベンダー”のクラウドにあるCapital Oneの特定のフォルダにアクセスしたと主張している。刑事告訴状はこのベンダーを名指ししていないものの、「バケット」への言及がある。バケットという単語はAWSのオブジェクトストレージサービス「Amazon Simple Storage Service」(Amazon S3)における「データ保存領域」を指すため、このベンダーがAWSである可能性がある。
刑事告訴状は、Capital Oneが2019年7月17日に受け取った、脆弱性の通報メールの内容(画面)も含む。このメールはCapital Oneに対し、「漏えいしたAmazon S3のデータ」がソースコード共有サービス「GitHub」で公開されていることへの注意を喚起していた。
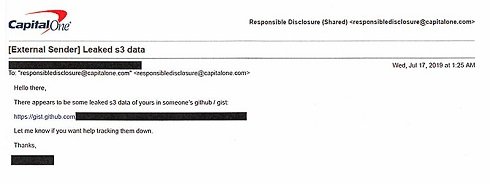 画面 Capital Oneが受け取った脆弱性の通報メール(出典:米司法省)《クリックで拡大》
芋づる式に見つかった容疑者の情報
この匿名の通報者からのメールには、データを公開していたGitHubのURLが記されていた。Capital Oneはこのメールを受け取った後、すぐにインシデント調査を開始し、FBIに連絡した。刑事告訴状によると、FBIがGitHubへの投稿やソーシャルメディアでの活動を調査した結果、トンプソン容疑者が浮上し、逮捕に至ったという。
「FBIは、トンプソン容疑者とつながりのある、ソースコード共有ソフトウェア『GitLab』のアカウントも発見した」とマティーニ氏は付け加える。その一つは、トンプソン容疑者がシステムエンジニアとして、「2015~2016年にクラウドサービスベンダーで勤務した」と記された履歴書だという。このGitLabアカウントにひも付いたソーシャルネットワーキングサービス「LinkedIn」プロフィールでは、トンプソン容疑者は2015~2016年にAWSで、Amazon S3担当のシステムエンジニアとして働いていたことになっている。なお、このLinkedInプロフィールは、2019年7月30日現在表示できない。
AWSはこの事件に関して2019年8月時点で公式に声明を発表していないものの、複数のメディアに対して情報を提供した。通信社Bloombergは、AWSの広報担当者の証言について以下のように掲載している。
Capital OneがAWSのクラウドサービスに保存していたデータが盗まれたことを、AWSの広報担当者は認めた。ただし攻撃者が、AWSのシステムにある脆弱性の悪用や、AWSシステムの侵害によってデータ漏えいを引き起こしたのではないという。
Capital Oneの「漏えいしたAmazon S3のデータ」はGitHubで公開されていたものの、同社は「盗まれたデータがばらまかれたり、詐欺に使用されたりした可能性は低い」と説明する。「犯人が逮捕されたことには感謝しているが、今回の事件は非常に残念だ。影響を受けた方々は、さぞご心配のことと拝察する。ご心配はもっともであり、心よりおわび申し上げる。私は事態の改善に力を注ぐ」。同社の会長兼CEOを務めるリチャード・D・フェアバンク氏はそう述べる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[SAS Institute Japan株式会社] 生成AIを予知保全に組み込むことで「産業設備保全」はどこまで進化できるのか -
市場調査・トレンド
[SAS Institute Japan株式会社] 製造企業が「AIによる価値創出」を迅速に実現する方法 -
技術文書・技術解説
[株式会社日立ソリューションズ] 開発と運用の分断を解消、実践知に基づくプラットフォームエンジニアリングとは -
事例
[株式会社日立ソリューションズ] 開発・運用の属人化をどう打破した? 日立ソリューションズの実践事例 -
技術文書・技術解説
[Eleven Labs Japan合同会社] 問い合わせ解決単価を約9割削減する試算も 音声AIエージェントのROIと活用例
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「WSUS」を捨てない? 非推奨でも35%が使い続けるワケ
-
2
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
3
Microsoft 365統一で「SharePoint」が1日2TB増 富士フイルムはどう管理した?
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
6
8割がアナログに逆戻りする“やっぱりな理由” DXを阻む2つの落とし穴
-
7
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
8
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
9
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
-
10
ホワイトハッカーが警鐘、侵入口となる「見落とされたネットワーク機器」
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
6
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
7
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
8
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
9
進化が遅れる「電話」をアップデート、AIを搭載した次世代の通話機能とは?
-
10
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー