





















システム導入担当者のためのPCI DSS【後編】
“まず優先すべき対策”を見いだすPCI DSSの6つのマイルストーン
PCI DSSで実践的なセキュリティ対策の要件が分かっても、どこから手を付けるべきかが分からない――。そこで役立つのが、リスク低減効果を基に対策の優先順を示す「6つの里程標」だ。
一般企業への2つの応用ケース
前編「カード業者じゃなくてもセキュリティに効く? 一般企業にとってのPCI DSS」では企業のPCI DSSへの対応意義などについて触れた。カード決済にかかわらない一般企業へのPCI DSSの応用については、本稿に限らず米フォレスターコンサルティング(Forrester Consulting)なども「PCI DSSは、データセキュリティモデルとして参照することができる」としている。
PCI DSSの一般企業への応用には2つのケースが考えられる。1つは、一企業としてセキュリティ環境を構築する際のセキュリティ水準の目安としてPCI DSSの要求事項を参考とするケース。そして2つ目は、関係会社や取引先といったサプライチェーンを構成するグループ企業全体のベースラインセキュリティを確立するための統一基準として利用するケースである。特にデータセキュリティスタンダード(DSS)の作成は、異なる組織間のベースラインセキュリティを明確にする上で効果的なアプローチである。
従来の日本における情報セキュリティへのアプローチは、ISMS(情報セキュリティマネジメントシステム)の認証取得ブームに代表されるように、情報セキュリティポリシーの策定と運用が中心であり、その本質は現在も変わらない。グループ企業間で原価や製造レシピなど外部への漏えいを阻止しなければならない重要情報が頻繁に交換されていたとしても、情報セキュリティポリシーが共有されているにすぎず、必要十分なセキュリティ水準が確保されている保証は確認できていないのが現状だ。
ここに、情報セキュリティポリシーの策定と運用に依存した対策の取り組みの限界がある。情報セキュリティポリシーの策定は、当事者によるリスク分析とその分析結果に基づいたリスク低減のための対策導入を原則としている。つまり、リスク分析を行う担当者の知見や価値観の相違から実際に採用される対策がまちまちであるため、情報セキュリティポリシーが共有されていたとしても十分なベースラインセキュリティが確保されている保証はないということだ。この問題を解決する1つの手段として、グループ企業としてのDSSを策定し、実装レベルのセキュリティ対策を図るという考え方がデータセキュリティモデルというアプローチであり、PCI DSSが大いに参考となる。
ちなみにPCI DSSは、情報セキュリティポリシーの策定と運用というアプローチを否定するものではない。PCI DSSでは「PCI DSSの要求事項を受け入れた上で、矛盾しないよう情報セキュリティポリシーを改定し、維持する必要がある」としていることを付け加えておきたい。
セキュリティ対策、何を優先する?
 PCI DSS Prioritized Approachをまとめたリファレンスガイド(PCI DSS 1.2準拠)はPCI SSCのサイトから入手できる
PCI DSSをデータセキュリティモデルとして採用する上で、どのような手順で対応していくかが悩ましい点である。セキュリティ対策を導入しようとした場合、「何から手を付ければよいか分からない」というユーザーの声をよく聞く。ISMSをベースにした従来のアプローチではリスク分析を基本としているため、リスクが高いと分析された分野から優先して対処していくべきであることは言うまでもない。しかし実際には、リスク分析の結果ですべての分野が整然と順位付けられるわけではなく、どの分野の対策を優先するのかをまず決める必要がある。PCI DSSでは、こうした疑問に対応するため「PCI DSS Prioritized Approach」という取り組みを推奨している。
6つのマイルストーン
Prioritized Approachは、PCI DSSの要求事項を導入した場合のリスク低減効果の大きさを根拠に優先順位の設定を行っている。こうした考え方は、一般企業が現状のセキュリティ対策を再考する際にも大いに役立つはずだ。優先順位は、6つのセキュリティマイルストーンとして示されている。以降、これらPCI DSSが示す6つのマイルストーンを基に優先すべき対策を解説していこう。
マイルストーン1「不必要な情報の削除」
不要な情報の消去は最重要課題である。特に、漏えいしては困る重要情報が業務上の必要性が検討されないままシステムに保存されているケースは少なからずあるはずだ。必要なければ保存しないという、データの保存に関するポリシーを定めて、必要最小限のデータ保存と確実な消去を徹底することでリスクは大幅に低減される。実際には、調査やアプリケーションシステムの改修作業に多大な労力を費やすことになるかもしれないが、リスク低減効果が非常に大きい対策の1つであり、ぜひ実践したい。
マイルストーン2「インターネット境界の保護」
PCI DSSでは、インターネットとの接続ポイントと内部ネットワークの境界にファイアウォールを設置してDMZ(demilitarized zone)を形成することが求められている。当然、重要情報が格納されているデータベースサーバは、DMZで分離された内部ネットワーク領域に配置される必要がある。
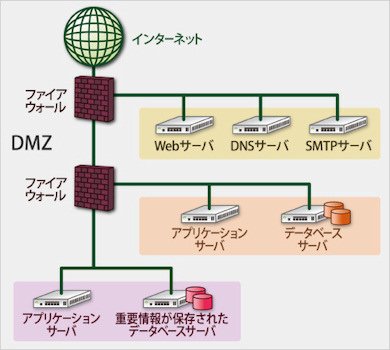 ネットワークセグメンテーションとDMZの形成
また、ファイアウォールに関しては、ステートフルインスペクション(※1)を有効にしておく必要がある。さらに内部アドレスが書き換えられインターネット上に露出するのを防止するため、RFC 1918で定義されたアドレス空間を使用することが求められている。従って、PAT(ポートアドレス変換)やNAT(ネットワークアドレス変換)といった装置の実装が必要となるのだ。システムを構成する装置は、設置前にパスワードやSNMPといった設定値をベンダー製品出荷時の状態から必ず変更しておかなければならない。
※1 IPアドレスやポート番号、アプリケーションの種類などのパケット情報を読み取ってフィルタリングを行うファイアウォールの機能。
このほかPCI DSSでは、アンチウイルス製品の導入やIDS/IPS(侵入検知・防御システム)の設置が必須とされている。また、管理コンソール以外のアクセスはすべて暗号化することが原則とされており、SSH、VPN、SSL/TLS(Transport Layer Security)などの技術導入が必要となる。詳細な設定方法などの記述もあり、現状と比較してみることで、セキュリティのさらなる強化ポイントがどこにあるかを明らかにできるだろう。
マイルストーン3「アプリケーションの保護」
マイルストーン3で実施する項目は、サーバのいわゆる要塞化(Security Hardening)とWebアプリケーションの脆弱性対策である。サーバの要塞化とは、サーバ上で稼働する不要なサービスを停止したり、OSやサーバソフトに対してセキュリティパッチを適用してセキュリティホールをふさぐ作業である。
PCI DSSでは、ベンダー提供の最新セキュリティパッチがリリースされてから1カ月以内に適用することが求められている。ただし、一律に1カ月以内のパッチ適用というルールは実務的には困難な部分がある。そこで、重要なシステムに対しては最優先で適用し、重要度の低いシステムに対しては3カ月以内の適用とするなどリスクを勘案した柔軟な運用が許されている。セキュリティパッチの適用は地味で根気のいる作業だが、セキュリティ対策の基本中の基本といえる活動でもあるので、PCI DSSの要求を参考として自社の運用基準を確立して、継続的かつ確実に実施することが重要である。
Webアプリケーションの脆弱性は、最近のクレジットカード情報をはじめとする大量の個人情報漏えい事件の大きな原因となっている項目であり、PCI DSS要求事項への準拠が求められる。アプリケーション保護については、Webアプリケーションの開発から運用までを網羅したシステムのライフサイクル全般での対策が網羅されている点に特徴がある。具体的には、開発環境、テスト環境と本番環境の分離、OWASP(Open Web Application Security Project)のようなベストプラクティスとされているガイドラインに従ったプログラムコーディングの実施、クロスサイトスクリプティング攻撃をはじめとする不正アクセス手法に対する脆弱性がないかどうかの技術的な検証の実施などだ。
また、外部に公開するWebアプリケーションに対しては、PCI DSSは「年に1回あるいはシステム変更が行われた際の脆弱性検査」もしくは「WAF(Web Application Firewall)の導入」を要求している。だが一方で、Webアプリケーションの脆弱性はWAFの設置だけで完全に防ぎ切れるものではないとされており、アプリケーションプログラムのソースコードレビューを行うなど複合的な対策を怠りなく実施することが重要だ。
マイルストーン4「監視とアクセス制御」
マイルストーン4の要点は、アカウントの管理とログマネジメントである。アカウントに対するアクセス権の割り当ては、「need-to-knowの原則」(※2)に従って行われていることが求められている。リモートアクセスに関しては、2要素認証(two-factor authentication)を必須としている点に特徴がある。2要素認証とは、パスワードやパスフレーズのように本人の記憶に頼るものだけでなく、トークンデバイスやICカードのような物理的な認証機器あるいは生体認証といた複数の認証手段を併用することを指す。パスワードについては、90日以内に変更することが原則とされている。このほかにも、パスワードの最少長は7文字、直近4回に使用されたパスワードは使用できないなど細かなルールが定められている。
※2 情報を知る必要のある人のみにアクセスを許可するという考え方。
そしてログマネジメントでは、ユーザーIDが個人にユニークに割り当てられていることを大前提として、「誰が」「いつ」「何を」「どうやって」ネットワークにアクセスしたかが分かるアクセス制御と監視を実施することが求められている。ただし、ログの取得に関しては「必要性は理解しているがどのようなログを記録すべきか分からない」との声も聞かれる。PCI DSSでは、以下のように記録されるべきイベントと記録項目を明示しているので、一般企業でも参考にすることができるだろう。
| ログ取得対象イベント |
|---|
| ・重要データへの個々のアクセス ・管理者が行った操作 ・ログに対する操作 ・アクセスエラー ・認証機能の稼働状況 ・ログの初期化 ・システムオブジェクトの生成と削除 |
| 記録すべき項目 |
|---|
| ・ユーザーID ・イベントのタイプ ・日付と時刻 ・成功または失敗の標識 ・イベントの起点 ・影響を受けたリソースの名前 |
マイルストーン5「保管データの保護」
マイルストーン5の要点は、保管が必要な重要情報を洗い出して暗号化を施すなどの保護措置を行うことと、物理的なセキュリティ対策の実施にある。PCI DSSでは、重要情報はシステムのどこにあっても暗号化されていることを原則としている。たとえバックアップ用のリムーバブル記録媒体上であってもログデータであっても、この原則は適用される。
物理的な対策としては、入退室管理、ビデオカメラによる監視、情報コンセントの利用制限など対象範囲が広い。ちなみに、入退室管理の記録やビデオカメラの映像は最低でも3カ月間の保管が要求されている。
マイルストーン6「そのほかの準拠要件」
ドキュメンテーションや物理的セキュリティ対策などそのほかのPCI DSS要求事項への対応を実施する。
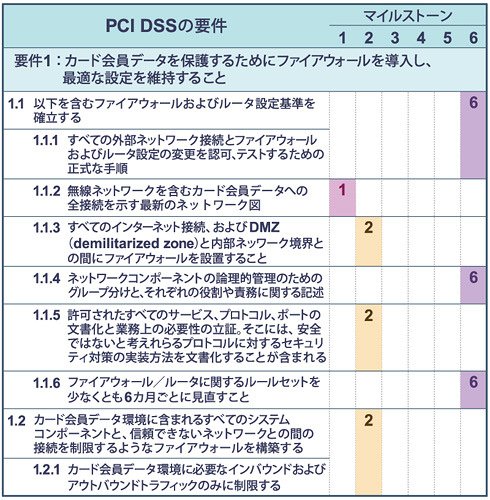 Prioritized Approach Guideにおける対比表(一部抜粋)《クリックで拡大》
Prioritized Approachでは、それぞれのマイルストーンに対応するPCI DSSの要求事項を対比した表が「Prioritized Approach Tools」という形で提供されており、PCI SSCのWebサイトからダウンロードして使用することが可能だ。
<筆者紹介>
山崎文明
ネットワンシステムズ フェロー/ビジネスアシュアランス 代表取締役社長/PCI SSC PO Japan連絡会 会長
大手外資系会計監査法人にてシステム監査に長年従事。システム監査技術者(経済産業省)/英国規格協会公認BS7799 情報セキュリティ・スペシャリスト。システム監査、情報セキュリティ、個人情報保護に関する専門家として情報セキュリティに関する政府関連委員会委員を歴任。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[キヤノンマーケティングジャパン株式会社] マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か? -
市場調査・トレンド
[キヤノンマーケティングジャパン株式会社] 有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは -
製品資料
[キヤノンマーケティングジャパン株式会社] マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身 -
市場調査・トレンド
[SANS Training Japan 合同会社] “知識”では守れない AI時代に問われる実戦力の身に付け方 -
製品資料
[株式会社イトーキ] 会議室不足を解決する「AI×データ」活用術
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
3
Microsoft 365移行で露呈した標準機能の限界 地方銀行は上長承認や「脱PPAP」をどう実現?
-
4
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
5
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
6
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
7
AIエージェントで「ERPの魔改造」復活の懸念 せっかくのクリーンコアが崩壊
-
8
増えすぎたAIエージェントが野良化 幹部の36%がインシデント発生時に隠したいと回答
-
9
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
10
Googleの業務向けAIエージェント「Gemini Agent」が登場 しかし課題は山積み
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
4
「IT史に名を残すシステム障害」8選
-
5
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
SASE選定は「見極め力」で大きな差――本当に必要な製品を選ぶための6つの視点
-
8
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
-
9
脱VMwareに成功した企業は何をどう実践した? 事例に学ぶ戦略立案&実装のコツ
-
10
自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー