




















Column
カード会員情報のセキュリティ基準「PCI DSS」への対応
日本でも準拠への動きが出始めているクレジットカード情報取り扱いに関するセキュリティ基準「PCI DSS」。厳しい要件に対応する1つの方法として、ネットワークの分離を検討するべきだ。
Payment Card Industry Data Security Standard(PCI DSS:PCIデータセキュリティ基準)では、クレジットカードやデビットカードのデータを保存、処理、転送する販売業者やサービス業者が、この機密性の高い情報を保護するために順守すべき12の要件が定められている。ほとんどのセキュリティ専門家は、これらの要件(「ダーティダズン」という俗称で呼ばれることも多い)は、「現在の情報セキュリティのベストプラクティスを盛り込んだものであり、機密性の高いデータを管理するための妥当な指針を提供する」という認識で一致している。
PCI DSSの要件は、クレジットカード情報の保護という目的にかなっているかもしれない。だが、大企業などが日常的に扱うデータの大部分に適用するには、あまりに厳しく、コストが掛かりすぎる内容だろう。例えば、大規模な大学がネットワークの大部分を公開している場合を考えてみよう。恐らく、そのネットワーク上でカード処理にかかわるシステムは、ごくわずかなはずだ。このため、PCI DSSの12の要件すべてをネットワーク全体にわたって実装するのは、まったく非現実的だろう。
PCI DSSの初期バージョンでは、まさにそのように、つまり、PCI DSSの要件に全社的に対応することが求められているように思われた。この点について、PCIセキュリティ基準協議会(PCI Security Standards Council)はPCI DSS version 1.1の序文で、「PCI DSSの要件は、カード会員データ環境とそれに接続された要素に適用される」と述べた上で、次のように説明した。
「カード会員データ環境は、ネットワークの中で、カード会員データや機密の認証データを持つ部分である。カード会員データを保存、処理、伝送するシステムとそれ以外のシステムを隔離するようにネットワークを適切に分割すれば、カード会員データ環境の範囲が狭まる可能性がある」
この2つの文のおかげで、カード決済にかかわる情報を業務の中で扱っているものの、その業務の比重が小さい企業は大いに安心した。だが同時に、2つ目の文にある隔離を行おうとする企業は、新たな問題をクリアしなければならなくなった。「ネットワークを適切に分割」するにはどうすればよいかという問題だ。
多くの販売業者が、ネットワークの一部を隔離することでPCI DSSに対応している。これは、カード決済処理にかかわるすべてのシステムを含む、完全に隔離された「ネットワーク内のネットワーク」を実現するというアプローチだ。下の図のように、このカード処理ネットワークとその上位の企業ネットワークは、ファイアウォールを介して接続される。
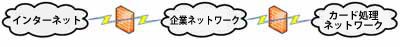
この接続は、企業ネットワークとインターネット間の接続と同様に厳格に保護される。このため、カード処理ネットワークは、自身の外部の企業ネットワークをISPとして扱う。カード会員データや管理データの企業ネットワークを介した転送は、インターネット上での転送と同様に、暗号化しなければならないことになる。
この慎重なアプローチでは、カード会員データ環境内のシステムに、一般的なサービス、例えばディレクトリサービス、時刻同期、侵入検知、バックアップ、ファイル完全性監視などのサービスを提供するのが厄介だ。この「ISPモデル」では、PCI DSSの2.2.1項で規定されている「各サーバが主要機能を1つずつ担当する」というルールに従いながら、専用システムがこれらのサービスをカード会員データ環境に提供しなければならない。だが、スタンドアロンネットワークのサポートに必要な基本サービスをすべて考慮に入れると、そうした提供コストはかさみやすい。
一方、ISPモデルを採用すれば、カード会員データ環境内のシステムの範囲を最小化できるだけでなく、PCI DSSの一部の項を、あなたの会社の順守対象から外せる可能性がある。例えば、多くの企業のカード会員データ環境内では、無線ネットワーキングは不要だ。隔離されたカード処理ネットワークに既存の無線ネットワークを接続しなければ、PCI DSSの1.3.8、2.1.1、4.1.1、9.1.3、10.5.4の各項の要件を回避できるだろう。
このアプローチを取るかどうかは、あなたの会社のリスク許容度に基づいて決めることになる。あなたの会社が大規模なネットワークを持っている場合や、ほかにもコンプライアンス課題を抱えている場合には、隔離されたスタンドアロンネットワークを実現するコストは、ネットワーク全体をPCI DSSに対応させるコストに比べれば、取るに足りないという認識になるだろう。だが、こうしたネットワークを実現すれば、カード決済にかかわるデータが厳重に隔離される。このため、あなたの会社がセキュリティ事件で話題になり、ニュースの見出しを飾るというリスクを最小化できているという安心感が得られる。
本稿筆者のマイク・チャップル氏は、ノートルダム大学のITセキュリティプロフェッショナル職を務めており、CISA(公認情報システム監査人)、CISSP(公認情報システムセキュリティプロフェッショナル)の資格を持つ。米国国家安全保障局と米国空軍に情報セキュリティ研究員として勤務した経験がある。「CISSP: Cissp Certified Information Systems Security Professional」や「Information Security Illuminated」(共著)など、情報セキュリティに関する数冊の著書がある。
Copyright © ITmedia, Inc. All Rights Reserved.


新着ホワイトペーパー PR
-
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは? -
製品資料
[株式会社みらい翻訳] 音声翻訳活用の課題を解決、“本当に使える”ツールの特徴とは? -
製品レビュー
[Wrike Japan 株式会社] 400店舗を支えるWalmart Canada、散在する情報やアナログな管理をどう変えた? -
事例
[Wrike Japan 株式会社] 年間100件超のDXプロジェクトを統合管理、JERAはどのように実現した? -
事例
[Wrike Japan 株式会社] グローバルなクリエイティブ業務を合理化、エスティーローダーに学ぶ実践のコツ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
身代金支払いは逆効果 情シスのためのランサムウェア対策ガイド2026
-
3
自社を守る「SCS評価制度」活用法 7割の企業が取引先起点の情報漏えいに直面
-
4
ランサムウェア、暗号化の89%は深夜 情シスが備える「夜間の空白」対策
-
5
多要素認証導入済みでもランサムウェア被害に 復旧費用は平均2億7000万円
-
6
「技術屋」で終わるか、部長へ昇格するか 今取りたい「IT×ビジネスの認定資格」5選
-
7
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
8
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
9
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
10
AIエージェントを暴走させない設定、済んでますか? 対策5選を専門家が紹介
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー