





















「グローバル」と「ローカル」が鍵に
【事例】日産自動車はマネージドセキュリティをどう選んだのか
2012年4月にマネージドセキュリティサービス(MSS)の利用を開始した日産自動車。同社は、なぜMSS利用を決断し、どう選定したのか。同社CIOの行徳セルソ氏が明かした。
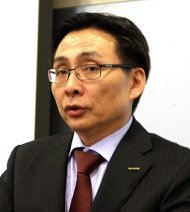 日産自動車CIOの行徳 セルソ氏
日産自動車は、同社のグローバル情報ネットワークのセキュリティ対策として、マネージドセキュリティサービスを採用した。背景には、同社におけるサイバー攻撃の発生や情報システムを取り巻く環境の変化があったという。
本稿は、シマンテックの新製品発表会に登壇した、日産自動車のCIOである行徳 セルソ氏の話を基に、同社のマネージドセキュリティサービスの導入経緯やサービス選定の理由を示す。
導入前の課題:ネットワークへの不正侵入発生で対策が急務に
日産自動車がマネージドセキュリティサービスの利用を検討するきっかけとなったのが、2012年4月に米国拠点で発生したサイバー攻撃だった(参考:日産自動車の米国向けニュースリリース)。
2012年4月13日、同社の情報セキュリティチームが、ネットワークにマルウェアが存在することを確認した。このマルウェアは、従業員のユーザーアカウントの認証情報などを保管するデータストアから、データを抜き出して転送する機能を持っていたという。
情報セキュリティチームは、マルウェアの検知後、即座にシステムやデータの保護作業に取り掛かった。ユーザーIDやハッシュ値で保存されたパスワードが転送された可能性はあるものの、顧客情報や従業員情報、プログラムの被害は発生しなかったと、同社執行副社長のAndy Palmer氏は声明で明らかにした。
サイバー攻撃の発生は、セキュリティ強化を進めていた矢先の出来事だったと、行徳氏は語る。
日産自動車と仏Renaultは、グローバル情報ネットワーク統合の一環として、ファイアウォールやゲートウェイといったネットワークセキュリティの標準化を進めていた。標的型攻撃をはじめとした攻撃手法の変化、ソーシャルメディアやスマートフォンに対する新たな脅威への対処が必要だったことが背景にある。
関連記事
- 分析リポート:日本におけるマルウェア/標的型攻撃の実態(ホワイトペーパー)
- 標的型攻撃や変貌するマルウェアに対するエンドポイントセキュリティの要件(ホワイトペーパー)
- 相次ぐ「標的型攻撃」、その現状と対策
こうした環境の変化に備えるには、攻撃後の対処を中心としたリアクティブな対策から、攻撃の予兆を検知して対処するプロアクティブな対策への転換が必要だと行徳氏は判断。2011年にネットワークモニタリングの導入検討を開始するなど、取り組みを進めていた矢先に、サイバー攻撃が発生した。
「想定段階だった戦略が、必須になった」と判断した行徳氏は、プロアクティブなセキュリティ対策の具現化を急いだ。その手段として行徳氏が選んだのが、シマンテックのマネージドセキュリティサービス(MSS)の利用である。「グローバルのネットワーク全体をリアクティブにモニタリングするため」、2012年4月にシマンテックのMSSである「Managed Security Service」を利用開始した。
サービス選定の理由:グローバルでのサービス提供と国内サポートを重視
国内外問わず、利用可能なMSSは数多い。こうした中、日産自動車がシマンテックのMSSを選定した理由は何か。そのキーワードとなるのが、「グローバル」と「ローカル」である。
サイバー攻撃発生前の2012年1月、米SymantecがワシントンD.C.に保有するセキュリティオペレーションセンター(SOC)を訪問する機会があったことが、選定のきっかけになったと行徳氏は語る。「セキュリティサービスをグローバルでどういった形で提供し、どうマネージしているかを確認した」。この結果、日産自動車、Renault全体のネットワークのセキュリティサービスとして期待できるという感触を得たという。
グローバルで脅威情報を収集していることも、シマンテックMSS選定のポイントになった。ノートン製品群などをグローバルで提供しており、各国の攻撃やマルウェアに関する情報をデータベース化していることを評価した。「こうした情報を生かせば、怪しい動きがあっても迅速に対処できる」という判断からだ。
日本国内にSOCが開設されるとの確証を得たことも、選定を後押しした。「日産自動車はグローバル企業だが、本社は日本。日本でのしっかりとしたサポート体制が必要だと考えた」。シマンテックは、今まで国内にSOCを持たなかったが、2012年11月に国内初のSOCである「東京SOC」を開設。東京SOCは、日本語でのインシデント報告やリポートの提供などを実施する。
こうした理由に加え、「サービスの評価や検証の結果が良好で、コストも予算内だった」ことから、シマンテックのMSSを選定したという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
市場調査・トレンド
[セコムトラストシステムズ株式会社] プロが教える「EDR選定~導入」の極意 -
製品資料
[ゾーホージャパン株式会社] 高まるエンドポイント特権管理の重要性、効果的に行うための8つのステップとは -
製品資料
[ゾーホージャパン株式会社] 特権セッションを効果的に管理し、セキュリティを強固にする方法 -
製品レビュー
[ゾーホージャパン株式会社] サイバー攻撃に狙われる特権アカウント、効果的な監視・管理を実現するには? -
製品資料
[ゾーホージャパン株式会社] “人間ではない”サービスアカウントに潜む、3つのセキュリティリスクとは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
3
AIエージェントで「ERPの魔改造」復活の懸念 せっかくのクリーンコアが崩壊
-
4
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
5
Googleの業務向けAIエージェント「Gemini Agent」が登場 しかし課題は山積み
-
6
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
7
増えすぎたAIエージェントが野良化 幹部の36%がインシデント発生時に隠したいと回答
-
8
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
9
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
10
「レガシーシステム・老朽化システムの運用課題と刷新」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
4
「IT史に名を残すシステム障害」8選
-
5
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
SASE選定は「見極め力」で大きな差――本当に必要な製品を選ぶための6つの視点
-
8
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
-
9
脱VMwareに成功した企業は何をどう実践した? 事例に学ぶ戦略立案&実装のコツ
-
10
自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー