





















Web感染型マルウェア対策【第3回】
Gumblarの最新対策は脆弱性攻撃防御にあり ~フォティーンフォティ技術研究所~
パターンマッチでは対応しきれないWeb感染型マルウェア「Gumblar」に、脆弱性攻撃防御はどれだけの効果があるのか。その理由と仕組みを同防御技術の最先端を行くフォティーンフォティ技術研究所に聞く。
脆弱性攻撃防御はGumblar対策の最終防衛ライン
Web感染型マルウェアは、エンドユーザーというセキュリティリスクを的確に突いたウイルスだ。
これまで企業は、サーバやゲートウェイなど企業としてのセキュリティ対策に注力し、管理者は業務としてその徹底に従事してきた。エンドポイントにもウイルス対策ソフトウェアやパーソナルファイアウォールが導入され、エンドユーザーもセキュリティポリシーの順守が義務付けられた。
 フォティーンフォティ技術研究所 営業統括本部 営業企画部長の奥天陽司氏
しかし、エンドユーザーは企業セキュリティを担当する管理者と比べて責任感が希薄になりがちだ。営業先や社内でプレゼンテーションをしているとき、パターンファイルの配信を通知するポップが表示されるとつい「後で実行」を選択してしまう。今回、Gumblarによる被害報告の中で問題となったAcrobat Readerのアップデートも、最新版の通知が急ぎの仕事があるときに表示されれば、「後で通知」を押し、適用を忘れてしまう。Web感染型マルウェアは、こうした制御しきれないエンドユーザーの無意識の行動に付け込んだ攻撃といえる。亜種の大量生成で企業側のパターンマッチング対策のまひを忘れなかったことも、ずる賢く悪質だ。
「セキュリティ運用センター(SOC)によれば、エンドポイントでの被害が頻出しているそうだ」と話すフォティーンフォティ技術研究所(FFR) 営業企画部長の奥天陽司氏は、状況がますます悪化している印象をぬぐえないという。
現在提供されているセキュリティ対策は、おおまかに図1のような多段防御型になる。
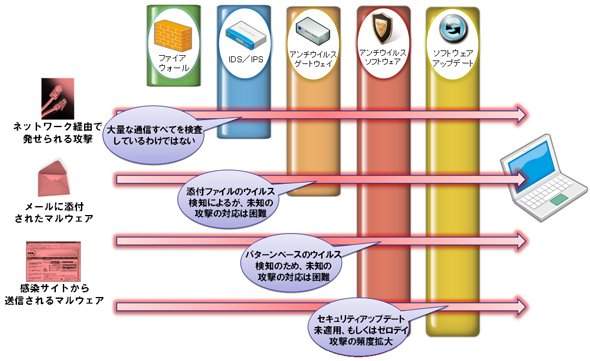 図1 Gumblar攻撃の感染方法《クリックで拡大》
第1関門のファイアウォールは、外部からの不正アクセスや不正パケットを見張るソリューションだ。しかし、Web感染型マルウェアはエンドユーザーがWebサイトを閲覧したりメールを受信したりすることで感染する、受動的な攻撃手法である。ファイアウォールでは対策にならない。
第2関門のIDS/IDP(侵入検知/防御)は、異常な振る舞いをするパケットを検出し、管理者に通知して止める。しかし、実際の運用となると「誤検出による影響と、ネットワークパフォーマンスのボトルネックにならないよう、検出のサンプルに取り上げられない(検知ができない)ケースがある」(奥天氏)。
第3関門のウイルス対策ゲートウェイやウイルス対策ソフトウェアだが、パターンマッチング方式が主流の同ソリューションは、亜種の大量生成で既に突破されているケースが確認されている。そして第4関門のソフトウェアアップデートも、くだんの事件で徹底できず、昨今話題となっている未知のセキュリティホールを攻撃する“ゼロデイ攻撃”が対策を難しくしている。
FFRは、こうした課題に「脆弱性攻撃防御機能」を第5関門として提案する。「従来のセキュリティ対策を補完する」(奥天氏)のがコンセプトだ。
Web感染型マルウェアを迎え撃つ3製品展開
FFRのセキュリティ製品群は、3製品で構成される。
- 「FFR Yarai」
- 「FFR Yarai 脆弱性攻撃防御機能」
- 「FFR Yarai 脆弱性攻撃防御機能 for Windows 2000」
「FFR Yarai」は、パターンファイルを必要としないウイルス対策ソリューションで、ほかの2製品はこの中の脆弱性攻撃防御機能を切り出した製品だ。「FFR Yarai 脆弱性攻撃防御機能」はCorporate Edition、Security Operation Center(SOC)Edition、OEM Editionの3種類を用意し、既存のウイルス対策ソフトウェアを補完する製品となる。そして、「FFR Yarai 脆弱性攻撃防御機能 for Windows 2000」は、2010年7月13日にサポートが終了するWindows 2000への攻撃を防御する。「製品の移行を予定しながらも、移行コスト、ソフトウェアの互換性や動作確認などが問題となってサポート終了日までに完全移行が困難な企業に最適」(奥天氏)だ。
まずは、基本製品となるYaraiを見てみよう。Yaraiは、「ゼロデイ保護エンジン」(脆弱性攻撃防御機能)、「静的解析エンジン」「サンドボックスエンジン」「振る舞い検知エンジン」の4つの柱で防御する(図2)。
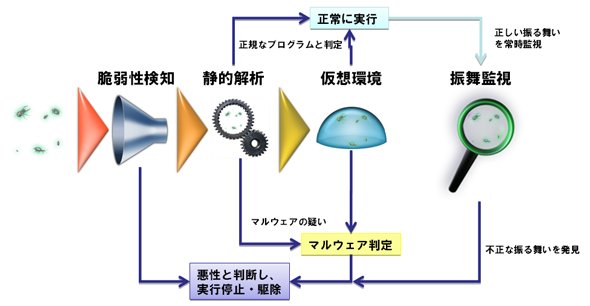 図2 4つのエンジンによる防御態勢《クリックで拡大》
全製品共通のゼロデイ保護エンジンは、既知/未知の脆弱性を狙った攻撃を防御する。正規のプログラムは、アプリケーションのライブラリからAPIを呼び出し、ハードウェアへの書き込みなどをする場合はカーネルAPIを呼び出して実行する。マルウェアは、このカーネルAPIを呼び出してHDDへのアクセス(感染や情報収集)やネットワークドライバを呼び出しメールの大量送信を行う。Yaraiはこうした実行命令を監視し、実行内容をいったん停止させてから、どのAPIからの指示かをバックトレースする。このとき、通常はプログラムエリアにあるはずのAPIが、ウイルスがAPIを仕込むデータエリアにあった場合は即座に命令発行を停止する。
実行命令を出すAPIまでたどれることが、同製品の防御精度を高めている。2009年末にGoogleでInternet Explorer(IE)の脆弱性を突いた通称Aurora(オーロラ)攻撃が発生したが、同攻撃はIEおよびIEアドオンに実装されるデータ実行防止機構(DEP)/NX技術を優にすり抜けていった。DEP/NXは、データエリアからの実行可/不可を属性としてマーキングすることで防御する。しかし、Aurora攻撃はその属性を書き換えてしまう。「API単位で制御できれば、属性が変更されても止めることができた。Yaraiはそれができる。さらにはソフトウェアアップデートで最新の攻撃からも防御できる」(奥天氏)。昨今話題のAdobe Readerの攻撃も同様の手口であることから、これらも一網打尽にできる。
ゼロデイ保護エンジンでの検証が終了すると、次は静的解析エンジンで検査する。ここでは、侵入してきたプログラムを多くのロジックで検証し、不正かどうかを判断する。例えば、コードの中に暗号化プログラムがあるか、アイコンにMicrosoft Office Wordなどよく知られたアプリケーションのアイコンが入っていないか(通常は入っていない)などだ。疑わしいが断定できないものは、次のサンドボックスエンジンで検証される。
サンドボックスエンジンは、静的解析エンジンから渡されたプログラムの動作を見る仮想型の検証システムだ。「最近のウイルスにはこうしたサンドボックスでチェックされることを前提に、回避するさまざまな仕組み(アンチサンドボックス技術)が埋め込まれている。例えば、サンドボックスでのチェックをあきらめさせるような、“大量の無駄命令を最初に実行させる”などだ。サンドボックスエンジンでは、このアンチサンドボックスもチェックできる」(奥天氏)
そして、最後の振る舞い検出エンジンではメールの大量送信や管理者権限の乗っ取りといった不正な振る舞いを検出し、排除する。ウイルスの悪意のある行動を逐次チェックして停止するわけだ。このエンジンの協調動作により、32ビット実行プログラム型のウイルスから防御可能と、奥天氏は太鼓判を押す。
監視時のパフォーマンス低下問題も、まったくない。パターンファイルを配信するたびにPC内の全ファイルを全スキャンする形式とは異なり、インストール時点で全ファイルのスキャンを実行し、後は読み込まれるファイルをその都度検査するからだ。導入を検討する顧客からは、動作が非常に軽いと評判だ。
SOCと連携してコンサルサービスを製品化
だが、たとえ攻撃をブロックできても、課題はまだある。それは、どの企業も未知の脆弱性に対する攻撃にさらされる最初の犠牲者になり得ることだ。このとき、企業のセキュリティ担当者だけで完全な対策を施すのは難しい。
そこをカバーするのが、SOC Editionだ。同製品は、FFR Yarai 脆弱性攻撃防御機能に、プロによる監視およびコンサルティングを追加する補完ソリューションである。攻撃を検出して止めるだけでなく、どのIPアドレスのPCが攻撃を受けたのかを把握し、その行動を調査するなどの引き金を引くことが可能となる。
これは、SOCが新しい脆弱性攻撃の情報を集められることで、より最新のセキュリティ対策をサービス先すべてに展開できるというメリットもある。本連載の第1回「本当の攻撃はこれから? Gumblarが怖い本当の理由」で、セキュリティベンダーだけでなく、企業もセンサーとして未知の脅威に立ち向かう姿勢が重要と述べた。同エディションは、そうした協調体制を自然に構築できる仕組みといえる。
既に、セキュリティコンサルティングおよび監視サービスを提供するインフォセックや、セキュリティ監視センター「JSOC」を運営するラックが提供を検討している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[スパイスファクトリー株式会社] レガシーに消えるIT予算8割 「刷新か延命か」をAIと人で見極めるための手順 -
製品資料
[JetBrains s.r.o.] ソフトウェア開発は「コーディングエージェント」でどう変わるのか? -
事例
[テクバン株式会社] 太陽ホールディングスは国内外拠点の端末5000台をどう管理しているのか? -
事例
[株式会社キーエンス] PCが苦手でも自動化できる ポポラマーマなど4事例に学ぶ「ナビ搭載型RPA」活用 -
製品資料
[株式会社キーエンス] 自分ひとりでデスクワークを効率化 「AI&ナビ搭載RPA」で実践する業務自動化
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
「Copilot」がIT予算を食いつぶす? 高額請求を招く課金体系と節約術
-
4
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
5
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
6
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
7
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
-
8
「データ活用とAI活用の実態」に関するアンケート
-
9
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
10
「GitLab」に最高深刻度の脆弱性 2014年以降の全版に影響を及ぼす恐れ
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
3
「IT史に名を残すシステム障害」8選
-
4
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
5
SCS評価制度時代の「SASE選定」ガイド
-
6
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
7
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
8
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
情報セキュリティ対策早分かりガイド:25の自社診断で弱点と解決策を理解
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー