





















「WAF」製品紹介【第3回】バラクーダネットワークス編
開梱後30分でOK!のWAF「Barracuda Web Application Firewall」
2007年度から3年連続で国内のWAF製品シェアトップ(販売台数ベース)を記録したバラクーダネットワークス。同社のWAFは必要なセキュリティ機能をすべて収めており、低コストで導入、運用できる。
バラクーダネットワークス(Barracuda Networks)は、2002年に米本社を設立した比較的若い企業だ。同社は、中小規模のユーザー企業にも導入しやすい価格帯のネットワーク機器を豊富にラインアップに加えることで、急成長を遂げた。WAF製品に関しても積極的な展開を行っており、日本国内では2007~2009年度の3年連続で国内シェアトップ(販売台数ベース)を記録(※)している。
(※)富士キメラ総研「2010ネットワークセキュリティビジネス調査総覧」より。
開梱後30分で対策完了
同社のWAF製品「Barracuda Web Application Firewall」(以下、Barracuda WAF)は、設置の手間とコストの両面から「導入負担の軽減」を実現しており、低コストで迅速に運用を開始できる点が特徴だ。ラインアップは、「モデル360」「モデル460」「モデル660」「モデル860」「モデル960」の5モデルのアプライアンス製品を主体とする。筐体は、360、460は奥行きが約半分の1Uミニサイズ、860、960が2Uラックマウント型となっている。
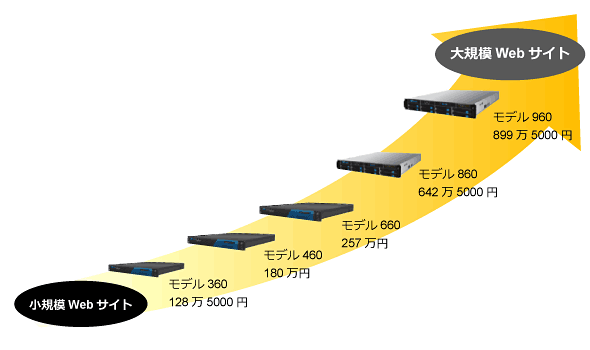 Barracuda Web Application Firewall ラインアップ
基本的な違いは、インバウンド(外部から内部向け)Webトラフィックの帯域幅における規模の違いといってよい。ただし360と460では機能面での差も多少付けられており、エントリー機といった位置付けになっている。一方、660、860、960の3モデルに関しては機能の差はなく、サイズも同一で、純粋に対応するトラフィック量に応じて選択する形になる。規模に応じて価格も変わるが、最廉価モデルであるモデル360の場合、インバウンドWebトラフィックの帯域は25Mbpsに対応し、価格は初年度保守費用込みで128万5000円という設定になっている。
Barracuda WAF性能比較(スループット)
| モデル | 360 | 460 | 660 | 860 | 960 |
|---|---|---|---|---|---|
| スループット | 25Mbps | 50Mbps | 100Mbps | 600Mbps | 1Gbps |
Barracuda WAF性能比較(TPS:Transaction Per Second)
| モデル | 360 | 460 | 660 | 860 | 960 |
|---|---|---|---|---|---|
| HTTP | 3000 | 6000 | 1万 | 2万5000 | 5万5000 |
| HTTPS | 2000 | 4000 | 6000 | 1万2000 | 2万 |
 バラクーダネットワークスジャパン システムエンジニア 佐藤栄治氏
同社 システムエンジニアの佐藤栄治氏は「Barracuda WAF モデル 360は、複数台構成によるロードバランシング機能には対応していない(460以上のモデルでサポート)ため、中小規模の構成向けのモデルだが、競合する同等製品との比較では、価格は半分以下」と、コスト面での優位性を強調した。なお日本国内WAF市場の台数ベースで3年連続トップシェアを記録している同社は、売上金額ベースのシェアでは3位(2009年度)となっている。このことも、同社の製品価格が相対的に安価に設定されていることを物語っている。
Barracuda WAFは、防御機能も十分高いものを備えているが、何より導入しやすさを重視している。実際の導入ユーザー例でも、何か攻撃を受けているようだ、という兆候をつかみ、一刻も早く保護したい、という緊急対応の場合に選択される例が多いという。これも、迅速に導入でき、即座に十分な保護レベルを実現できる構成になっているからこそ可能になっていることだ。
例えば、Barracuda WAFでは既知の攻撃に対する攻撃定義シグネチャを活用するブラックリスト型の防御に対応している。もちろん、シグネチャのアップデートはネットワーク経由で随時行われており、自動配信で更新されている。WAF製品では、ユーザーが独自のセキュリティポリシーを定義して「通過してよいトラフィックを選別する」ホワイトリスト型の対応もよく使われるが、これだとポリシー設置に数カ月程度を要することになってしまい、「今すぐ」という要件には対応できない。その上、セキュリティに詳しい技術者による作業が必要となり、構築コストも高くなりがちだ。
Barracuda WAFの場合、ホワイトリスト型のカスタマイズももちろん可能だが、「まず必要なレベルの保護をブラックリスト型で実装できる」「製品を開梱してネットワークに接続し、電源をオンにする」という30分程度の作業で即Webアプリケーションの保護が実現できる点が強みとなっている。
3段階の導入工程でセキュリティ強度を調整
同社では、WAFの導入ステージを「Step 1」「Step 2」「Step 3」の3段階に分けて考えている。Step 1は前述の通り設置して電源を入れるだけの30分で完了する作業だ。実はこの段階で「シグネチャによる既知の攻撃からの防御」「Webサイトの詳細を悪意あるユーザーから隠す“クローキング”」「標準的な定義を活用した“データ盗難防止”」の3種類の保護が実現されている。「セキュリティレベルとしてはおおむね『80%のレベル』が実現できている」(佐藤氏)という。
より高度な保護を必要とする場合は、Step 2の「自動学習によるチューニング」を1~2週間実施することが推奨されている。セキュリティポリシー違反が疑われるトラフィックをログに残しておき、後で管理者がチェックした上で誤検知なのか、遮断すべきなのかを区別すると、その操作をシステムが学習してポリシー定義を自動的にチューニングしてくれる。これにより、ポリシー自体を組み上げるのに比べれば格段に容易な作業で、ユーザーごとの個別の環境に適合した極めて詳細なポリシー定義を運用することも可能になる。
さらに高度な保護を必要とする場合には、Step 3としてフルカスタマイズを行い、セキュリティポリシーを独自に作成してホワイトリスト型の保護を徹底していく形になる。
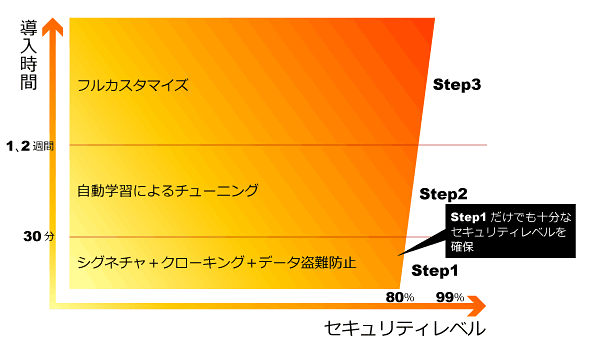 Barracuda WAF導入ステージ
実際には、最初のStep 1だけでも相当に高度な保護が実現できている点が重要なポイントとなる。このため、導入直後に慌ててStep 3までを一気に実行する必要はなく、様子を見ながら順次段階的に対応を考えるだけの時間的な余裕が生まれるのだ。何らかの攻撃の兆候をつかんだ場合、数カ月かけて対応する、という悠長なことは言っていられないわけで、まずは即座に深刻な被害の発生を防ぐ必要がある。Barracuda WAFは、導入が容易であり、かつコスト面での負担も少ないことで、こうした緊急対応の際に特に有効な対策となっているといえる。
オールインワン型で豊富な機能を実装
Barracuda WAFの大きな特徴として、機能が豊富だという点も挙げられる。低コストということからはむしろ機能を絞ったポイントソリューションをイメージするかもしれないが、実態はむしろ逆で、「この1台だけで必要な機能すべてを網羅的にまかなう」といった発想の設計になっている。
具体的には、標準的なWebアプリケーションに対する攻撃からの保護機能に加えて、Webアプリケーションの高速化機能としてデータのキャッシングや圧縮、SSLオフロードといった機能が実装されている。また、負荷分散機能としてレイヤー4(L4)、レイヤー7(L7)での負荷分散機能やL7コンテンツルーティングといった機能も搭載されている。一般的なWebロードバランサの機能までを取り込んでいるといえるだろう。
このように、Barracuda WAFはさまざまな機能にピンポイントで対応する製品を複数組み合わせてシステムを構築するという発想ではなく、「これさえあれば」という発想に基づくデザインになっている。ITの専門知識を備えた専任のIT部門があるような大企業よりもむしろ中小企業での導入の容易さを強く意識した結果だと評価できる。
接続の形態も、複数のタイプから選択することが可能だ。最も単純な「ブリッジモード」の場合、簡易的なL2ブリッジとして動作するため、設置も物理的にネットワークの途中に割り込ませるだけでよい。サーバやクライアントPC、ファイアウォールやルータといったネットワーク機器にも一切の影響を与えないため、導入の際の作業は最小限で済む。実際に、ネットワークケーブルをつなぎ替えるだけの数秒の作業で済むため、サービスを停止することなく一瞬で導入作業が完了するという点もメリットだ。
ただし、この形態ではサーバに対するロードバランス機能が利用できないなど、機能面で多少の制約があるのも確かだ。しかし、シンプルな接続であり、特にITに詳しくない担当者でも不安なく作業ができるという点は大きなメリットになるだろう。バラクーダネットワークスでは試用機/評価機の貸し出しにも熱心に取り組んでいるが、そうした一時的なテストの際にもこうした接続形態であれば簡単に試すことができる。
より高度な機能を利用したい場合には、「リバースプロキシ」や「ワンアームプロキシ」といった接続も可能だ。これらは、既存のネットワーク側でサーバのIPアドレスを変更したりDNSのマッピングを変更したりといった作業が発生してしまうのだが、機能面ではメリットも多い。セキュリティ面を重視する場合は、内外のネットワークを物理的に分離し、WAFで相互接続する形となるリバースプロキシが最良といえる。
この場合、冗長構成によるHA(高可用性)クラスタでも高速なフェイルオーバーが実現できる点で有利だ。一方、ワンアームプロキシはリバースプロキシに比べるとインフラ側の変更箇所は少なくて済み、導入が比較的容易になる。さらに、ローカルに存在しないサーバに対して保護を提供することができるため、SaaS(Software as a Service)やクラウドといった環境で運用しているWebサーバを保護するような用途で役立つ構成だ。
導入しやすい安価な製品、ということで機能面でも制約があると考えてしまいがちだが、Barracuda WAFではネットワークでの接続形態でも複数の形式をサポートするなど、ユーザーが必要とする機能は一通りそろえた上で低価格を実現しているため、実用上不便を感じるような場面はまずないだろう。なお、クラウドやSaaS環境を意識した製品として、物理的なアプライアンス製品に加えてさらに仮想アプライアンスの形での製品提供も予定されている。従来型のWebサーバファームの保護はもちろん、仮想化された大規模なWebアプリケーション実行環境に対する保護も効率よく実現できるようになるはずだ。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
課題解決
[NTT東日本株式会社] いま建設業に「10ギガ光回線」が必要な理由とは? -
課題解決
[NTT東日本株式会社] 情報漏えいも業務停止もさせない「止まらないネットワーク」への第一歩は? -
課題解決
[NTT東日本株式会社] 情報漏えいや業務停止に備える、安心・安定のネットワーク環境とは? -
事例
[Wrike Japan 株式会社] 年間100件超でも“プロジェクト炎上”を回避、JERAの管理体制は何が違うのか? -
事例
[Wrike Japan 株式会社] プロジェクト納品時間を最大40%短縮 事例で見る「劇的な高速化」の実現方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
なぜ「WSUS」を捨てない? 非推奨でも35%が使い続けるワケ
-
3
Java SEに「Java4Shell」、WebLogicも修正――今朝の情シスニュース
-
4
なぜ「Microsoft Teams」がランサムウェアの入り口になるのか?
-
5
「Android」の極悪マルウェア、非公式アプリからうっかり感染しないためには?
-
6
なぜ「PHP2Shell」はパッチを当てても終わらないのか?
-
7
企業が「Microsoft Azure」を選ばざるを得ない理由
-
8
パスワードはなぜ死んだか 情シスが今すぐ始めるパスキー移行の現実解
-
9
なぜAIで「無意味な仕事」が増えるのか 人間の監視がむしろ足かせに?
-
10
Claudeを使い続けて大丈夫か? IPOで見えるAnthropicの財務と新機能
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
5
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
6
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
7
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
8
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
9
「止まらない」と「シンプル運用」を両立、四街道市新庁舎を支えるネットワーク
-
10
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー