





















Hyper-Vに乗り換える?
今から押さえたい、「Windows Server 2016」のHyper-V新機能
「Windows Server 2016」では「Hyper-V」関連の新機能は少ないものの、「PowerShell Direct」機能およびストレージのレジリエンシー(障害復元性)の改善は注目に値する。
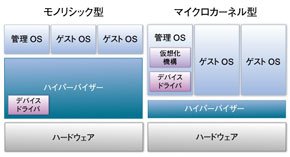 Hype-Vはマイクロカーネル型(参照:正式リリース版で見るHyper-Vのアーキテクチャ)《クリックで拡大》
米Microsoftは「Windows Server 2012」および「Windows Server 2012 R2 Hyper-V」でさまざまな新機能を導入した。これに比べると、「Windows Server 2016」の追加機能の数は少なく感じられる。とはいえ、この新バージョンには注目すべきHyper-Vの新機能も幾つかある。仮想マシンのシールド、ストレージのレジリエンシー(障害復元性)の改善、「Windows PowerShell」の改良、「プロダクションチェックポイント」などだ。これらのHyper-V機能を以下に紹介する。
プロダクションチェックポイント
プロダクションチェックポイント(以前は「スナップショット」と呼ばれていた)は、Hyper-Vの導入当初から存在した機能だ。これは、バックアップを復元しなくても仮想マシン(VM)を以前の時点に戻すことを可能にするというものである。チェックポイントを使用する上での問題は、アプリケーションサーバとの相性が良くないということだ。Hyper-Vのチェックポイントの使用方法を誤ると、データベースが壊れたり、アプリケーションに深刻な損傷を与えたりする可能性がある。
プロダクションチェックポイントも従来のチェックポイントと同様の機能を備えるが、「ボリュームシャドーコピーサービス」(VSS)を利用するという点が異なる。チェックポイントを作成あるいは適用すると、バックアップを作成または復元するのと同様の処理が行われるため、チェックポイントの使用時に起きることが多い損傷問題を避けることができる。Windows Server 2016 Hyper-Vでは、プロダクションチェックポイントはデフォルトで有効になる。必要であれば、従来のチェックポイント方式に戻すことも可能だ。
仮想マシンのシールド
仮想マシンのシールド(Shielded VM)の基本的な狙いは、ファブリック(訳注:サーバとストレージを接続する方式の1つ)をVMのオーナーとして指定できるようにするというものだ。これにより、VMは他のファブリックに移動できなくなり、VMが他のファブリック内で動作することもない。また、VM内のデータへの不正アクセスを防ぐために、Shielded VMは暗号化される。この暗号化には「BitLocker」が用いられる。Hyper-Vの新バージョンは仮想TPM(Trusted Platform Module)をサポートするため、BitLockerでVMを暗号化できるのだ。
ストレージのレジリエンシー
従来版のHyper-Vでは、ストレージの接続が一時的に切断されるとVMに障害が発生する恐れがある。フェイルオーバークラスタリングを利用すれば、障害が起きたVMを他のクラスタノードにフェイルオーバーできるが、その場合でも接続が確保されている必要がある。また、フェイルオーバーまでやらなくても済むというケースもある。
例えば、Hyper-V環境で多数のクラスタノードがiSCSIターゲットに接続されている場合、利用のピーク時にはiSCSIターゲットの帯域幅が不足し、断続的な接続障害が頻繁に発生する。VMの接続が1分以上切断されるたびに、クラッシュが発生する可能性がある。
ストレージレジリエンシーは、VMストレージとの接続の一時的な切断を検出し、接続が再確立するまでVMを停止させるという機能だ。だがクラスタレベルのフェイルオーバーは、やはりオプションとなっている。
PowerShell Direct
PowerShellでは、リモートにあるWindows Serverに対して、さまざまな方法でスクリプトあるいはコマンドレット(Cmdlet)を実行できる。最もよく知られているのは、Invoke-Commandコマンドレットを使う方法だ。これは、Invoke-Commandコマンドレットに続けて、-ComputerNameパラメータ、リモートマシンの認証情報、そして実行したコマンドを入力するというもの。
従来版のHyper-Vでも、Invoke-Commandコマンドレットを使ってHyper-VのVM上でコマンドを実行することが可能だ。だがそのためには、ターゲットVMがネットワークに接続されている必要がある。
Windows Server 2012 R2では、ネットワーク接続が存在しなくてもファイルをVMにコピーできる。ネットワーク接続が切断されているときは、VMBusを使ってファイルコピー処理が行われる。Windows Server 2016のPowerShell Direct機能は、このコンセプトがベースとなっている。
Windows Server 2016では、VMがネットワークに接続されていなくても、リモートからコマンドレットやスクリプトをVM上で実行できる。この処理には、VMBusとInvoke-Commandコマンドレットが用いられる。これは、同コマンドレットのComputerNameパラメータをVMNameパラメータに置き換えることを意味する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[アトラシアン株式会社] なぜAIを導入しても効果が出ない? 組織全体で使いこなすための仕組みとは -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] ネットワーク全体を見える化、フロー分析で実現する広域監視と迅速な異常検知 -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法 -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] 重要性を増す“侵入後の可視化” どのように実現すればよいのか? -
市場調査・トレンド
[クラウドストライク合同会社] 回避型攻撃が急速に拡大、連鎖する攻撃を防ぐためのアプローチとは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
岐阜県庁が7000人規模でも重くならないテレワークを「Prisma Access」で実現
-
4
「AIの粗悪レポート」で悲鳴 IntelやGoogleがバグ報奨金を止めた理由
-
5
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
6
従来の「外注」では解決しない情シスのリソース問題を突破する手だて
-
7
毎日2時間の“無駄”を生む「紙とExcel」管理 田中精密工業はどう脱却したのか
-
8
AIは新たな攻撃手法を生み出したのではなく“待ち時間”をなくしただけ
-
9
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
-
10
「パスワード使い回し8割」の衝撃 なぜ“パスキー移行”が必要か
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
「IT史に名を残すシステム障害」8選
-
3
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
4
SCS評価制度時代の「SASE選定」ガイド
-
5
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
6
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
7
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
8
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
情報セキュリティ対策早分かりガイド:25の自社診断で弱点と解決策を理解
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー