





















RSA Conference 2008 Report
マルウェア最終防衛ラインは「情報共有の輪」
ユーザー個人のセキュリティ対策で間に合わないほど、最近のマルウェアは進化している。企業ができることは何か。マルウェアの最新動向と対策について、パネルディスカッションが行われた。
個人では対応不可能? 標的型攻撃の脅威
コンピュータに侵入し、自己増殖を繰り返しながら感染を拡大させる。理論的には可能といわれていたワームが現実のものとして登場したのは、1988年の「Morris Worm」からといわれている。それから20年、ワームは複数プログラムを実行するマルウェアへ進化し、ターゲットも無差別型から標的型へと移行。攻撃は見えにくくなり、悪質さを増している。
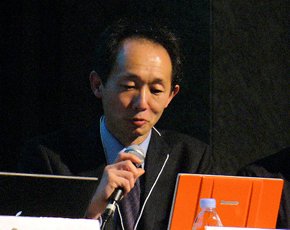
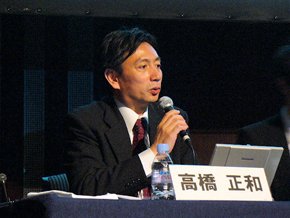 マイクロソフトの高橋正和氏
4月23日に開催された「RSA Conference 2008」において、「ネットワークの脅威はどう変わってきているのか」と題したパネルディスカッションが行われた。モデレーターのマイクロソフト チーフセキュリティアドバイザー、高橋正和氏は、冒頭で前述した脅威の変遷を説明しながら、特に「標的型攻撃」が増加しており、従来の対策では駆除しきれない現状があると警告を発した。
駆除できない理由は幾つかある。1つは、攻撃対象がある特定の人物や組織に絞られている点だ。大規模にアウトブレークしたこれまでのウイルスは多くのユーザーが感染に気付くだけに、対応も優先かつ迅速に行われた。だが「ピンポイント攻撃だと、攻撃の事実に気付かない上に、発生前に情報を入手して対応する従来の対策が通用しない」(情報処理推進機構の鵜飼祐司氏)
しかも、検出シグネチャを開発して感染を防止する従来の自動解析型ウイルスエンジンは、感染後に別のプログラムをダウンロードする最近のダウンローダ型マルウェアに対応しきれないという。というのも、状況に応じて実行パスやコードを変化させ、分析されるころには別のマルウェアへと変ぼうしてしまうからだ。
例として、鵜飼氏は「TROJ_MDROPPPER」を取り上げた。これはWordファイルに付帯して送り込まれるマルウェアで、Wordファイルを開くとexplorer.exeにコードを書き込むなどして感染活動を開始、外部サーバに接続しながらダウンローダなどを取得する。同時に、コードを書き換えながら別のマルウェアへと変身を続けるのだ。
しかも、問題のWordファイルは上書きして証拠を隠滅する。「Blasterは出来が悪いななどと思ったりもしたが、最近のマルウェアは驚くべき完成度。明らかに素人の仕事ではない」(鵜飼氏)
こうした完成度について、京都大学の高倉弘喜准教授も声をそろえる。例えば、パッチの当たっていないWindowsサーバがある場合、それを避けるものもあるという。「パッチが当たっていなくて感染被害に遭っていないのはハニーポットと判断、素通りしていく」(高倉氏)。
また、マルウェア自体のバージョンを更新する際には、ウイルス対策製品が検知するタイミングを外すように、3分に1回の高頻度で更新したり、個人のブログや天気予報などを読みに行くなど人間の行動を模倣してプログラム取得の証跡を隠したりするという。中には、検出の手が及ぶのを察知した瞬間、まったく関係のないPCに古いウイルスを仕込んで“身代わり”を立てるものまである。「あえて3年前の検知済みウイルスを仕込んで、操作の手をかく乱させる。不謹慎だが、非常に面白い挙動」と、高倉氏はうなる。
こうした背景には、名声目的から金銭目的へと動機が変化し、大規模な犯罪組織がかかわるようになったことも挙げられる。「複数のチームがコードを書き換えながらプログラムの機能を競っていたり、あえて無害に近いマルウェアを大量にばらまき、対策側を飽きさせて監視対象から外させるような挙動」(高倉氏)からもうかがえる。高橋氏も、とある国でフィッシングサーバを押収しようと警察が出向いたところ、マシンガンで応戦された例を挙げ、「日給1万円で十分に生活が成り立つ国がある。グローバルな視点で脅威の根本をとらえることも重要」と注意を喚起した。
インシデントオペレーションを確立して情報共有を強化せよ
ネットワーク網を提供する側でも標準型攻撃に頭を悩ませている。インターネットイニシアティブ(IIJ)の松崎吉伸氏は、標準型攻撃だとサービス側から検知するのが難しいことを明かした。「日本のブロードバンド契約者の日別トラフィック総量は平均で800Gbps。利用者も数Kbpsから数Gbpsまで多様であるため、どれが攻撃トラフィックか判別が難しい」(松崎氏)。利用者がサービス停止に追い込まれないよう守ることは不可能に近い。
また、攻撃が潜在化していることも恐ろしいという。「見えなかった攻撃が一気に浮上し、800Gbpsの帯域をフルに使って攻撃されたら怖い」(松崎氏)。最近はDNSのリレー機能を悪用するDNS増幅攻撃(DNS Amplification Attack)や、DNSのキャッシュサーバを利用した攻撃など、サービス拒否を狙ったものを検知しているだけに、警戒していると松崎氏は言う。
では、こうした攻撃にどのような対策があるのか。最善の方法は、何といっても企業間の情報共有だ。日立製作所の寺田真敏氏は、企業間の連携体制の構築に尽力する人物の1人。同氏は1998年にプロジェクトとして立ち上げたHIRT(日立インシデント対応チーム)から、2004年のCSIRT(コンピュータ・セキュリティ・インシデント対応チーム)の組織化に携わり、日立グループ内外との情報共有や対策活動に従事している。
寺田氏は、これからは「事態に対応するインシデントレスポンスから、組織的に連携して対応するインシデントオペレーションへと変わっていかなければならない」と提言する。単独組織で対応するのではなく、社会インフラとして複数組織で共同対応すべき時代に来たということだ。
高倉氏も、「エンドユーザーの対策に過度な期待はできないほど、脅威は複雑化している。組織横断的な情報共有の枠組みが必須であり、大学間でも少しずつだが情報共有や連携を進めている」と取り組みを紹介。鵜飼氏は「企業が脅威を正確に把握できないことが、問題を拡大させている。標準型攻撃の実体や詳細な調査結果を共有し、対策に結び付ける努力が必要」と付け加えた。
こうした情報共有のインフラ作りは着々と進んでいる。企業は対岸の火事と傍観するのではなく、連携の輪へ積極的に参加する姿勢が今こそ求められるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー