





















NEWS
「IIS+SQL Serverが狙われている」――ラックがWebサイト改ざん攻撃に警鐘
ラックは3月中旬に発生した大規模なWebサイト改ざん攻撃の詳細を明らかにすると同時に、企業サイトの管理者に対策を施すよう呼びかけた。
ラックは3月27日、日本で3月中旬に起きた一連のWebサイト改ざん被害についてプレス説明会を開催した。正規のサイトがハッキングされてユーザーがマルウェアに感染するという被害で、国内だけではなく、世界中の企業、組織のサイトを狙った攻撃が数万ページ規模で行われており、同社は顧客企業などに対しあらためて注意を喚起している。
 JSOCチーフエバンジェリストの川口氏は「ここまで悪質な攻撃はなかった。アップデートをしていないクライアントPCが格好の標的になる」と語る
3月に行われた大規模な改ざん攻撃は、企業のWebサイトなどを掲載するWebサーバ上のアプリケーションの脆弱性を突いて、ページを閲覧したユーザーをマルウェアが仕込まれた悪質なサーバへと誘導するリンクを埋め込むというものだ。クライアントPCから金銭につながる個人情報を盗み出すプログラムをダウンロードさせる。
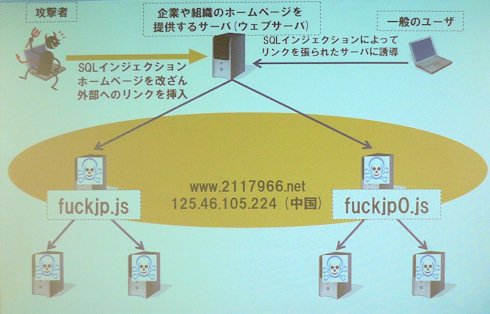 一連の攻撃では、中国にあるマルウェアサーバにリダイレクトする不正なJavaScript(fuckjp.js)をWebサーバに埋め込んでいる
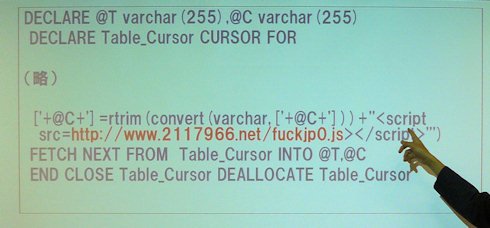 文字列型のテーブルすべてに誘導先のURL(赤字部分)を挿入する《クリックで拡大》
ラックが運営するセキュリティ監視センターJSOC(Japan Security Operation Center)では、「www.2117966.net」というサイトにアクセスするように仕向けるこの攻撃が、中国のIPアドレスから行われているとみている。2007年11月から3月初旬にかけて特定の顧客企業が中国のアドレスから同様の攻撃を受けていることを検知していたが、3月11日に急激に増加したことを受け、翌12日に注意を呼びかけるリリースを発信した。その後も攻撃は、誘導先のマルウェア感染サーバのIPアドレスを頻繁に変えながら続いており、同社は大規模な改ざん被害が再発する可能性を示唆している。さらに、IDS/IPS(不正侵入検知/防止システム)による検知を回避する手法が取られているため、発見や対策が後手に回る恐れもあるという。
クライアントPCのアプリケーションも更新を
今回のWebサイトのハッキングに使われているのは、SQLインジェクションという、第三者がWebアプリケーションなどのセキュリティ上の脆弱性を悪用してデータベースの不正な操作を可能とする手法。ラックによると、さまざまな業種の企業が満遍なく狙われているが、最も攻撃を受けているのはWindows Serverの標準Webサービス「IIS(Internet Information Services)」とデータベースサーバ「SQL Server」の組み合わせで運用されているサイトだという。ただし、ハッキングを受けやすい理由は、OSやWebサーバに問題があるのではなく、Active Server Pagesなどで開発されるアプリケーション自体に脆弱性があるためだと同社のJSOCチーフエバンジェリスト、川口 洋氏は指摘する。SQLインジェクションによる攻撃手法は2005年から存在し、同社もWebアプリケーションのセキュリティチェックを広く呼びかけ続けていたが、その一方で「残念ながら声が届いていない企業もある」(川口氏)。
ラックは攻撃の再発を想定して、サイト管理者やユーザーに次のような対策を推奨している。
○サーバ管理者
- 不審なURL(www.2117966.net)が含まれていないか、Webサーバのアクセスログを調査
- Webアプリケーションの脆弱性診断
- IDS/IPSによるネットワーク監視
○クライアント管理者
- 不正サイトのIPアドレス「125.46.105.224」「60.172.219.4」へのアクセスを遮断
- プロキシやファイアウォールのログ確認
- クライアントPCのウイルスチェック
○ユーザー
- Windows UpdateでOSのセキュリティパッチを適用
- OSだけではなくアプリケーションなどもバージョンを最新にしておく。特に「Microsoft Data Access Components(MDAC:MS06-014)」と「RealPlayer」の脆弱性が狙われる
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー