




















ここが知りたい! SMBのためのセキュリティ対策【第1回】
「うちのセキュリティは大丈夫なのか」と言われる前に
IT管理者不足が叫ばれる中、さらにヒト・カネの制約がある中堅・中小企業でもウイルス、情報漏えいなど複合的なセキュリティ対策を行わざるを得ない状況だ。限られた予算で十分な対策を施す方法はあるのだろうか。
不正侵入や情報漏えいなど、インターネットを媒介にした事件が新聞・テレビで報道される機会が多くなり、既に社会問題としてとらえるようになって久しい。だが、どこか人ごとのように思っている人が多いのではないだろうか? 確かに実際に被害に遭わなければ実感はわかないだろう。しかし問題は日々起こっており、いつ「わが身」となってもおかしくはないのだ。
「被害にさえ遭わなければいい。不正アクセスログを顧みている余裕なんてない」――。人手も予算も限られた企業においては、そう考えるのも仕方ないのかもしれない。たとえ、自社のサイトが踏み台となって、例えば英国の片田舎で、趣味でサーバを立ち上げているユーザーのPCが管理者権限を奪われているとしても、だ。
実は、セキュリティにしっかりと対処するということは、自分のサイトだけではなく、他者のサイトへも配慮した行為なのである。
統計に見る被害規模
忙しい日常にかまけて、セキュリティ対策を練らずにとうとう被害が出てしまった企業も少なくない。インターネットからの脅威による被害額は、想像していたよりかなり大きいことだろう。
次に挙げるデータは、米国統計会社の調査の一部である。米国の調査では、企業の規模別に約3万ドル(1ドル=110円計算で350万円程度)から3100万ドル(およそ35億円程度)までが平均予想被害額として試算されている。
 図1●規模別平均予想被害額(出典:「2007 Infonetics Study: The Cost of Networks Security Attacks」)
また、別の見方として、主な脅威別の平均予想被害額も試算されている。
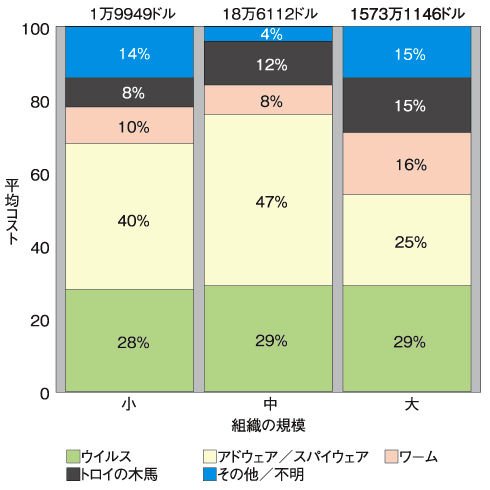 図2●脅威別平均予想被害額(出典:「2007 Infonetics Study: The Cost of Networks Security Attacks」)
これらの数字を見れば、日本と米国の違いはあれど、セキュリティの脅威から実際にビジネスに大きな影響が出ることは間違いない。また数字にできなくとも、顧客からの信頼の失墜といった、目に見えないダメージが大きいのもいうまでもない。
被害額がけた違いに大きい大企業では、こうした脅威に備えて、専門の担当者を置き、高額な予算を組んで対策を行っている。一方、中堅企業以下の規模では人員・予算ともに制約があるため、大企業のような対応はできていないのが現状だ。
中堅・中小企業(SMB)においては、このような脅威対策を、ヒト・カネの制約のある中でどのようにして実施していくかが課題となってくる。
脅威対策の実際
では、脅威対策には具体的にどのようなものがあるのだろうか。インターネットの脅威に対処する主な対策を挙げると、次のようになる。
- アンチウイルス
- ファイアウォール
- IPS(侵入防止システム)
- アンチスパム
- URLフィルタ
- アンチスパイウェア
- フィッシング対策
このように、脅威対策は複数あるが、中堅・中小企業にとって、1つひとつの脅威に対して適切に製品を選択し、導入・運用・管理を行うのは費用、工数の点で適切な対策ではない。それならば、現時点の予算でどれだけの対策を施せるか試算しておくとよい。そうすることで、逆にどのような問題を抱えていて、ビジネスにどれだけの影響があるかを明確にすることができる。この点に着目して、対策の選択を考えてみよう。
脅威対策にプライオリティを付ける
もし人的・予算的に制約がある中で、あなたがネットワーク管理者という立場に立たされたとして、さらに経営者の理解が得難い環境であるとしたら、どうするだろうか。
まずは、とにかく少しでも経営者への理解を図り、脅威対策を講じるための予算を獲得しなければならない。中小企業経営者に対して、「インターネット脅威からの保護」と切り出しても、理解しにくいだろう。予想被害額として前回で紹介したような数字を示すと同時に、ビジネスの継続性に関しても重要な要件となることを具体的に説明する必要がある。
ここで大事なのは、再度自社の業務内容を見直すこと。ビジネスを継続する上で、絶対に譲れない要件(例えば、ビジネスで使用する電子メール、外出先からの社内ネットワークへのアクセスなど)を書き出し、それに見合う対策から順に対応していくのである。
ここで誤解しないでいただきたいのだが、脅威対策の目的は単に健全なネットワーク環境を保つためにあるのではない。「ビジネスを続ける上で、必要な環境を得るための対策」という視点で洗い直すことだ。そして首尾よく予算を獲得したら、業務内容の優先順位が高い度合いから、予算を割り振り、対策を施していこう。
しかし中には、「日々の業務で、考える時間すら持てない」という人もいるだろう。そういった人には、子細に及ばずとも、複数の脅威対策が一括で行えるアプライアンスという選択肢もある。アプライアンスとは、あらかじめハードウェアプラットフォームと数種類のソフトウェアがセットされているものであり、複数の脅威に対して1台で対応できる「UTM(Unified Threat Management:統合脅威管理)アプライアンス」が数多く登場している。
適切な投資額はどのくらいか?
脅威対策のソフトウェア/ハードウェアは数限りなく存在しており、内容も価格も千差万別なので、一律に適正コストを算出するのは難しい。しかし、ここでは例として、従業員100人程度の会社で、米ウォッチガードのUTMアプライアンスを導入した場合を考えてみる。
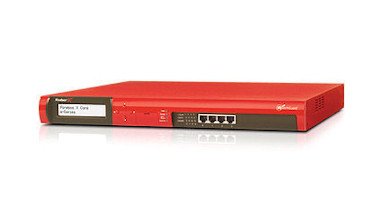 WatchGuard Firebox X550e UTMアプライアンス
ここで取り上げる「Firebox X550e UTMアプライアンス」では次のような複数の脅威対策機能が標準搭載されており、管理・運用も統合されたツールからできるようになっている。導入のためのトレーニングも1日で終了するので、ネットワークの専任担当者がいない環境でも利用できる。なお、UTMの詳細については、特集記事「読めば分かる! UTMのメリットと注意点」を参照のこと。
- ゲートウェイ/アンチウイルス
- 不正侵入阻止
- スパイウェア検知
- Web閲覧管理/監視
- 迷惑メール防止、隔離
- IM(インスタントメッセージング)セキュリティ
設計・構築費用を別にすると、UTMアプライアンスとクライアント側セキュリティ対策ソフトの初期購入費用は約100万円となる。2年目以降はライセンスや保守の更新が必要になるが、この費用は毎年約50万円である。5年間で総額約300万円が必要となるが、1人当たりの経費として考えれば毎月500円程度である。
こう考えると、制約のある中でも、具体的な対応が幾つかは可能なことが理解できるだろう。しかも、ここでの主題は脅威対策ではあるが、迷惑メール防止やWeb閲覧の規制は、仕事の生産性を上げる側面もあり、そのような効果を総合的にかんがみると、有意義な投資とも考えられる(図3)。
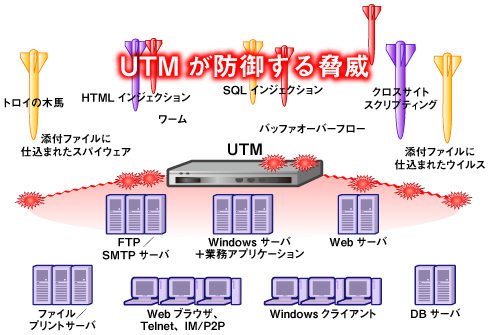 図3●UTMは複数の脅威から企業の資産を保護する
しかし、適正なコストを換算し、ネットワークの脅威にすべて対処したとしても、これだけで脅威対策が万全となったわけではない。意外に思うかもしれないが、対策の運用次第ではかえってセキュリティ侵害のリスクを高めることになる恐れもある。
例えば、メールサーバへの攻撃に対処するためにメールサイズに制限をかける、またはウイルスの侵入を抑えるために添付ファイルの種類に制限をかけるとする。もし、それが業務上必要なメールである場合、ユーザーである社員はあきらめてくれるだろうか? 何とかして相手にファイルを送る手段を考えるだろう。そのために迂回(うかい)路を用意しておくかもしれない。電話線、無線などそのために利用できるものは既にそろっている。
人為的なバックドアをつくらないためにも、あらかじめ全員の合意を得ることが大事である。セキュリティを高めるためにユーザーの利便性を犠牲にすると、逆にそれが脆弱性となってしまう例は少なくない。そういう意味でも、セキュリティ対策を講じる際に、自分の所属部署以外にも自社の事業内容をきちんと見直す必要がある。
また、その合意を文書化する必要性が出てくる。これがいわゆる「セキュリティポリシー」と呼ばれるものだ。せっかくの投資を本当に生かすためにも、合意を文書化したもの、すなわちセキュリティポリシーを作成して実践しよう。だが、作成するに当たり、どのような手順を踏めばよいのだろうか。この点について、次回以降で述べていく。
<筆者紹介>
五十嵐史夫
ウォッチガード・テクノロジージャパン セキュリティスペシャリスト
メーカーやベンダーでファイアウォールを中心としたセキュリティ製品の検証や導入支援に従事し、現在ウォッチガードにおいてUTM製品のエンジニアリングを担当。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[日本オラクル株式会社] ピンチをチャンスに変えたEPR製品は? 先行企業の導入事例3選 -
技術文書・技術解説
[日本オラクル株式会社] 無自覚なリスク 秘伝Excelファイルが監査の壁、不正・ミスの温床となる理由 -
製品資料
[日本オラクル株式会社] 戦略的経理の第一歩 失敗のない「脱Excel」を実現する秘訣とは? -
技術文書・技術解説
[日本オラクル株式会社] いまさら聞けないオンプレERPとクラウドERPの違い 最適な製品をどう見極める? -
事例
[株式会社ビザスク] 連結売上高が約2倍に成長、富士フイルムが実践した新規事業創出の戦略とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
「0.3秒のスピード顔認証」の入退室管理が社員に好評 事例に学ぶオフィス改革
-
4
「ノートPC派」は損をしている? Dellと考える“自作PC”のメリット
-
5
エンジニアの生産性はどう測る? マネジメントに不可欠な可視化の実現方法とは
-
6
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
-
7
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
8
1200万円のSaaS導入を回避 スギ薬局「運用費10万円」のAIエージェント構築術
-
9
「また同じ説明か」 消費者の半数が離脱するAIチャットbotの“記憶喪失”
-
10
IT製品の導入に関するアンケート「PC&デバイス」編
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
“あのファイル転送”で暗躍するノーウェアランサム
-
9
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー