





















クラウドのセキュリティを考える【第3回】
クラウドのデータは保護できる! 秘密分散技術を利用するストレージサービス
クラウド導入のコンサルティングサービスを提供開始したNRIセキュアテクノロジーズに、クラウドを安全に活用するためのヒントと、秘密分散技術という逆転の発想の新サービスについて聞いた。
対象とするクラウドの定義をすり合わせてからセキュリティを検討する
セキュリティ上の課題があるから、クラウドは基幹業務以外で利用したい。NRIセキュアテクノロジーズが2010年8、9月にかけて行ったアンケート調査で、クラウドのセキュリティに不安を抱く企業の姿が浮き彫りになった。「少しずつ利用する方向へとシフトしているが、セキュリティへの懸念も強い」と、NRIセキュアテクノロジーズ 上級セキュリティコンサルタントの佐藤 健氏は分析する。
 NRIセキュアテクノロジーズ 上級セキュリティコンサルタントの佐藤 健氏
同社では、2010年7月より「クラウド関連コンサルティングサービス」を提供開始した。同サービスは、これまでの同社のコンサルティング経験に基づき、特にクラウドセキュリティについてメニュー化したものだ。クラウド導入時のリスク分析、ポリシー策定、サービス選定などのセキュリティコンサルティングやクラウド上で稼働するシステム、サービスのセキュリティ診断、クラウドを利用したアプリケーション、システム開発に必要なセキュリティ技術習得セミナーを提供している。
佐藤 健氏は、これまでコンサルティング先で「クラウドのセキュリティは大丈夫か」という質問をよく受けてきた。しかし、ふたを開けてみると、事業者側に確認すべきセキュリティ要件なのか、自社で保護すべき課題なのか、切り分けできていないことが多いという。原因の1つは、クラウドの定義付けがあいまいな点にある。議論しているクラウドの定義をすり合わせてから、それぞれのクラウドで提供される範囲を理解し、利用者の責任範囲を正しく認識することが必要である。
また、クラウドによるリスクは、本質的には従来のアウトソースによるリスクに該当する部分が多い。複数の利用者でリソースを共有するなどの違いは確かに存在する。しかし、極端に異なるわけではないので、アウトソースやサービス利用の視点からスタートするとよい。「まずは法的要件を確認する。そして、リスクを再評価し、セキュリティポリシーを見直す。その後、業務やシステム内容に基づき、利用したいクラウドサービスを選択する。具体的なサービスが決まれば、誰が何を保護するのかも分かり、セキュリティ課題も見えてくる」(佐藤 健氏)
データを「非機密化」する新発想のソリューション
こうして見えてきたセキュリティ課題には、通信の保護やインシデント対応、事業継続および災害復旧時の対応、ログ取得などのコンプライアンス対応などがある。その中で同社が一番に注目したのは、データ自体のセキュリティだ。
同社調査によると、機密データを含む社内データを外部に保存したくないからという理由でデータを外部に預けられないことが明らかになっている。「国際競争力が問われる中で、クラウドへの移行はもはや避けて通れないところまできている。危機的状況だ」と、NRIセキュアテクノロジーズのソリューション事業本部長 佐藤 敦氏は指摘する。
 NRIセキュアテクノロジーズソリューション事業本部長の佐藤 敦氏
そこで開発したのが、「SecureCube / Secret Share(セキュアキューブ・シークレットシェア)」(以降、Secret Share)だ。同サービスでは、秘密分散技術によってデータを意味のない複数のファイルに分散し、非機密化してから提携する全国のデータセンター事業者が運用するデータセンターへと分散保存する。秘密分散技術は、分散したファイル1つでは元の情報が絶対に類推できないように情報を分散させる技術で、いくつかの方式がある。例えばデータが隣接するビットを同じブロックに含まないよう情報を分散させる技術だ。情報分散後の各ファイルは、それ自体では意味を持たないので、第三者が取得しても原本を類推することはできない。
ユーザー側には、ブロックの保存先を示すポインタ情報のみが残る。その情報はSecret Share専用のウィンドウ内にて、保存したファイルのアイコンで表示される。そのアイコンをダブルクリックすれば、ファイルはすぐに復元される。
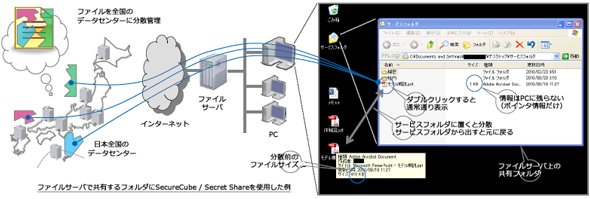 SecureCube / Secret Shareの仕組み
※画面はサービス提供の際に一部変更となる可能性がある。(以下、同)
ファイルはSecret ShareにID、パスワードでログインしなければ取得できないので、例えばノートPCを置き忘れたり盗難に遭ったりしても、それだけでは、情報漏えいの心配はない。ID、パスワードと一緒にノートPCが盗まれたりID、パスワードのハッキングが試みられるかもしれないが、紛失や盗難に気付いたら速やかにSecret Shareサービスへ通報すればファイルをロックして取得できないように対策できる。また、取得状況をログに残せるので、コンプライアンス対応や事後対策にも万全だ。
ファイルは、ポインタ情報を保存していない別のPCからも取得できる。例えば会社で作業した後、自宅PCで作業する場合、自宅PCでログインするとサービス側でポインタ情報が再現され、自宅PCへと受け渡される(下図を参照)。USBなどでデータを持ち歩くことに比べて安全にデータを持ち出せることは、リスク管理面でメリットがある。また、自宅PCでもデータをデスクトップへ保存せずに専用ウィンドウ内で作業すれば、データ複製にかかわるリスクが軽減できる。
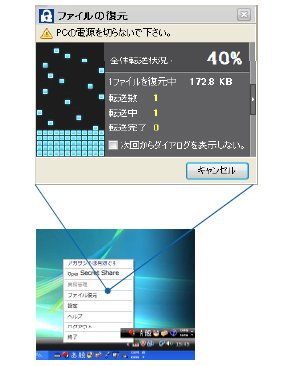 別PCでのファイル復元
世代管理やバックアップ機能も提供
Secret Shareは、自前または外部データセンターにファイルサーバを設置するときの課題をすべて解決してくれる。
1つは、ファイルサーバの保存容量計画だ。通常は容量を多めに見積もってHDDを用意するが、大抵はすぐに不足してしまう。Secret Shareであれば、容量の増減は電話一本で簡単に調整できる。
2つ目の課題は、災害復旧計画だ。従来の方法では、データをテープ、HDDや別データセンターにバックアップして、災害時やサーバ障害時の事業継続性を確保していた。しかし、そのための仕組みやインフラ構築は非常に複雑で、コストが掛かる。Secret Shareでは、これを解決する工夫もされている。情報を分散するときに分散後の各ファイルに含まれるデータを相互に一部分ずつ持ち合うようにしており、分割後のファイルが1つなくても復元できるようになっている。1つのデータセンターがダウンしても、残りのデータセンターに預けたデータで事業継続性が担保されるというわけだ。
「過去に被災した都市で、近隣都市と公共データを持ち合ってリスク分散したいという相談を受けている。災害時にも公共サービスは停止することなく提供できるSecret Shareは、こうした災害復旧対策に最適だ」(佐藤 敦氏)
さらに、同サービスではデータの世代管理機能があり、一定の世代まで戻ってデータを復旧することができる。これを発展させて、世代管理の情報にバックアップ用のタグを付与する方法で、定期的にバックアップを作成できる。世代管理機能にタグを付けるだけというシンプルな仕組みで、バックアップからリストアまでを実現する。バックアップ時間、リストア時間が大幅に短縮されるだけでなく、テープ運用から解放されるなど運用上のメリットは非常に大きい。
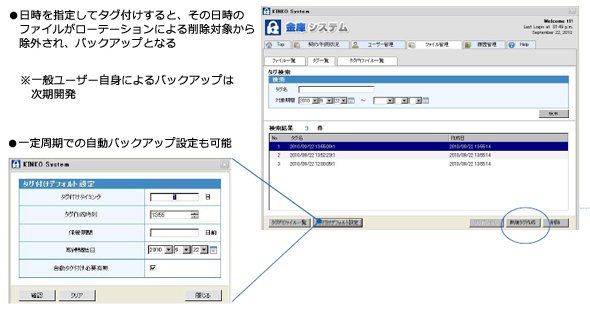 バックアップ設定画面
Secret Shareは、ユーザー企業が利用するSaaS(Software as a Service)としてだけではなく、SI事業者が提供するクラウドサービスの付加価値サービスとしても採用が検討されている。
Secret Shareは今後、ファイルサーバのSaaS/IaaS版から、クラウドとの親和性をさらに高めたサービスへの進化を目指す。「上位アプリケーションと連携するインタフェースを準備中であり、あらゆる業務アプリケーションと連携できるようにしたい」(佐藤 敦氏)。そうすることで、データを異なるクラウドサービス提供者が提供するアプリケーション(SaaS)で共有できるようになり、メールはGmail、表計算はMicrosoft Excelといった具合に機能に応じてSaaSを使い分けることも可能になる。
機能や要件に応じてSaaSを使い分ける真のクラウドサービス実現が、NRIセキュアテクノロジーズの目指すクラウドソリューションだ。そして、その発展の基盤を支えるのが、Secret Shareとなる。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー