





















過剰な警告にかえって危機感がマヒ
「またパスワード変更?」、IoTでも“セキュリティ疲れ”が深刻化する理由
モノのインターネット(IoT)が浸透する中、セキュリティ強化を叫ぶ声はますます大きくなっている。しかし、やるべきことが多過ぎてユーザーはかえってセキュリティアップデートに無頓着になっている。
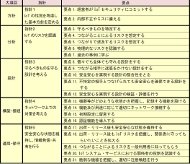 総務省と経済産業省が公開した「IoTセキュリティガイドラインver1.0」ではIoT機器メーカーやサービスプロバイダー向けに5つの指針を示している《クリックで拡大》
私たちの日常ではデジタルシフトが進んでいる。その結果、「定期的にパスワードを変更して同じものは使用しない」「オンラインアカウントでは確認の段階を複数踏むようにする」など、インターネットのプロファイルを遅れることなく定期的に保護するためのメッセージを数多く目にするようになっている。しかし、定期的にリマインダーが表示され、毎日のように新しいハッキングや侵害が報告される中、多くの人はオンラインセキュリティを最新に保つことにかえって無頓着になってしまっている。そして、セキュリティを積極的に確保するのではなく、問題が起こってから対処しようと考えている。いうなれば“セキュリティ疲れ”だ。
併せて読みたいお薦め記事
2017年のIoTセキュリティはどうなる?
- モノのセキュリティ、IoT隆盛の時代はデータ保護を最優先に
- 「Mirai」より凶悪な攻撃が起きる――IoTセキュリティが2017年に進むべき方向は
- IoTセキュリティは“今そこにある危機” コストと安全のバランスをどうする?
IoTセキュリティにまつわる新たな技術
攻撃者の知識と経験は日ごとに増し、新しい「モノのインターネット(IoT)」プラットフォームが続々と現れている。そのため、侵害を受けてからインターネットの安全について考えるのでは遅いのだ。2012年のLinkedInに対するハッキングが数カ月前に再燃したことを考えると、情報は数秒で盗まれ、攻撃者はその情報を使用するまで何年間も保持する可能性がある。
ただし、ユーザーが自分の力だけで自衛することはできない。Dashlaneが開発した受信メールの監視ツールである「Dashlane」によると、平均的な米国人は1つの電子メールアドレスで130個のオンラインアカウントを登録しているという。理想的なITセキュリティの世界では、130個の異なるバスワードが全て定期的に変更され、二度と再利用されていないことになる。しかし、実際にはこれは不可能だろう。単純に言って、デバイス、アカウント、パスワードの数があまりに多い。
オンラインのセキュリティを確保しつつ、セキュリティ疲れを防ぐために何ができるのだろうか。まず、インターネットに接続するデバイスやオンラインプラットフォームのメーカーとプロバイダーは責任の一部を負い、提供している製品のセキュリティを確保しなければならないだろう。それが日々の生活に欠かせない製品であればなおさらだ。つまり、最初から積極的にセキュリティ施策を取り入れる必要があるということだ。
より強い監視に尽力する
製品を顧客に売った後にインターネットサポートが事実上存在しない“売り逃げ”という考え方を持っている企業は少なくない。これは特に、ベビーモニターやカメラのような最近になってインターネット機能が搭載された低価格の製品で顕著に見られる。だが、インターネットに接続した監視カメラにアクセスして北米中の主要なWebサイトを標的にした近年のDDoS攻撃(サービス拒否攻撃)が示すように、製品を売っておしまいにできないことは明らかだ。メーカーは製品のライフサイクルを通じて監視とサポートを行い、製品のアップデートを提供することに全力を尽くすべきだ。そしてもちろん、サイバー問題が発生したらリアルタイムでサポートしなければならない。
開発段階から安全の施策を実装する
インターネットに接続する製品が増えるにつれて、今までコードを記述して開発を行う必要のなかった企業は、開発者を雇用したり、プラットフォームを構築するために他の企業に外注したりすることを余儀なくされている。メーカーが最善の製品を提供するには、セキュリティが最も強力な最新の開発手法について知識を深め、新設した開発部門にその手法を導入しなければならない。また、作業を外注する場合は、外注先がその手法を使用して開発していることを確認する必要もある。古参のチームについても同様だ。自社の開発者が開発段階から安全な手法を選んでいることを確認しなければならない。
透明性のある運営をする
最も重要なこととして、企業は透明性のある運営に努めなければならない。サイバー攻撃が日常的に起こる世界では、企業がしっかりと攻撃に対応していれば、消費者は攻撃を受けた企業を許すことができる。消費者の許しを得る上で鍵となるのは透明性だ。どんな攻撃であれ、企業はそれを受けていることに気付いた時点ですぐ顧客に知らせる必要がある。そして、侵害された可能性のある情報について、できるだけ多くの情報を提供するのが望ましい。さらに、疑問や不安を抱えた顧客へのサポートも必要だ。
オンラインの世界では、ユーザー自身も責任を持つ必要がある。だが、インターネットに接続されたデバイスが日々増加し、セキュリティ疲れがはびこる今、まずIoT機器メーカーとサービスプロバイダーが自社製品に責任を持つことが重要だ。セキュアなデバイスを作り、製品のライフサイクルを通じたセキュリティサポートを提供し、透過性を持って運営するといった本質的なことに全力を注がなければならない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[富士フイルムビジネスイノベーション株式会社] データ入力業務のDXを実現 工数削減や業務品質向上に効くアプローチとは? -
製品資料
[日本ヒューレット・パッカード合同会社] AI活用で競争力を高める「最適にデザインされたAI基盤」の在り方とは? -
製品資料
[日本ヒューレット・パッカード合同会社] 「人がAIを使う時代」の次は―― “AI Ready”なIT環境が切り開く新たなAI時代 -
製品レビュー
[MNTSQ株式会社] 法務部門のための「AI導入」ロードマップ -
技術文書・技術解説
[SAPジャパン株式会社] 人手だけでは守り切れない、AI時代のERPを守る「仕組み」とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365統一で「SharePoint」が1日2TB増 富士フイルムはどう管理した?
-
2
「企業内サーバ環境の利用実態」に関するアンケート
-
3
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
4
「社用車」に関するアンケート
-
5
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
6
「契約業務のAI活用」に関するアンケート
-
7
なぜ「PHP2Shell」はパッチを当てても終わらないのか?
-
8
負の遺産ではない! 今こそメインフレームを再評価すべし
-
9
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
10
「最新のセキュリティ脅威とオープンソースの対策状況」に関するアンケート
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
本当に使える「会議翻訳ツール」を見極める4つの選定基準
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
7
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
8
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
9
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー