





















IEと同じ運命をたどるのか
新ブラウザ「Microsoft Edge」は、IEの“危険イメージ”を払拭できるか
次期OS「Windows 10」には、「Internet Explorer」の後継となる新ブラウザ「Microsoft Edge」が搭載される。これにより、同社ブラウザが抱えるセキュリティ問題を解消し、ユーザーに対するイメージを払拭することができるのだろうか。
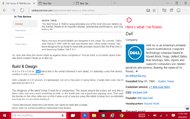 Microsoft Edgeの画面《クリックで拡大》
米Microsoftは、次期OS「Windows 10」で「Internet Explorer」(以下、IE)に代わる後継ブラウザを搭載することを明らかにしている。それに対し、一部では同社の対応が不十分であるとか、遅すぎたのではないかという声もある。
企業システムとの互換性を維持する目的として、今後もIEを利用できる見込みだ。だが、基本的には一から設計された新ブラウザがWindows 10の全エディションで標準となるだろう。
“反応が良くて最新式”の「Microsoft Edge」(以下、Edge)は、同社のブラウザが長年にわたって直面してきたセキュリティ問題を解消することができるのだろうか、それともIEと同じ運命をたどるのだろうか。
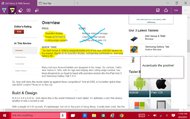 Microsoft Edgeのマークアップ機能《クリックで拡大》
Microsoftでは、こうした不安を取り除くための取り組みとして、「ますます複雑で巧妙化する攻撃」からユーザーを保護する技術を解説したブログを投稿している。
Edge(以前は「Project Spartan」と呼ばれていた)には、フィッシング攻撃やブラウザのハッキングを阻止するための機能が数多く備わっている。だが、同社ブラウザのセキュリティに対してユーザーが抱くイメージを払拭するのに十分なのだろうか。
フィッシング攻撃から身を守る
フィッシング攻撃やソーシャルエンジニアリング攻撃などからユーザーを保護するため、Edgeでは非対称暗号方式を用いた「Microsoft Passport」を使用する。これは煩わしいパスワードに代わってPINまたは生体認証を利用するものだ。
Edgeには、「EdgeHTML」と呼ばれる新しいレンダリングエンジンが搭載される。W3C標準に準拠したコンテンツセキュリティポリシーを使うことで、クロスサイトスクリプティングやフィッシングといった攻撃を防ぐことができる。また、Webサイトへのセキュアなアクセスを保証するHTTP Strict Transport Securityをサポートする。
他にも、潜在的に悪意のあるWebサイトをブロックする「Microsoft SmartScreen」、不正な証明書を使用したWebサイトから保護する「Microsoft Certificate Reputation」といった防御策を備える。
ブラウザのハッキングを回避する
Edgeでは、ブラウザ攻撃への対策を強化するため、DOM表現を“徹底的に見直し”する予定である。攻撃に対する耐性をコードに付けることができる。
VML、VBScript、ツールバー、Browser Helper Object(BHO)、ActiveXなどの攻撃対象になりやすい拡張機能をサポートしない方針だ。その一方で、HTML5に対応することで「機能の豊富さ」だけでなく、「ブラウザ間の相互運用性」も実現する。
EdgeはユニバーサルWindowsアプリとして提供される。外部の管理プロセスと各種のコンテンツプロセスは、サンドボックス内で処理される仕組みとなっている。また、64ビットシステム上の64ビットプロセスとして動作する。開発者によれば、これによりセキュリティ機能のASLR(アドレス空間配置のランダム化を「飛躍的に強化」することになるという。
解放済みメモリ使用の脆弱性に備えるMemory Garbage Collector(MemGC)、メモリ破損攻撃が襲い掛かる可能性がある場所を制限するControl Flow Guard(CFG)といった他のコントロールも備える。
Edgeのバグ報奨金プログラム
「あらゆる努力を払ったとしても、Microsoft Edgeには未知のセキュリティ脆弱性が存在するだろう」(Microsoftのブログ)
そうした脆弱性の影響を最小限にとどめるため、Microsoftは「Windows 10 Technical Preview Browser Bug Bounty」プログラムを発表した。このプログラムに参加すると、プレビュー期間にEdgeのセキュリティ問題を同社へ報告することができる。
プログラムの詳細はMicrosoftのWebサイトに「Project Spartan Bug Bounty」として掲載されており、現在も実施中で2015年6月22日に終了する予定である。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
8
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
9
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
-
10
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー