




















NEWS
ストレージ管理機能も融合した情報漏えい防止製品「Symantec DLP 11」
シマンテックは機密情報の検出手法として知的財産を容易に検出できる新技術を開発。同社のDLPに組み込んだ。
シマンテックは2011年前半に、DLPの最新バージョン「Symantec Data Loss Prevention 11」(以下、Symantec DLP 11)を投入する。
同社のDLPは、機密情報の「保管場所の特定」「アクセス状況把握」「ポリシーベースでの防止・制御」の3ステップで情報漏えいを防止する製品だ。スイート型で構成され、カバー範囲はストレージ、ネットワーク、エンドポイントと多岐にわたる。特徴は、独自の検出技術であり、3つの手法で検出精度を高めている。
2010年に提供開始されたSymantec DLP 10.5で、ストレージ内にある機密情報へのアクセス状況を把握できる「Data Insight」が追加されるなど、年々バージョンアップを続けている同社のDLP。今回の拡張点は、既にお伝えした(1月25日付ニュース記事)通り、「知的財産を容易に検出できる『Vector Machine Learning(ベクトル機械学習)』(以下、VML)の搭載」「リスクの高いデータが一目で分かるスコアリング機能」「機密データ所有者の特定・保護(Data Insightの強化)」などである。以下、順番に紹介する。
・検出プロセスを効率化する機械学習の自動化機能
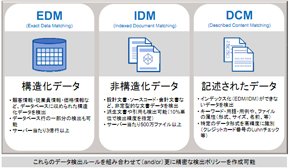 Symantec DLPが検出するデータ《クリックで拡大》
同社のDLPは、機密情報の検出技術として、あらかじめ登録した機密情報を識別するリストを基に絞り込む「情報を記述する手法」と、機密情報そのものを登録してハッシュ値を覚えさせる「フィンガープリント手法」の2つを搭載。それにより、構造化データ(EDM)/非構造化データ(IDM)/記述されたデータ(DCM)を検出している。しかし情報を記述する手法にはリストを作成する手間が、フィンガープリント手法には保護対象のファイル全てに固有のハッシュ値を割り当てる手間があり、検出が困難な機密情報(データ)があった。そのデータを検出可能としたのが今回の新機能だ。
「機密情報の考え方や運用を考えると、EDM/IDM/DCMを検出するアプローチは正しい。しかし従来の検出技術だけでは、最初の定義付け(どれがEDMであるのか、もしくはそもそも機密情報がどれかの判断)が難しい。また多くの場合、機密情報と非機密情報の違いが非常に微妙。全国に複数拠点を持つ企業などは情報がありすぎて(扱うデータが多くて)全ての情報を見つけ出すのが困難だ。これらの課題を解決するのがVMLである」(シマンテック プロダクトマーケティング部リージョンプロダクトマーケティングマネージャ 金野 隆氏)
具体的には、まず検出されるべきデータのサンプルと検出されるべきでないデータのサンプルを定義。そのサンプル情報を基に機密であるものと、同じような体裁だが機密ではないデータを登録する(学習させる)ことで、機密かどうかを機械的に検出可能とする。
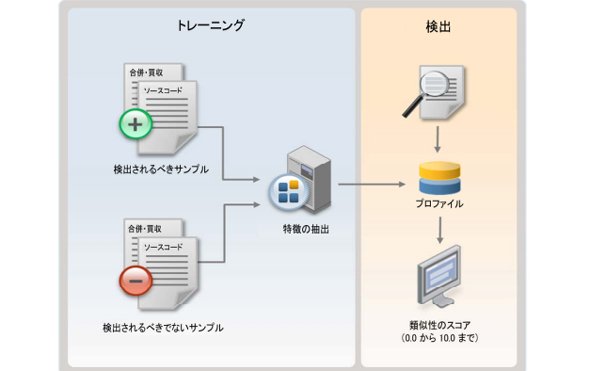 Vector Machine Learningの仕組み
「例えばソースコードのようなデータはDCMの形で覚えさせるのは難しい。プログラマーが時々刻々とアップデートするので、それをどうやっていつ覚えさせるかという問題がある。そこで、オリジナルのデータ(例えばSymantec DLPのソースコード)と、それに似たデータ(同じ言語で書かれているオープンソースのプログラムコード)を併せて覚えさせる。それにより似た構造でも(同じ言語で書かれていても)、これはオリジナルのデータと類似部分が多いか少ないかを基準にスコアリングして、機密情報であるか否かの可能性を可視化する」(シマンテック スペシャリストセールス DLPソリューションチーム セキュリティスペシャリスト 跡部靖夫氏)
(※)なお、VMLは現段階では日本語非対応だが、開発時より多言語対応を踏まえた形で実装されているため、今後対応予定だという。同社では帳票や電子カルテの情報なども自動的に検出が可能になるとしている。
・危険なデータが分かるスコアリング
Symantec DLPでは、DataInsightにより特定のフォルダにどれくらい危ない機密情報が入っているのか、そのフォルダのアクセス権限がどれほどのセキュリティレベルなのかという情報を持ち合わせている。「機密情報の危険があるとアラートが上がって来たときにどこから手を付ければよいのか、ファイルサーバ管理者の判断を助けるものである」と金野氏は説明する。3つの検出技術により抽出された情報はこのアクセスログと共にスコアリングされ、管理画面上では、機密性が高いものから順番に表示される。
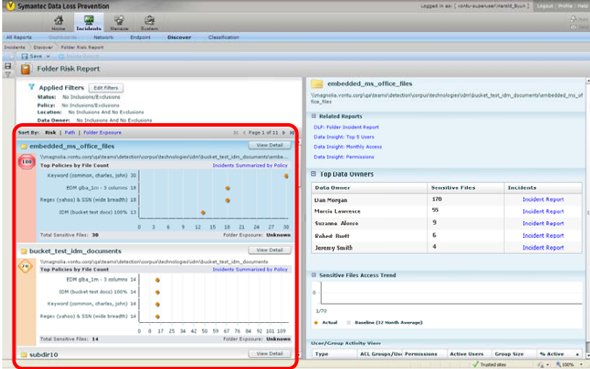 スコアリングが表示された管理画面。機密情報である可能性がある具体的な理由も併せて表示される
・機密情報のアクセス状況を把握
データ所有者修復とは、DLPで発見されたインシデント情報とデータ所有者の属性を組み合わせて把握できる機能だ。例えばファイルサーバのフォルダをスキャンした際にフォルダ所有者の属性と組み合わせることで、フォルダの所有者を把握でき、担当者にその旨を通知できる。・Data Insightも強化
その他、Data Insightによるストレージ管理機能も追加された。部門別のストレージ消費容量やチャージバックの仕組みを取り入れ、古いデータの検出、アーカイブ、削除ができる。ユーザーごとのストレージ使用料も把握できるため、容量を圧迫しているユーザーに適切な対処を行うことも可能だ。ファイルサーバも従来のNetApp、EMCに加えWindows Serverに対応した。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTPCコミュニケーションズ株式会社] 「回線速度不足」だけが原因ではない? Web会議の遅延を解決する方法とは -
製品資料
[東京エレクトロン デバイス株式会社] 工場の可用性向上に重要な「7つの領域」と対策 OTセキュリティ強化の基礎知識 -
製品資料
[リコージャパン株式会社] 問い合わせ対応で本来の業務が進まない、総務や情シスの負担をどう減らす? -
製品資料
[リコージャパン株式会社] 自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法 -
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
3
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
4
「データストレージの活用方法」に関するアンケート
-
5
身代金支払いは逆効果 情シスのためのランサムウェア対策ガイド2026
-
6
多要素認証導入済みでもランサムウェア被害に 復旧費用は平均2億7000万円
-
7
DXを阻む「動くだけ」のレガシーシステムに決別するための生成AI活用術
-
8
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
9
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
10
自社を守る「SCS評価制度」活用法 7割の企業が取引先起点の情報漏えいに直面
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー