




















DLP製品紹介【第3回】シマンテック編
独自戦略で包括的なセキュリティ対策に対応する「Symantec Data Loss Prevention」
シマンテックのDLPは、情報主導型の包括的な保護に加え、ユーザーが必要とする機能から導入し段階的に機能拡張ができる柔軟性を持ち合わせている。ほかのスイート製品と組み合わせた統合的な運用管理も可能だ。
4本柱の一角としてのDLP
シマンテックは、セキュリティ分野で長い歴史を誇るリーディングカンパニーだ。積極的な買収戦略を取ったことで、さまざまな脅威に対応するセキュリティ技術を膨大に蓄積している。しかしながら、あまりに範囲が広くなったこともあり、ユーザー企業がそれぞれ必要な技術を選択して独自に組み合わせていく、という導入手法は限界に達しつつある。そこで同社では、セキュリティ製品の役割を大きく4つに分け、それぞれに対応する製品をスイートとしてまとめることで、目的に応じた製品導入を分かりやすく整理した。
企業ITインフラが直面するセキュリティ上の課題と、それに対応するスイートは、
- 「ITガバナンス、リスク、コンプライアンス」=“Control Compliance Suite”
- 「インフラストラクチャープロテクション」=“Symantec Protection Suite Enterprise Edition Family”
- 「インフォーメーションリスクマネジメント」=“Data Loss Prevention Suite”
- 「インフラストラクチャーマネジメント」=“Altiris Management Suite”
の4種となる。
各スイート製品には関連するセキュリティ機能が複数含まれており、ユーザーはその中から任意の機能を選択して導入することができる。さらに、複数のスイートを組み合わせて導入し、統合的に運用管理することも可能だ。
 シマンテック プロダクトマーケティング部リージョンプロダクトマーケティングマネージャ 金野 隆氏
同社が打ち出した新たな4本柱によるセキュリティ技術の分類で興味深いのは、DLPが独立した柱として打ち出されている点だ。このことからも、同社がいかにDLPを重視しているかが理解できる。プロダクトマーケティング部リージョンプロダクトマーケティングマネージャの金野 隆氏は、「個別的/局所的なツールの組み合わせでは、運用やメンテナンスのコストが問題になる。親和性の問題もあり、気付かないうちに穴が生じてしまう危険もある」と指摘し、包括的なセキュリティ戦略を実装できるスイートアプローチのメリットを強調した。
情報の重要度を高精度で理解する
「Symantec Data Loss Prevention」(以下、Symantec DLP)は、ver.10.5でさまざまな新機能追加や機能強化がなされているが、その特徴を端的に表現するなら“Contents AwareなDLP”だと金野氏は言う。これは、情報の格納場所のような外的な要素を手掛かりに判断を下すのではなく、情報の内容そのものから「保護すべき情報なのか否か」を判断するという意味だ。
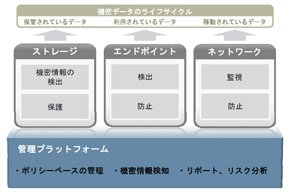
Symantec DLPでは、情報漏えい対策の本質を3段階のプロセスと位置付けている。
- 機密情報の存在場所の特定・検出(検出・特定)
- 機密情報利用状況把握(監視)
- ポリシーベースでの情報漏えい防止・制御(漏えい防止)
の3つだ。一方、保護対象の種類に応じて
の3種類が設定されており、それぞれに必要な機能が用意される形となっている。
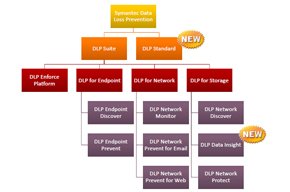
DLP for Storageでは、「DLP Network Discover」「DLP Data Insight」「DLP Network Protect」が、DLP for Networkでは、「DLP Network Monitor」「DLP Network Prevent for Email」「DLP Network Prevent for Web」が、DLP for Endpointでは、「DLP Endpoint Discover」「DLP Endpoint Prevent」がある。さらに、運用管理やポリシー作成のためのツールとして「DLP Enforce Platform」があり、全体としてData Loss Prevention Suiteを構成するという形だ。
どのプロセスも重要なのだが、やはりDLPとして基本となるのは「検出・特定」の部分だろう。Symantec DLPでは、重要情報の指定方法としてさまざまな手法を組み合わせることで高精度な検出を実現している。DLPで重要情報を検出する手法としては、重要情報そのものを登録してハッシュ値(「フィンガープリント」などと呼ばれる)を保存するなどの手法と、重要情報に含まれている可能性が高い語句を登録した辞書を作成し、文書中に辞書登録された語句が含まれているかどうかをチェックするという手法の大きく2系統が実用化されており、Symantec DLPでもこの両方がサポートされている。さらに、独自技術により「完全に近い精度」をうたう検出手法となっている。
まず、同社が「拡張フィンガープリント検出」と呼ぶ手法がある。これは、重要情報そのものを登録してマッチングをチェックする技術であり、構造化データを対象としたEDM(Exact Data Matching)と、非構造化データを対象としたIDM(Indexed Document Matching)の2種類が提供されている。特に構造化データを対象としたEDMは、競合他社製品には見当たらない独自性の高い技術となっている。
EDMは、リレーショナルデータベースのデータのような表形式のデータを対象とした検出手法であり、フィールドごとのチェックを組み合わせた指定ができる。ユニークなのは、行レベルでのマッチングを判断できる点だ。例えば、顧客データベースから「氏名」「住所」「電話番号」の3つのフィールドを指定した場合、通常はそれらのフィールドに含まれるデータが一定量以上検出されれば重要情報と見なす、という判断を行うのだが、EDMでは行レベルの一致も判断材料に加えることができる。
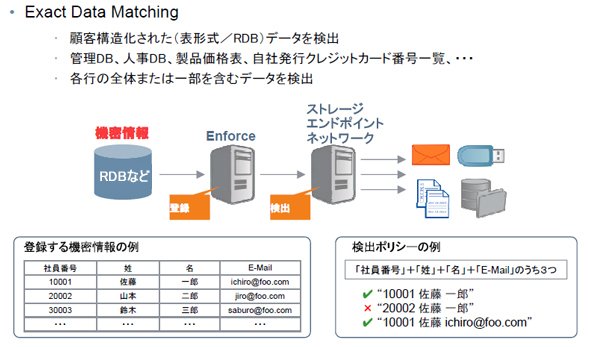 データ検出技術(EDM)の仕組み
つまり、ある顧客の氏名、住所、電話番号がそろっていた場合には重要情報と見なすが、顧客Aの氏名、顧客Bの住所、顧客Cの電話番号、というランダムな組み合わせの場合は「無価値なデータ」と判断する、という設定が可能なのだ。もちろん、データベースに含まれる情報は何であれすべて流出を阻止するという設定も可能だが、情報として無価値と考えられる断片的なデータ群は見逃すという設定も可能となる。
 シマンテック スペシャリストセールス DLPソリューションチーム セキュリティスペシャリスト 跡部靖夫氏
「DLPの場合、何でもかんでも禁止するという形で規制強化が行き過ぎると業務遂行に支障を来したり、ユーザー側でDLPの制約を回避するような行動に出るなど、弊害も大きくなってしまう。単純な辞書一致検出のような手法で機械的な判定を行う場合、判定精度を高めていくのは簡単ではなく、辞書登録の内容を精査すると同時に組み合わせ判定の条件定義を精密化するなどのチューニングが不可欠になる。EDMであれば、構造化データに関しては相当に柔軟なルール定義が比較的容易に実現可能となる」(スペシャリストセールス DLPソリューションチーム セキュリティスペシャリスト 跡部靖夫氏)
IDMは、非構造化データを対象にフィンガープリントを作成し、それとの照合を行うことで重要情報を検出する手法だ。検出精度を10%刻みで設定できる。このため、完全に一致した場合のみ検出したいのか、部分的な一致でも検出するのかをユーザー側のポリシーに応じて自由に設定できる。精度を下げるとその分誤検出の可能性も高まることにはなるが、重要情報として指定されたファイルの中から一部分のデータだけを切り出す、といった操作が行われた場合にも検出できるというメリットもあるので、実際の運用状況を見ながらユーザーごとに小まめに設定を変更しながら利用することになる。
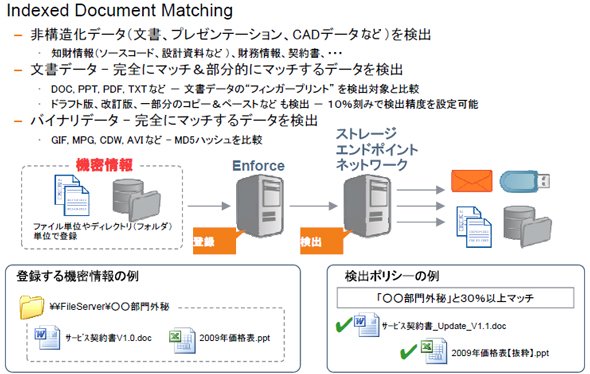 データ検出技術(IDM)の仕組み
さらにSymantec DLPでは、辞書登録型の検出技術としてDCM(Described Content Matching)も提供される。DCMでは、200種類以上のファイル形式がサポートされ、検出対象も単純な語句だけにとどまらず、「クレジットカード番号」や「IPアドレス」といった特定の書式で記述されるデータを対象とすることもできる。精度としてはEDM/IDMには及ばないはずだが、電子メールや新規作成ドキュメントの内容に機密に触れるものが含まれているような事例を検出するには、この手法も不可欠となる。さらに、EDM、IDM、DCMの3種類の検出技術は相互に独立しているわけではなく、and/or条件で組み合わせて精密なルールを組み上げることも可能だ。
監視に関する新機軸
Symantec DLPでは、重要情報の利用状況の監視に関しても、ユニークな新機能として「Data Insight」が追加されている。Data InsightはDLP for Storageの機能で、ストレージ側で保存されているアクセスログ情報を参照して重要情報に対するアクセス状況を把握できる。
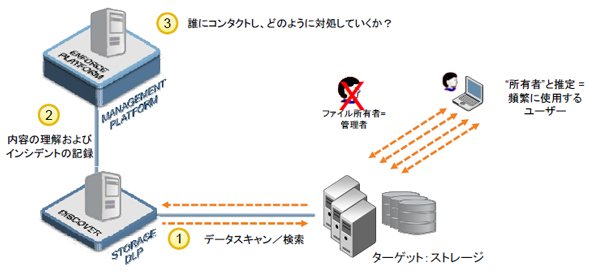 Data Insightについて
ストレージ上に保存されている重要情報の管理責任者を突き止めるのは、現実にはそう簡単な作業ではない。ファイルシステム側ではファイルの所有者情報などを保存しているのだが、その情報が古くなっていたり、所有者として保存されているユーザーIDが複数のユーザーで共有されているなど、所有者情報が事実上無意味になっている例は少なくないためだ。
とはいえ、これはOS側の限界でもあり、これ以上の調査は通常のソフトウェア的な手法では困難だ。Data Insightは、ストレージ側で保存されるログを参照するという手法でこの限界を乗り越え、詳細なアクセス情報を取得している。ストレージ側で公開しているAPIを利用して情報を取得することから、対応可能なストレージが限定されるが(EMCおよびネットアップ)、重要情報と見なされる特定のファイルに対して、誰がいつアクセスしたのか、という情報を取得し、これを基に「実質的なファイル所有者は誰か」を判断できる。
当然、本来アクセスが許可されていないはずのユーザーがアクセスしているなど、ポリシー違反と思われる状況も検出できる。これは既存のDLPソフトウェアにはあまり見られないユニークなアイデアだ。ネットワーク接続型ストレージを運用している大規模ユーザー向けの機能となるが、「管理不能なデータ」を減らしていき、「機密情報を見える化する」上で極めて有効な機能となるはずだ。
Symantec DLPは、ユニークな独自機能をさまざまに盛り込んだ、技術的な先進性が印象的なDLP製品となっている。スイート型のアプローチを取っており、ユーザーが必要とする機能から導入して段階的に機能を拡張していくことも容易にできる。ほかの機能を担うスイートと組み合わせる場合にも統合的な運用管理が可能であり、拡張性の面でも安心できるだろう。包括的な保護を必要とするユーザー企業にとっては、魅力的なソリューションだといえる。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社ガラパゴス] 「AIっぽい広告」の山に埋もれさせない AIマーケで着実に成果をだす秘訣とは? -
製品資料
[株式会社ガラパゴス] 「広告投資」調査レポート2026:勝ち組企業は何に投資しているのか? -
製品資料
[株式会社Helpfeel] 「問い合わせの渋滞」を解消、情シスの負担を軽減する“次世代型AI”活用方法 -
製品資料
[株式会社Helpfeel] 対話型AIエージェント×RAGで社内情報の検索/問い合わせを効率化するには? -
技術文書・技術解説
[株式会社クレスコ] ソフトウェア開発の属人化と手戻りをどう防ぐ? 速さと品質を両立させる方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
2
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
3
「コンテナ型データセンターの検討状況と課題」に関するアンケート
-
4
「ネットワークインフラの現状と課題」に関するアンケート
-
5
9割が頓挫する「AI内製化」 差がついたのはツールより設計力
-
6
AI全部入り「Microsoft 365 E7」に企業が二の足を踏む訳 移行意向はわずか4%
-
7
マンガで解説:採択率は3割台? デジタル化・AI導入補助金申請の落とし穴
-
8
「データストレージの活用方法」に関するアンケート
-
9
AIエージェントが自社を襲う 人間より危険な「非人間ID」の盲点
-
10
「企業内サーバ環境の利用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
マンガで解説:「ゼロトラスト」「SASE」の必要性とメリット
-
2
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
3
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
4
AIエージェントで多様な日常業務を効率化するための入門ガイド
-
5
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
5分で分かる「セキュア大容量ファイル転送サービス」の機能とメリット
-
8
ドラマで分かる、標的型攻撃メールの被害を受ける企業と回避できる企業の分岐点
-
9
少額減価償却資産が40万円未満へ拡大、令和8年度税制改正で押さえるべき変更点
-
10
「脱Excel」か「Excel快適化」か? 現場にやさしい業務改善の進め方
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー