





















DLP製品紹介【第4回】チェック・ポイント・ソフトウェア・テクノロジーズ編
ユーザーのセキュリティ意識向上と、組織の実状に応じた運用環境を実現する「Check Point DLP」
DLPが最初に話題に上った当時の製品は、ユーザーにとって使いやすいとは言い難かった。技術的な進歩などでようやく実用的な機能が実装可能となった2010年、チェック・ポイントは同社初のDLPを発表。
DLPの現実解はどこにあるのか?
チェック・ポイント・ソフトウェア・テクノロジーズでは、企業の情報漏えいの主原因を「事故やミスによるもの」と分析している。もちろん、セキュリティ侵害事件の大半は内部犯行という調査結果もあり、意図的な機密持ち出しもあることは否定し難い。一方で、こうした意図的な行為をシステムで完全に防御することは簡単ではない。
システム側での制御にこだわり過ぎると業務の効率的な遂行を阻害してしまうなど、業務バランスを欠くリスクが高まってくる。同社 システム・エンジニアリング本部 SE、シニア・マネージャーの卯城大士氏は、「メールのセキュリティを強化し過ぎて添付ファイルの利用も全面禁止した結果、業務の連絡にFAXが使われるようになってしまった例もある」と語る。
 チェック・ポイント・ソフトウェア・テクノロジーズ システム・エンジニアリング本部 SE、シニア・マネージャー 卯城大士氏
IT利用に伴うリスクを避けるために、ITの利用自体を制約してしまっては本末転倒だ。FAXは本来のあて先以外の誰が目にするかも分からないという意味で、セキュリティも低下してしまっていることになる。こうした例から、過度に制約を強めてしまうと、かえってセキュリティを低下させてしまうことが分かる。
同社のDLP「Check Point DLP」は、現実的、実用的であることを追求した製品となっている。ユーザー企業がDLPを導入する動機となっているのは「情報漏えいを防ぎたい」という点なのだから、重要情報が社外に出て行くのを確実にブロックできなくてはならない。単に警告するだけでは、管理者がチェックすべきログが膨大になってしまって負担増につながる。また、ログのチェックにより漏えいが分かっても、情報そのものは既に社外に出てしまっているので後の祭りということになりかねない。
機密情報の検出精度を高めるために、緻密な設定や高度なチューニングを必要とするシステムも現実的とはいえない。いくら検出精度が高められるとはいえ、高度な技術力を要するこうした作業を何カ月も続けないと理想的な検出精度が達成できないようでは、導入負担が重すぎるというわけだ。
Check Point DLPでは、インストール時に詳細な設定やチューニングを行うことなく容易に使い始められ、かつ実用上十分な精度を確保しているという。これには、同社がファイアウォールやIPS(Intrusion Protection System:侵入防御システム)で培った技術も生かされているそうだ。また、使い続けていくうちにシステム側が「学習」し、ルールの変更を提案するなどのインテリジェンスも組み込まれている。
とはいえ、卯城氏は「人間なら“善しあし”“正否”の判断を適切に下せるが、コンピュータにこれを正確に判断させようとしても、想定すべきシナリオが多数あり、膨大な分岐が生じるため、今後も実現は難しいだろう」と語り、すべてをコンピュータに任せるアプローチは現実性に欠けるのではという認識を示す。そこでCheck Point DLPが取ったアプローチは、ユーザーに対する働きかけを強化することで徹底してケアレスミスの発生頻度を下げていくという手法だ。
ユーザーに適切な情報を提示する
セキュリティを高めていくためには、最終的には個々のユーザーのセキュリティ意識を高めていくことが不可欠だ、というのは既に常識となっていると言って過言ではないだろう。しかし、これを「企業内の教育の問題」で片付けてしまっては何もしないのと一緒である。同社では、ユーザーに、「その行為はセキュリティポリシー上適切なのかどうか」という問いかけを適切なタイミングで行うことで、ユーザーの自発的な判断を促す。その結果として、ユーザーのセキュリティ意識が向上していくというサイクルを効率よく支援する機能をDLPシステムに実装した。つまり、使っていると自然とユーザーの意識が上がっていくDLPこそが、Check Point DLPの目指したところである。
情報漏えいの実例では、事故やケアレスミスが多いというのは前述の通りだ。ということは、実際に情報漏えいを起こしてしまったユーザー自身もまったくそのことに気付いていない可能性が高い。自覚がないミスに関して自発的に反省することはあり得ないし、状況が改善されることなく何度でも同じミスが繰り返されることになる。同社ではこの点に注目し、情報漏えいを検知したその場でユーザーに通知することでセキュリティポリシーへの理解を深めることを狙っている。
タイミングを逃し、後になってから「実はあれはセキュリティポリシー違反だった」と指摘しても、忙しいユーザーであれば何をどうしたのか思い出せないだろう。また、なぜそういう行動を取ったのかも分からないかもしれない。しかし、例えばメール送信の際、オートコンプリート機能やあて先のリストから選択する際に隣のアドレスを間違ってクリックしてしまい、社内の同僚に送るつもりのメールが社外に送られるところだったとする。この状況をDLPが捕捉し、「あて先は間違いないか」と確認を促してくれれば、情報漏えいを防げる上に、ユーザーに対しても「メール送信前にあて先を再確認した方がよい」という反省を促すことが自然にできる。
「ユーザーに対していかに反省のタイミングを作れるか」を重視した結果だが、これによって社内教育のコストをむやみに引き上げることもないし、「分かりきったことをうるさく繰り返す」といった反発を招くこともない。
Check Point DLPのポリシー設定で特徴的なのは“Ask User”という設定だ。これは文字通り「ユーザーに尋ねる」というもので、例えばメールの送信などの際に「本当に送っていいのか」「あて先は正しいのか」などの再確認を求める。もちろん、何も問題がないのに毎回尋ねるようでは、ユーザーも機械的に反応するようになってしまう。精度の高い判定技術があって初めて意味を持つ機能だ。
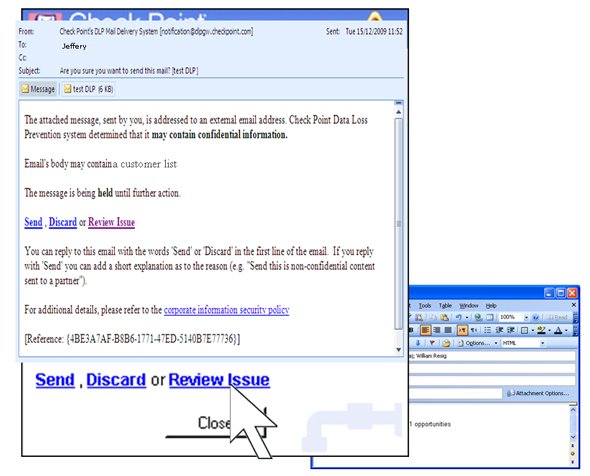 ユーザーチェックによるDLPの教育的効果を狙う
しかも、このポリシーには学習機能があり、一度ユーザーが決定した動作を記憶するので、次に同様の事案が検出された場合はシステムが自動的に前回の動作を繰り返した上でユーザーに結果を通知する。「ある送信者にあるファイルを送ろうとして再確認を求められたユーザーが送信をキャンセルした」ということがあると、再度同様のファイルを同じ送信者に送ろうとした場合にはシステムはこの送信をブロックする、ということだ。こうした学習結果が蓄積されていくことで、DLPの判定精度も向上し、「組織の実情に応じたDLPシステムに育て上げていく」ことが可能になる。
容易に使える高度な機能
Check Point DLPでは、「仕事の流れを変えず、効率よく低負荷で運用できること」も重要な要件だったという。そのため、まずは「ネットワークにインラインで挿入する」実装が選ばれている。これは、いわばファイアウォールやIPSと同様の手法だ。もちろん、PCからUSBメモリなどにファイルをコピーするという形での情報漏えいもあり得る。また、データが保存されている発信元PCの操作を追跡する対策もある。こうした操作を監視するためには、PCを含むエンドポイントでのセキュリティソリューションが有効となる。しかし、この方法ではPCにエージェントモジュールをインストールするなどのシステムへの改変が避けられず、導入や運用の負担が増加する懸念がある。一方、ネットワークへのインライン実装では、ユーザーの作業環境にはほとんど影響を与えることなくDLPを導入できるため、IT部門の負担は大幅に軽減される。
こうした割り切りが可能になった背景には、チェック・ポイントが従来エンドポイントセキュリティソリューションに注力しており、既に十分な保護を提供しているという事情もある。リムーバブルメディアへのデータ書き出しを禁止したり、暗号化したりといったエンドポイントの保護機能は既に実装済みであり、これを利用することでDLPと同様のデータ保護が実現できる。もちろん、エンドポイントへのDLP機能の実装も考えていないわけではない。将来的には製品化される可能性もあるようだが、最初の取り組みはネットワーク型からスタートしたということだ。
DLPの根幹となる機密情報の検査エンジンには、“MultiSpect”と呼ばれる独自のエンジンが開発された。これは、ファイアウォールやIPSの技術をベースに開発したもので、名称通り複数の条件をさまざまな角度で組み合わせ、総合的な判断を行う技術だ。判定に使える要素としては、データフォーマットや提携ドキュメントのヘッダおよびフッタの内容、データタイプ、メールのあて先に関する条件なども用意されている。また、全文検索条件として特定の用語を含んでいるなど、「ビジネス上ふさわしくない言葉が多数含まれる」といった条件まで設定できる。
基本的なポリシーに関しては、DLPシステムを最初にインストールした時点で設定済みとなっているため、まずは運用しながら様子を見るというやり方が可能だ。システム側で、あらかじめ設定されたポリシーに対してユーザーがどのような対応をしたかという結果を分析した上で、ポリシー定義をより精密化するためのチューニングの推奨も行うので、運用管理者に多大な負荷を掛けることなく精度が向上していく。
またオプションとして、ログ分析のためのソフトウェアである“Smart Event”も用意されている。Smart Eventはログ出力を時系列でリアルタイム分析できる強力なツールで、これを使用することでどのようなポリシー違反が生じているかを管理者が即座に把握できる。さまざまな角度での傾向分析なども行えるため、この結果を踏まえてポリシーを精密化するなどの対応も可能になる。
Check Point DLPは、技術と運用、利便性とセキュリティなど、複数の要素間のベストバランスを強く意識した製品だ。このため、導入が容易でありながら効果的な防御ができるという、極めて実用的な製品となっていると評価できるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[キヤノンマーケティングジャパン株式会社] マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か? -
市場調査・トレンド
[キヤノンマーケティングジャパン株式会社] 有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは -
製品資料
[キヤノンマーケティングジャパン株式会社] マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身 -
市場調査・トレンド
[SANS Training Japan 合同会社] “知識”では守れない AI時代に問われる実戦力の身に付け方 -
製品資料
[株式会社イトーキ] 会議室不足を解決する「AI×データ」活用術
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
年収が増えても幸せになれない 給与増でエンジニアが直面する「幸福度の壁」
-
3
Microsoft 365移行で露呈した標準機能の限界 地方銀行は上長承認や「脱PPAP」をどう実現?
-
4
「また同じ説明か」 消費者の半数が離脱するAIチャットbotの“記憶喪失”
-
5
RAGで「データをAIに送る」運用が限界を迎えている理由
-
6
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
7
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
8
AIエージェントで「ERPの魔改造」復活の懸念 せっかくのクリーンコアが崩壊
-
9
「データ活用とAI活用の実態」に関するアンケート
-
10
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
4
「IT史に名を残すシステム障害」8選
-
5
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
SASE選定は「見極め力」で大きな差――本当に必要な製品を選ぶための6つの視点
-
8
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
-
9
脱VMwareに成功した企業は何をどう実践した? 事例に学ぶ戦略立案&実装のコツ
-
10
自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー