




















DLP製品紹介【第1回】マカフィー編
エンドポイントからの情報漏えいを逃さない「McAfee Data Loss Prevention」
多くの情報漏えい事例が積み重なる中、有効対策の1つとして注目されるDLP。マカフィーは「データセントリックプロテクション」を掲げ、データの利用を妨げることなく、包括的に保護する機能を提供している。
情報活用と漏えい保護のせめぎ合い
ITが企業活動や個人の社会生活に深く入り込むようになり、情報保護に関する考え方も大きく変わってきた。デジタル化された情報はオリジナルとまったく同一のコピーをいくらでも作成できるため、「コピーに伴う品質劣化」をコピー防止策として期待することはできなくなった。
また、メディアの大容量化も進行し、今ではUSBメモリなどを使えばGバイト単位の大量データを簡単に持ち運べる。こうした進化は業務上の利便性を大きく向上させたが、逆に情報保護はますます難しくなってきている。
メインフレーム時代から連綿と続く情報保護の考え方の1つに「隔離」がある。これは、重要情報を簡単にアクセスできない場所に保存し、アクセス権を持つユーザーを限定するという考え方だ。これはこれでもちろん有効ではあるが、それだけでは十分な対策とはいえなくなっているのが現状だ。
 マカフィー マーケティング本部プロダクトマーケティング部シニアスペシャリスト 吉沢建哉氏
マカフィー マーケティング本部プロダクトマーケティング部シニアスペシャリストの吉沢建哉氏は、「従来使われてきたアクセス制御や暗号化技術での対策には限界がある」という。それは、「アクセス権限を持っているユーザーは重要情報にアクセスできるので、こうしたユーザーが過失や故意で情報を流出させてしまうことを防げない」からだ。
また、いくら重要だからといっても、誰もアクセスできないようなところに厳重に保管するのがよいとは限らない。むしろ、日々の業務の中で活用されることに価値がある情報も多い。
こうした情報の業務活用は妨げず、しかし社外への流出は防ぎたい。DLPは、そもそも極めて困難なテーマに取り組むソリューションであることは間違いない。
システムではなく、データを守る
「McAfee Host Data Loss Prevention」は、エンドポイント、つまりユーザーが日常利用するPCなどからの情報流出にフォーカスしたDLP製品だ。社内LAN環境を前提に、管理サーバでポリシー設定やログ管理を行い、個々のPCにインストールされたクライアントソフトを制御する。
クライアントソフトはPC上に常駐し、操作内容を常に監視している。ポリシーで禁止された操作を検出した場合は、ユーザーに対して警告メッセージを表示したり、操作そのものを阻止したり、管理者にメールで通知したりといった動作をする。
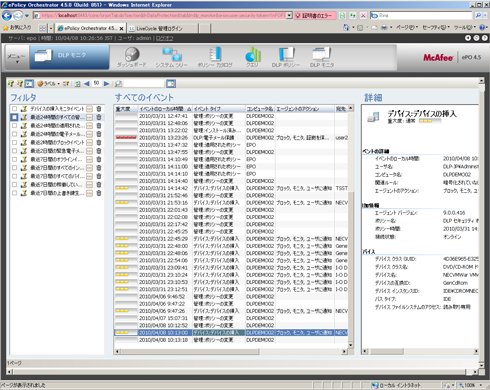 管理者側の画面。ポリシーに違反したユーザーの行動をすべてログ管理している《クリックで拡大》
McAfee Host Data Loss Preventionでは、重要データを隔離して保管する、という保管場所(システム)を対象とした保護ではなく、重要情報の内容に注目した保護をする点が特徴だ。その場合問題になるのは、重要情報の内容をどうやって識別するかだが、同製品では、複数の方法がサポートされている。
最も分かりやすいのは「ロケーションベースタグ」を使用する方法だ。この方法では、ネットワーク共有フォルダに対してポリシーを設定すると、そのフォルダに置かれたファイルに対してポリシーが適用される。ポリシーはファイルに対して「タグ」という形で付与され、ファイルのコピーなどの際にも継承される。
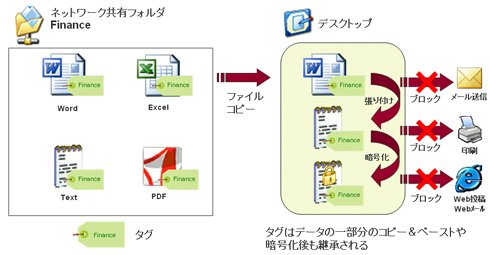 「ロケーションベースタグ」タグ付けをした情報の分類と保護ができる
例えば、「ファイルを共有フォルダからPCにコピーして参照する」という場合でも、PC上で「タグが付いたファイル」としてクライアントソフトによる保護監視対象となる。データに対する編集操作も監視されるので、タグが付与されたファイルを開き、その内容の一部だけをコピー&ペーストで別のファイルにコピーした場合でも、コピー先となったファイルにもタグが継承されるため、「ファイル自体は社外には出ていないが、ファイルの内容は持ち出されてしまった」といった状況も阻止できる。もちろん、ファイル名の変更や圧縮/暗号化といったファイル全体を変更するような操作でもタグが失われることはない。
McAfee Data Loss Preventionの特徴
 マカフィー SE本部マネジャー 岩井弘志氏
同製品の主な機能として、マカフィー SE本部マネジャーの岩井弘志氏は、「Discovery機能」「包括的保護」「統合管理」の3点を挙げる。
Discovery機能は、あらかじめ設定されたポリシーに従って各PC内部を一定間隔で検索し、重要情報を見つけ出す機能だ。
「重要情報はサーバ側にしかなく、クライアントPCには一切保存しない」というポリシーが徹底できていればPCからの情報流出はほぼ根絶できるはずだが、現実にはそういう状況はまず期待できない。むしろ、ローカルのPCにどれだけの重要情報が保存されているか、ユーザー本人も把握できていない場合の方が普通だろう。Discovery機能は、重要情報が管理されないまま放置されることを防ぐ上で極めて重要な機能となる。
Discovery機能では、重要情報を見分けるためのデータを事前に与えておく必要がある。直感的に分かりやすいのは「ディクショナリ」だ。文字通りの辞書で、登録されたキーワードがファイルに含まれているかどうかを検索する。キーワードには「重み」を設定でき、誤検出対策としてマイナスの重みも設定可能だ。さらに「しきい値」を設定でき、ファイルに含まれる重みの総計がしきい値を超えたらそのファイルは重要情報と判断する、というポリシーを作ることができる。
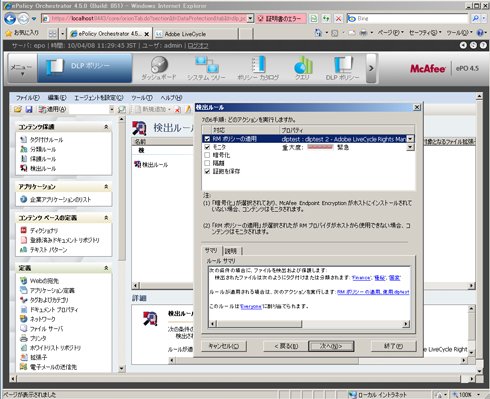 Discovery機能によるポリシー設定《クリックで拡大》
このため、人名が1つ含まれているだけのファイルは除外するが、50含まれていたら重要情報とする、といった設定が可能だ。また、機密情報が含まれているファイルを「登録済みドキュメント」として丸ごと登録することも可能だ。この場合は、このファイルの内容が最重要キーワードといった扱いで登録されるので、このファイルに含まれている情報そのものが保護対象となる。
包括的保護とは、エンドポイントからの情報漏えいにつながる操作を網羅的に阻止できるということだ。メール送信やWebサイトへの書き込みといったネットワーク経由のものから、プリントアウト、USBメモリやリムーバブルメディアへの書き込みといったデバイスへの転送まで、想定される情報流出経路を漏れなく監視できる。
統合管理は、マカフィー製品の最大の特徴ともいえる。同社のセキュリティ統合管理ソフトウェアである「McAfee ePolicy Orchestrator」では、同社のセキュリティ製品を網羅的にカバーしており、単一のコンソールからすべての製品を一元管理できる。このため、既にさまざまなセキュリティソリューションを導入している企業に新たにDLPを追加する場合でも、システムが複雑化したり運用管理が煩雑になったりすることはない。
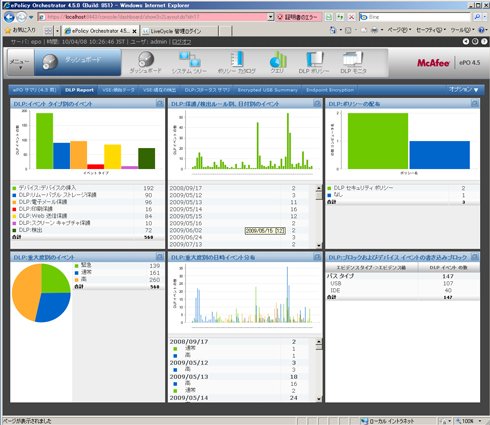 McAfee ePolicy Orchestratorによる一元管理《クリックで拡大》
コスト削減とセキュリティ向上
McAfee Data Loss Preventionは、ポリシーに基づくDiscovery機能で自動的に重要情報を判別し、PC上の一般的な操作を網羅的に監視して情報流出を保護する製品だ。これだけでも十分なメリットといえるが、McAfee ePolicy Orchestratorと組み合わせた場合にはさらに大きなメリットが生じる。
吉沢氏は「従来、IT部門はコスト削減の対象になっていない例が多かったが、最近ではIT部門に対してもコスト削減が求められることが増えてきている。ePolicy Orchestratorを使った統合管理では運用コストを削減しつつセキュリティを高めることも可能になるので、そうした場合にも有利だ」と述べる。
なお、最新版のMcAfee Host Data Loss Preventionでは、アドビ システムズの文書管理ソフトウェア「Adobe LiveCycle Rights Management ES2」との連携も実現した。Adobe LiveCycleは、暗号化技術を活用し、許可されたユーザーが許可された期間だけファイルを利用できる、という制御を実現する製品だ。
DLPとは狙いが異なる製品だが、組み合わせることで大きな相乗効果が得られる。Adobe LiveCycleで保護されたファイルはそのままで、Adobe LiveCycleによる保護が掛かっていないファイルの流出はDLPで保護する、という形で漏れのない保護が実現できるのだ。こうした、他社のソリューションとの効果的な連携を推進しているのも、マカフィーの強みといえるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品レビュー
[Dropbox Japan株式会社] ランサムウェア対策で見直したい「復旧できるファイル基盤」とは? -
製品資料
[Dropbox Japan株式会社] さよならファイルサーバー クラウドストレージへの移行はこう進める -
比較資料
[セコムトラストシステムズ株式会社] 「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説 -
製品資料
[株式会社キーエンス] 過去にRPA導入をあきらめた企業こそ知っておきたい 失敗しない自動化導入術 -
製品資料
[株式会社キーエンス] 自分ひとりでデスクワークを効率化 「AI&ナビ搭載RPA」で実践する業務自動化
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
2
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「データ活用とAI活用の実態」に関するアンケート
-
8
SAPの手探り“クラウド間移行” 丸紅グループが業務停止を1営業日に抑えた方法
-
9
業務用プリンターの老舗が挑むAI活用に向けた開発基盤変革を伴走支援
-
10
「Linux」の脆弱性を生むのは誰か? ベテラン開発者の意外なミス
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
8
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
9
“あのファイル転送”で暗躍するノーウェアランサム
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー