





















広がるプロバイダーのコントロール領域
サーバレスやコンテナで、クラウドの「責任共有モデル」はどう変わる?(1/2 ページ)
クラウドのセキュリティに対する懸念は弱まっているもしれない。だが依然としてユーザーとベンダーはデータの安全を確保する取り組みを行う必要がある。特に高水準のサービスではそうした取り組みが欠かせない。
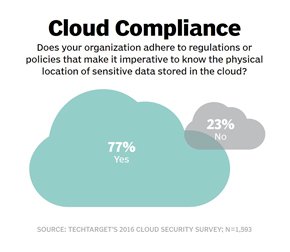 ユーザー企業への意識調査《クリックで拡大》
パブリッククラウドのセキュリティに対する懸念のほとんどは沈静化している。これを物語っているのが、パブリッククラウドの急速な導入ペースである。だがIT部門は、ワークロードのセキュリティを強固にするためにハイパースケールプラットフォームであるクラウドを熟知した上で行うべき作業に苦戦している。
パブリッククラウドの透明性を向上し、その知識を深める段階をへたことで、Amazon Web Servicesの「Amazon Web Services」(AWS)、Microsoftの「Microsoft Azure」(Azure)、Googleの「Google Cloud Platform」(GCP)などのサービスで実際のワークロードを運用することに対する懸念は和らいでいる。だが責任共有モデルへの警戒が不要になったわけではない。事実、セキュリティの専門家は、高水準のサービスに関する新しい戦略と複数のクラウド環境の管理について、その対応方法を理解するべく取り組んでいる。
IaaS(Infrastructure as a Service)市場が誕生してから最初の10年間は、パブリッククラウドの運用態勢が整っていることを疑問視する声がIT業界では何度も浮上していた。だがそうした声は、いつの間にか聞かれなくなっていった。
東京に本社を置くソフトウェアセキュリティ会社のトレンドマイクロでクラウド研究部門のバイスプレジデントを務めるマーク・ナンニコハブン氏は次のように語る。「2016年ごろから、そのような疑問や問題を抱えた記憶はない。よく浮かぶ疑問は、既存の環境がライフサイクルのどの辺りに位置していて、どのくらい急いでクラウドに移行する必要があるかということだ」
さまざまな変化がパブリッククラウドのセキュリティに対する懸念緩和に一役買ってきた。だがアーリーアダプターは、主な変化は受け止め方にあると主張する。セキュリティの専門家の間では、あらゆる対象をファイアウォールの内側に配置することが習慣となっていた。ただしこのモデルでは、データセンター内で発生したあらゆる過ちが見えなくなる恐れがあった。そして、ファイアウォールという壁がなくなることで戦略を変えざるを得なくなっている。
責任共有モデルはセキュリティに関する責任をベンダーとユーザーの両方に負わせるものだ。パブリッククラウド業界は過剰に宣伝して大騒ぎするという初期段階を既に超えている。そのため、IT担当者は責任共有モデル環境におけるセキュリティ方針に対して、より現実的かつ客観的な対応をするようになっている。
このような責任がうまくかみ合っていないと感じたら、まずは補償を管理することでそのギャップを埋めるとよいだろう。そう話すのは、TRC Companiesでシニアテクノロジーディレクターを務めるジェイソン・クラディット氏だ。同社は石油ガス業界を対象にエンジニアリングとコンサルティングのサービスを提供し、AWSをプライマリークラウドプロバイダーに採用している。
クラウドプロバイダーは、自社でセキュリティを管理している大半の企業よりも適切にセキュリティを管理できると主張しているが、こうした主張への信頼性も高まっている。Motorola Mobilityで最高情報セキュリティ責任者(CISO)を務めるリチャード・ラッシング氏は次のように指摘する。「クラウドプロバイダーがセキュリティを適切に管理できるのは、優れたツールや優れた人材またはその両方が備わっているからだ。大抵の場合、クラウドプロバイダーの経験の総量は、ユーザーが社内のチームで培った経験やデータインフラプロバイダーから享受できる経験を上回る」
ラッシング氏はそうした経験の一例として冗長性を挙げている。同氏はクラウドプロバイダーのインフラをテストするために、プロバイダーのところに出向き、ある環境を停止するように指示したことがあるという。その目的は、ロードバランサーが切り替わって全てが問題なく動作し続けるかどうかを確認することだった。実際、どんなときでも全てが問題なく動作した。
「自社のデータセンターに出向いて同じことをしたら、全てのネットワーク担当者がどこからともなく集まって来ることになるだろう。クラウドプロバイダーには、自社のデータセンターでは実現不可能な信頼水準がある。だが、だからといって、自社のネットワーク担当者が構成を適切に行っていないわけではない」とラッシング氏は語る。
「複雑さ、切り替え、フェイルオーバーなど、問題を引き起こす恐れのある要素や自社では確認していない要素が単純に多いのが実情だ。一方のクラウドサービスプロバイダーは、そのような水準に達している。そして、こういったことを日常的に行っており、楽しんでやっていると言ってのける。冗長性のような領域では、クラウドプロバイダー水準の安心感がものをいうようになっている」(ラッシング氏)
もう1つ重要なことは、クラウドプロバイダーが提供する透明性のレベルが変わっていることだ。コロケーション施設とは異なり、ユーザーがクラウドプロバイダーのデータセンターを見て回ることはできない。だがデータセンターは専門的な職員を派遣することができる大手監査法人による調査を受けるようになっており、ユーザーは安心できるようになっている。米国のHIPAA(医療保険の相互運用性と説明責任に関する法令)とPCIデータセキュリティ標準(PCI DSS)に関連付けられた大量の認定資格もまた、クラウドプロバイダーが提供しているプラットフォームのセキュリティに関する主張を裏付けるのに大きな役割を果たしている。
米国のネットワークセキュリティプロバイダーProtectWiseは、同社が保有する「Federal Risk and Authorization Management Program」(FedRAMP)認定資格を通して、認定資格があることで自社に与える印象が大きく変わることを実感した。というのも、認定資格では、一般的に社内基準よりも高い基準が設けられているからだ。また、全ての企業がそのようなレベルの調査を必要としているわけではないが、認定資格があればデータセンターの内部を自分たちの目で確認することができないユーザーに一定レベルの知識を提供することができる。
ProtectWiseの共同設立者で最高技術責任者(CTO)を務めるジーン・スティーブン氏は次のように述べる。「セキュリティが可視化され、現実的な評価を把握したことで、『これまで自社でセキュリティにここまで徹底的に対応したことはなかったのではないか』ということをユーザーは考えるようになるだろう。クラウドプロバイダーには、従来の企業よりも広範かつ安全にセキュリティを実践している傾向が見られる」
クラウドプロバイダーは、企業によるデータ保護を支援するためのセキュリティツールと機能も大量に追加している。例えば保存中や転送中のデータの暗号化、Webアプリケーションファイアウォール(WAF)、主要な管理サービスなどがある。
だが最も重要なのは、ログ関連の管理機能およびIDとアクセスの管理機能によって、ユーザーがワークロードのセキュリティをより細かく制御し、そうしたセキュリティに対する深い洞察を得られることだろう。基盤となるインフラの一部を監査できることで、クラウドプロバイダー内部のセキュリティに関する主張が証明される。また、アクセス管理によって、企業がなじみのある方法でルールやポリシーを強制的に適用できる。こうした詳しい洞察を活用することで、ユーザーは支払いを追跡してシャドーITに対処したり、脅威検出を監視および管理したりすることも可能になる。
「企業はこのような機能を必要としている。そのため以前のクラウドは多くのユーザーに大きな恐怖感を与えていたのだろう。もともと、このような可視性はクラウドに備わっていなかった。だが今ではローカルネットワークとほとんど変わらないレベルの可視性をクラウドでも得られるようになっている」(ラッシング氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
市場調査・トレンド
[AvePoint Japan株式会社] SCS評価制度の死角は“SaaSの中” クラウド標準機能では届かない領域とは? -
製品資料
[デジタルサーカス株式会社] 5分で分かる、「オープンソースCMS」比較ガイド -
製品資料
[デジタルサーカス株式会社] 1つのアプリを各国で運用 多言語モバイルアプリを簡単に開発・導入できる方法 -
製品資料
[ニュータニックス・ジャパン合同会社] 複雑化するKubernetes運用、VMとコンテナの二重管理を解消する方法は? -
市場調査・トレンド
[アルプス システム インテグレーション株式会社] 急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
2
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
3
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
-
4
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
5
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
6
金融・通信で情報漏えいが続出 IPAとJPCERT/CCが情シスに求める緊急点検
-
7
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
8
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
9
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
10
現場のスマートフォンが「データの墓場」になる? 情シスが陥るモバイル活用の死角
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
3
「IT史に名を残すシステム障害」8選
-
4
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
5
SCS評価制度時代の「SASE選定」ガイド
-
6
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
7
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
8
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
情報セキュリティ対策早分かりガイド:25の自社診断で弱点と解決策を理解
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー