





















クラウドサービスのトラフィック最適化【第3回】
Microsoft 365(Office 365)の遅延解消に役立つ「ADC」「SD-WAN」の実力とは?
データセンターに一極集中する従来型のネットワークのままでクラウドサービスを利用すると、遅延などのネットワークの問題が発生することがあります。どのような対策が求められるのでしょうか。
前回「Office 365やG Suiteの『遅い』『つながらない』を招くネットワーク4大問題」は、SaaS(Software as a Service)を活用する際に従来型の企業ネットワークで生じる4つの問題を解説しました。第3回となる本稿は、SaaSをはじめとするクラウドサービスのトラフィックを最適化して、クラウドで稼働するアプリケーションの動作が遅くなる問題を解決する方法を紹介します。
併せて読みたいお薦め記事
「Microsoft 365」(旧「Office 365」)導入で検討したいポイント
「ADC」「SD-WAN」をさらに深堀り
従来型の企業ネットワークの構成を大きく変えることなくクラウドサービスのトラフィックを最適化できる方法の一つが、企業の中核データセンターにおけるトラフィックの振り分けです。この方法は、アプリケーション層(OSI参照モデルのレイヤー7)の情報を用いてトラフィック制御ができる「アプリケーションデリバリーコントローラー」(ADC)をフォワードプロキシ(クライアントPCの代理でWebサーバに接続する役割)として利用します。これによりクラウドサービスを利用する際のボトルネックになりがちなプロキシサーバやファイアウォールを迂回(うかい)できるようになり、低遅延のクラウドサービス利用が実現します(図1)。
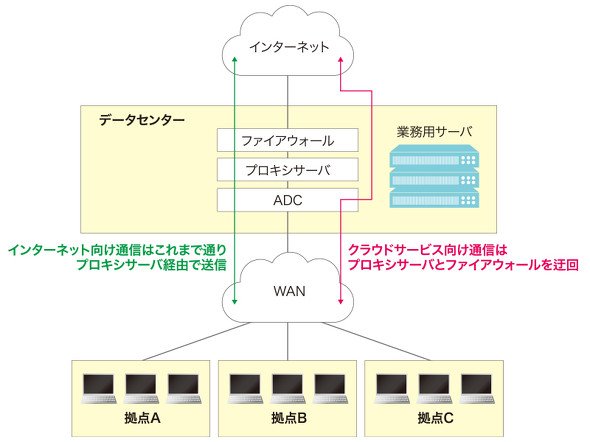 図1 データセンターにおけるトラフィックの振り分け《クリックで拡大》
データセンターにおけるトラフィックの振り分け
データセンター内でトラフィックを振り分ける場合、具体的にはクライアントデバイスのインターネット接続時に発生する全てのトラフィックをADCで受けます。ドメイン名(URLに含まれる、人が理解しやすい文字列)を基に、インターネット回線に直接中継する接続先と、既存のプロキシサーバに中継する接続先を事前にADCに登録しておきます。Microsoftのオフィススイート「Microsoft 365」(旧「Office 365」)であれば、「Office 365 の URL と IP アドレスの範囲」(日本マイクロソフト)を公開しています。こうしたドメイン名と、クライアントデバイスから送られてくるドメイン名を突合し、プロキシサーバを迂回するかどうかを判別します。これによってクラウドサービスの利用で発生する大量のセッション(通信の開始から終わりまでの接続単位)をプロキシサーバやファイアウォールに処理させないようにすることが可能です。セッション処理が滞ることで生じるアプリケーションの動作遅延を阻止します。
ADCは大規模なWebサービスの運用などアクセスが集中する場合のサーバ負荷を分散させるために開発された製品です。そのため企業が利用する一般的なプロキシサーバよりも、多くのセッション数を同時に処理できます。クラウドサービスのトラフィックを扱ってもボトルネックになりにくいのです。
ネットワークの回線容量(帯域幅)を十分確保するために、クラウドサービスに接続するための専用のインターネット回線を増設することもあるでしょう。その場合にもADCを利用し、トラフィックに応じてどの回線を利用するかを判別することが有効です。
トラフィック制御にIPアドレスを用いるのではなく、ドメイン名を用いることもADCの利点です。通常、エンドユーザーがクラウドサービスを利用する場合はドメイン名を入力しますが、ルーターなどの一般的なネットワーク機器はIPアドレスを用いてトラフィックを制御します。クラウドサービスのIPアドレスは頻繁に変更される傾向にあるため、一般的なルーターを利用してトラフィックの振り分けをする場合、IPアドレスが変更されるたびにルーターの設定を変更しなければなりません。
ドメイン名はIPアドレスほど頻繁には変更されないため、ADCを使用すれば設定変更による運用負荷の増大を抑えることができます。ドメイン名が変更になることもありますが、Office 365のようにADC向けにドメイン名の自動更新の方法を提供している場合は、手作業で設定を変更する必要はありません。
ADCによるトラフィックの振り分けは、音声や映像などのデータ伝送に用いられる通信プロトコル「UDP」(User Datagram Protocol)のトラフィックにも利用できます。企業のプロキシサーバやファイアウォールはUDPのトラフィックに制限を掛けている場合があります。Web会議のようにリアルタイム性が必要なアプリケーションを利用する場合は、ADCを使ってプロキシサーバやファイアウォールを迂回させてUDPのトラフィックを専用の回線に振り分ければ、アプリケーションの動作を正常に維持することが可能です。
企業拠点からのローカルブレークアウト
インターネットへの出口があるデータセンターと、ユーザー企業の各拠点を接続するWANが通信のボトルネックになり、クラウドサービスとの通信に遅延が生じることがあります。この対策として、データセンターと拠点を接続するWANを経由するのではなく、クラウドサービスとの通信だけを拠点から直接インターネットに送出する「ローカルブレークアウト」(インターネットブレークアウト)という方法があります(図2)。
ローカルブレークアウトを実現するには、例えばADCやファイアウォール、UTM(Unified Threat Management:統合脅威管理)機器を拠点に配置して、トラフィックを直接インターネットへ振り分ける方法があります。拠点数が多い場合は、ソフトウェアでトラフィックを制御できる「SD-WAN」(ソフトウェア定義WAN)製品を利用することも有効です。
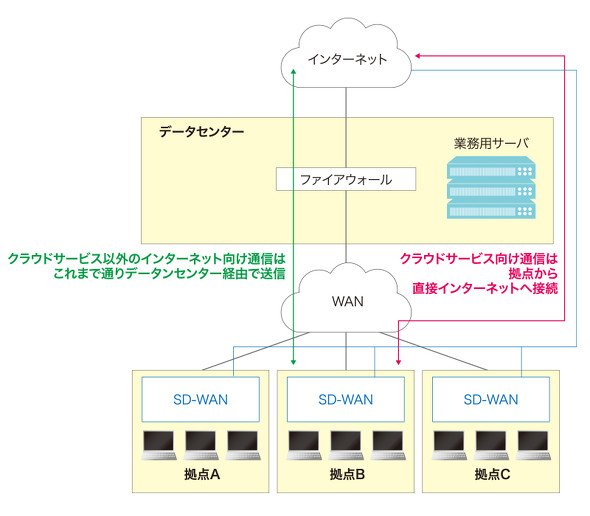 図2 拠点からのローカルブレークアウト《クリックで拡大》
SD-WAN製品は、物理的なネットワークに仮想的なネットワーク層を構築することで、複数のWANをコンソールで一元的に管理できるようにします。「IPsec」などのセキュリティプロトコルを利用してトラフィックを暗号化する製品が一般的です。パケットロスや遅延が発生していないかどうかなど回線の状態を判別し、適切な回線を選択して通信する機能もあります。
主要なSD-WAN製品が備える重要な機能の一つが「DPI」(Deep Packet Inspection)です。適切なネットワーク経路を選択するために、パケットのデータ部分からアプリケーションの種類を識別する役割を持ちます。この機能を利用することでローカルブレークアウトが可能になります。
DPIを使ってローカルブレークアウトを実現する際は、拠点とデータセンターを接続するWANに加えて、インターネットに直接接続するWANを敷設することが一般的です。その上で、例えばOffice 365と通信する場合は拠点から直接インターネットに接続したり、それ以外の通信は拠点間をつなぐ従来のWANや、SD-WANによって確立した拠点間をつなぐ仮想的なWANに振り分けたりします。
ローカルブレークアウトをしないインターネットとの通信は、従来通りデータセンターからインターネットに接続できます。プロキシサーバを使う場合は「プロキシ自動設定ファイル」(PACファイル)など、クライアントデバイスが使用するプロキシサーバを自動的に選択する仕組みが必要になることがあります。SD-WAN製品による機能の違いはありますが、DPIは数千~1万種類のアプリケーションのトラフィックを識別できることが一般的です。
次回はクラウドサービスを利用する際のネットワークの対策について、本稿とは異なる視点からその方法を紹介します。
執筆者紹介
石塚 健太郎(いしづか・けんたろう) A10ネットワークス ソリューションアーキテクト/博士(情報学)
マルチクラウドやクラウドサービスの活用につながる製品の開発・提案を担当。ネットワーク最適化の知見を国内企業に展開している。
Copyright © ITmedia, Inc. All Rights Reserved.


クラウドサービスのトラフィック最適化
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
製品資料
[株式会社BREXA Technology] 「インシデント初動対応」が遅れる3つの構造的要因とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
なぜノートPCの更新が「4年→6年」に? AIインフラ急拡大の余波
-
4
企業が「Microsoft Azure」を選ばざるを得ない理由
-
5
「RAGは終わった」は本当か――ロングコンテキストが変えたこと、変えられないこと
-
6
「オフィス移転・刷新に伴うネットワーク環境の実態」に関するアンケート
-
7
「セキュリティ運用と侵入後の初動防御」に関するアンケート
-
8
“RAG is dead”は本当? AIエージェントが切り拓く「次世代RAG」と検索の未来
-
9
WiMAXとは何か――技術とアプリケーション
-
10
「Windows」の不要なファイルを安全に消して容量を空ける方法
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
9
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
10
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー