





















Web感染型マルウェア対策【第5回】
「Webサイトの火災報知器」でWebサイトの不正改ざんを検知
2009年末に比べ騒がれなくなったWebサイト改ざん被害。沈静化したかと思いきや2010年6月に再度急増しているとセキュアブレインは言う。同社が提唱するWebサイト向け火災報知器とはどのようなものか。
安心は禁物! 突然ピークを見せるWebサイト改ざん現象
GumblarによるWebサイト改ざん被害の拡大から早1年。今や話題に上ることも少なくなり、一見沈静化したかに見える。しかし、Webサイトの改ざん被害は2010年6月に再度急増している。
フィッシング詐欺対策ソリューション「PhishWall」で有名なセキュアブレインは、同社の無償セキュリティサービス「gredでチェック」のデータを基にしたセキュリティリポートを毎月発行している。gredでチェックは、Webサイトが不正サイトかどうかをURLの入力だけでチェックできる無償サービスだ。2010年7月30日発行の「セキュアブレイン gredセキュリティリポートVol.12」によれば、2010年5月末から6月初めにかけて入力された不正サイトの検知数は、Gumblarが話題のピークを迎えた2010年1~2月に比べて1.5倍だったという(図1)。
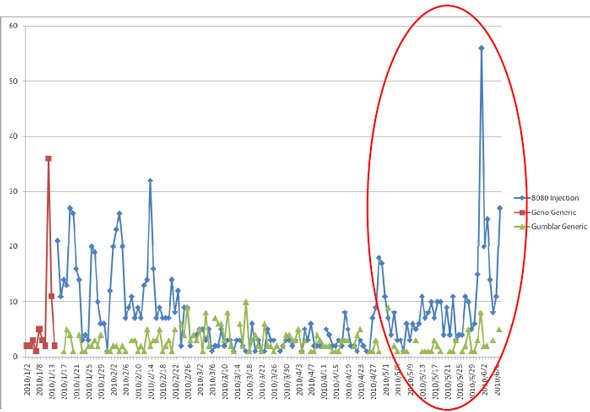 図1 Gumblar由来の改ざんサイト検知数《クリックで拡大》
Gumblarは、ウイルスではない。ウイルスの感染活動やWeb改ざん、そのほか機能を複合的に実行する、いわば手法だ。不正に改ざんされたWebサイトを閲覧すると、OSやアプリケーションの脆弱性を利用して不正プログラムがダウンロードされる(Drive by Download)。そのプログラムは、FTPツールのID、パスワードを盗んでWebサイトを改ざんし、悪意あるスクリプトを埋め込んで次なる標的を狙う。
Drive by Downloadは以前から存在する手法で、これまではOSやオフィスアプリケーションの脆弱性が狙われてきた。しかし、今回は誰もがPCにインストールしていながら更新を怠る傾向にあるAdobe Readerなどのツールに目を付けられた(図2)。
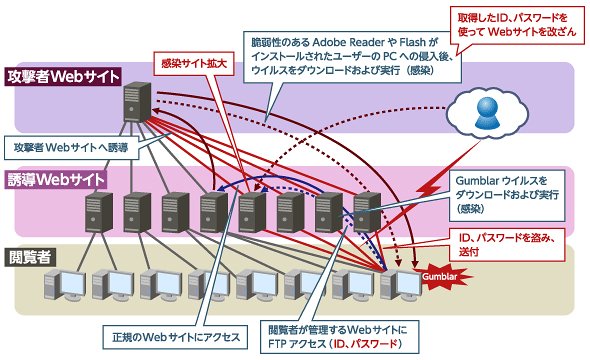 図2 Gumblarの感染の流れ
もっとも、Adobeによる自動アップデート対応やユーザーの認知拡大により、最近は沈静化していた。では、なぜ6月に再度のピークを迎えたのか。同社プロダクトマネージャの藤盛秀憲氏は、理由の1つとして、インシデントレスポンスの流れが企業内でうまく回っていない点を挙げた(写真)。
 セキュアブレイン プロダクトマネージャの藤盛秀憲氏
「複合型攻撃には、複合型防御で対処する。しかし、一番重要なのはインシデント後の対応にある」と、藤盛氏は指摘した。実際、次々と亜種が生み出されるWeb感染型マルウェアは、ゼロデイ攻撃によって防御ラインを簡単に突破してくる。防御ソリューションに頼り切った体制では、対応が後手に回ってしまう。改ざんされたWebサイトの修正に掛かる工数およびコスト、社会的信用の失墜、顧客への補償など、感染の代償は甚大だ。そのためにも、異常時には管理者に素早く通知し、迅速な対応を促す仕組みが必要になる。
そこで同社が提案するのが、「Webサイトのための火災報知器」(藤盛氏)だ。
防御は、例えば火事が起こらないよう、寝る前に火の元を確認したり、たばこの始末をしたり、ライターを子どもの手の届かない場所へ置いたりする対策だ。これに加えて、実際に火事が発生したとき、すぐに消火活動ができるよう、素早く家人や消防車に通報する。それが、火災報知器の役割だ。
Webサイトの火災報知器「gredセキュリティサービス」
SaaS型サービス「gredセキュリティサービス」は、まさにWebサイト向けの火災報知器に当たる。自社のWebサイトのURLを登録してチェック回数を選択するだけで(1日4回、8回、24回から選択)、後はクローラが勝手に全階層の変更状況をチェック、問題があれば管理者にアラートを送信する。改ざんの疑いがあるページはメンテナンスページへと自動で切り替わり(オプション)、管理者が対応後、gredセキュリティサービスで、再度チェックしたときに問題がなければ正常なページを表示する(図3)。
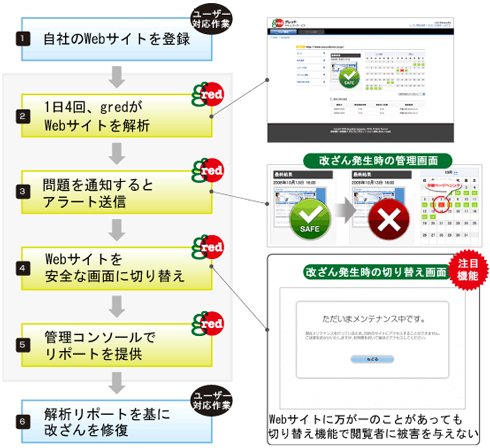 図3 gredセキュリティサービスの流れ
従来のWebサイトチェックは、事前に取得したスナップショットと比較して改ざんの有無を検出していた。しかし、最近のWebサイトは常時動的に変更されるので、スナップショットを取得するタイミングが難しい。
gredセキュリティサービスは、HTMLの内容自体を解釈して判断する。例えば、クロスドメイン検知機能ではWebサイト内に別のWebサイトへリダイレクトするスクリプトがあると、これらをリストにして管理者に通知する。あらかじめ管理者が正規の内容であると登録しておけば、無視される。登録されておらず、念のための確認を促すべきと判断された場合は、黄色い“!マーク”とともにリストを通知。明らかに不正サイトと判断される場合は、赤い“×マーク”でリスト化・通知しながら、自動で閲覧を禁止する。「通常のURLだけでなく、難読化されたURLについても確認するので、見落としがない」(藤盛氏)
さらに、gred証明書のアイコンをWebサイトに表示することで、Webサイトの安全性を訪問者側に知らせることが可能だ。
管理者にURLの確認を促すことには、2つのメリットがある。1つは、正規のWebサイトをむやみにドメインブロックしない点だ。最近は、リダイレクト先にある不正Webサイトは攻撃者側の用意したものではなく、一般企業の正規のWebサイトであることが多い。正規のWebサイトであるために、簡単にブロックするわけにはいかない。管理者がきちんと確認すれば、無用なブロックを防ぐことができる。
もう1つのメリットは、Webサイトの定期的な監視を管理者に促す点だ。Gumblarでは、二度も三度も改ざん被害に遭うWebサイトが続出している。セキュリティ機能を入れて終わりと考える企業が多いからかもしれない。「人間の目視による判断を定期的に取り込む」(藤盛氏)ことで、こうした再発は防止できる。gredセキュリティサービスでは、必要な個所だけをサービス側で的確に抽出することで、スムーズな監視・制御の流れを作り出している。
現在、同サービスは1000社以上のユーザーを持つとともに、ファストサーバやNECビッグローブ(BIGLOBE)、ニフティ、NTTPCコミュニケーションズなどを含むサービスプロバイダーのサービスメニューに組み込まれている。
エンドユーザーに負担をかけないセキュリティツール
同社では、エンドユーザー向けにもさまざまなソリューションを用意している。「gredAVアクセラレータ」「Internet SagiWall」、そして「gredでチェック」だ。
gredAVアクセラレータは、無料のクラウド型ウイルス対策サービスだ。エージェントをインストールすれば、後はクラウド上の検出エンジンがウイルス検出および排除を実行してくれる。
定義ファイルをローカルに落とすことなく、かつエンジンもクラウド上にあるので、PCのパフォーマンスに影響を与えることなく対策できる。ユーザーに定義ファイル更新の負担もない。しかも、1人の登録者が検出した新ウイルス情報は全登録者で共有される。この「免疫情報コミュニティ」機能は、「全員を全員で守ることによって、セキュリティ強度を高めることができる」と藤盛氏は言う。現在46万人以上のユーザーが登録する同サービスは、登録者全員が有機的につながることで、より強固な防御網を築いている。
なお、新ウイルスが何らかのファイル内に埋め込まれていた場合、同サービスではウイルス検出に必要なメタデータだけを抽出してクラウド側に送信する。ファイルに含まれる個人情報などは送信されない。
2つ目のInternet SagiWallは、Webサイトの振る舞いやコンテンツ、リンク先などをヒューリスティックに解析することで、ワンクリック詐欺サイトや偽ソフト配布サイト、フィッシングサイトなどの閲覧をブロックする。バージョン2.0ではgred AVアクセラレータがバンドルされている。
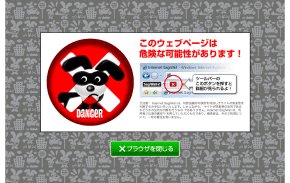 ブロックされた場合に表示される警告画面
gredでチェックは前述した通り、無償のWebサイトチェックサービスだ。2008年11月のサービス開始で、既に2000万以上のWebサイトがチェックされ、ワンクリック詐欺やフィッシングサイト、マルウェアが検出されている。
このほか、Twitter上でURLの安全性を判定するサービス「gredでチェック on Twitter」のβ版も公開している。同社のTwitterアカウント「@gred_bot」にURLを送信すると、リンク先のサイトを解析し、遊び心満点のコメントとともに結果を知らせてくれる。
自社製品以外にも、セキュアブレインでは他社と連携したWeb感染型マルウェア対策にも積極的に取り組んでいる。同社は2010年7月、セキュアスカイ・テクノロジーのWebアプリケーションファイアウォール(WAF)サービス「Scutum(スキュータム)」にセキュアブレインのWeb感染型マルウェア対策情報を提供する取り組みを発表(同社プレスリリース)した。
「セキュリティベンダーにはそれぞれ得意分野がある。自前ですべてやることも重要だが、協力し合うことでユーザーのセキュリティレベルが上がるのであれば、それが一番だ」(藤盛氏)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込みデバイスへのAI実装で開発速度と品質を両立する方法 -
製品レビュー
[株式会社セールスフォース・ジャパン] 実画面を見れば納得 営業・設計・開発を「AI×CRM」でつなぐとこうなる -
比較資料
[アイティメディア広告企画] ERP導入ガイド:「OBIC7」「SMILE V 2nd Edition」「Oracle NetSuite」を比較 -
市場調査・トレンド
[アイティメディア株式会社] AI Overviews時代のB2Bマーケ! 成長企業が選ぶ戦略とは? -
市場調査・トレンド
[アイティメディア株式会社] なぜあの施策は失敗したのか? B2Bマーケ施策を成功させる3つの鉄則
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
「GitLab」に最高深刻度の脆弱性 2014年以降の全版に影響を及ぼす恐れ
-
4
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
5
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
6
「セキュリティ運用と侵入後の初動防御」に関するアンケート
-
7
「パスワード使い回し8割」の衝撃 なぜ“パスキー移行”が必要か
-
8
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
9
IT製品の導入に関するアンケート「セキュリティ」編
-
10
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
「IT史に名を残すシステム障害」8選
-
3
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
4
SCS評価制度時代の「SASE選定」ガイド
-
5
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
6
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
7
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
8
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
9
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
10
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー