





















PC管理サービス紹介:日本マイクロソフト
持ち出しPC管理に最適なSaaS「Windows Intune」
負荷を抑えつつPCのセキュリティ対策を進めたい。持ち出しPCの管理も効率化したい。そうした企業に向けて日本マイクロソフトが提供するのが、PC管理SaaSの「Windows Intune」だ。
従業員が業務で日々利用するクライアントPC。顧客情報や財務情報といった重要なデータを扱うケースも少なくないクライアントPCに対しては、情報漏えい防止などのセキュリティ対策は必須だ。ITベンダーはクライアントPCの管理を効率化すべく、セキュリティパッチの配布やインベントリ情報の収集機能を備えた「PC管理製品」を市場に投入している。2005年に個人情報保護法が全面施行されたことなどを受け、大企業を中心にPC管理製品の導入が広まった。
クライアントPCの管理が必要なのは大企業だけでなく、中堅・中小企業でも同様だ。だが中堅・中小企業の場合、専任の管理担当者がいないなどの理由でPC管理製品の導入に二の足を踏む企業も少なくない。国内市場にあるPC管理製品はサーバの自社構築が必要なオンプレミスが一般的で、サーバの運用管理にも相応の負荷が発生する。
システムの運用負荷を抑えつつ、効率的にPCを管理したい――。こうしたニーズに応えるべく、PC管理製品の機能をSaaS(Software as a Service)で提供する動きが広がりつつある。その1つが、日本マイクロソフトが2011年4月から提供している「Windows Intune」だ。
2011年10月18日にバージョンアップしたWindows Intuneについて、同社Windows 本部 Windows コマーシャル グループ プロダクト マネージャーの小黒信介氏に話を聞いた。
端末の場所を問わず管理可能
Windows Intuneは、PCへのソフトウェアパッチの配布機能を中心としたPC管理サービスだ。オンプレミス形式の更新管理ツール「Microsoft Windows Server Update Services(WSUS)」が備えるPC向けのパッチ配布機能をSaaSとして利用できる。ただし、管理対象のPCには専用のクライアントソフトを導入する必要がある。
パッチ配布機能に加え、セキュリティ対策や管理を効率化する機能を盛り込んでいる。Windows Intuneのクライアントソフトは、企業向けマルウェア対策ソフトウェアである「Forefront Client Security」の機能を含んでいる(画面1)。加えて、社内ポリシーに違反するアプリケーションを導入しているPCを特定する機能や死活監視機能といった機能も備えている。
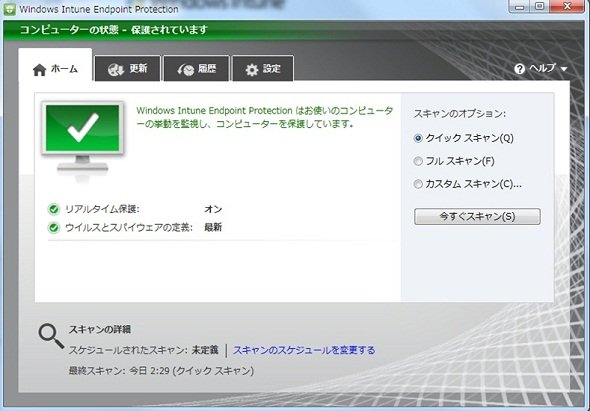 画面1:Windows Intuneのマルウェア対策機能。企業向けマルウェア対策ソフトウェアである「Forefront Client Security」の機能を備えている《クリックで拡大します》
SaaSで提供するため、Windows Intune自身のバージョンアップ時は世界中のWindows Intuneユーザーが一斉に新バージョンに移行することになる(ユーザーには移行の2週間前までに通知)。クライアントソフトの更新はWindows Intuneの更新管理機能を利用して自動で実施するため、「バージョンアップに伴う管理者やエンドユーザーの負担はほぼない」。
同社はWindows Intuneに加え、オンプレミスのIT資産管理製品である「Microsoft System Center Configuration Manager(SCCM)」を提供している。SCCMがクライアントPCに加えてサーバの管理を可能にしているのに対して、Windows Intuneの管理対象はクライアントPCのみ。そうした点で、Windows IntuneはSCCMの機能限定版という印象を受ける。
だがWindows Intuneは、Active Directoryの有無に関係なく動作する点がSCCMと異なる。LANの外部など、Active Directoryの管理対象外となる環境にクライアントPCを持ち出す機会が多い企業に適するといえる。
持ち出しPCのセキュリティ対策関連記事
機能強化で「守り」から「攻め」のPC管理を実現
2011年10月18日のバージョンアップでWindows Intuneは何が変わったのか。小黒氏によると、「パッチで脆弱性をふさぐといった『守り』のPC管理だけでなく、『攻め』のPC管理を実現するための機能拡張を施した」という。
攻めのPC管理の1つが、マルウェア対策機能の実装である。新たに遠隔操作でのマルウェアスキャンや定義ファイルの更新を可能にした。前バージョンでは、こうした操作はPC利用者が個別に実行する必要があった。今回の機能強化により、「エンドユーザーが脆弱性に対処するのを待つのではなく、管理者主導での対処が可能になる」。
もう1つの強化点は、ソフトウェア配布機能の追加だ(画面2)。従来はパッチの配布機能のみを備えていたが、これをソフトウェアにまで広げた。EXEやMSI、MSPといった拡張子のソフトウェアを配布できる。同社製のソフトウェアに加え、他社製ソフトウェアも配布可能。ソフトウェアのバイナリは、マイクロソフトが提供するPaaS(Platform as a Service)である「Windows Azure Platform」のストレージサービスに保存する。サービス利用企業には、1管理者アカウント当たり20Gバイトのストレージ領域が提供される。
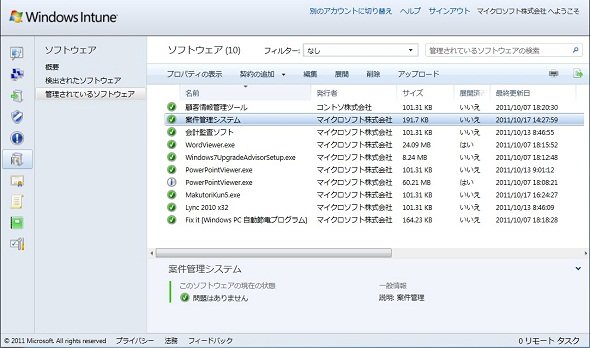 画面2:新バージョンで新たに加わったソフトウェア配布機能の管理画面《クリックで拡大します》
オンプレミスと組み合わせた導入事例も
国内でも中堅・中小企業を中心に、Windows Intuneの導入企業が現れている。管理台数は1社当たり200~300台といった規模が中心であり、この傾向は海外でも変わらないという。一方でWindows Intuneは1社当たり最大で2万台を管理可能にしており、中堅・中小企業に限らず大企業でも利用は可能だ。マイクロソフトも大企業の利用を増やすべく、今回の新バージョンで複数の管理者がいる場合に管理権限を制限する機能など、大規模導入を意識した機能を追加した(画面3)。
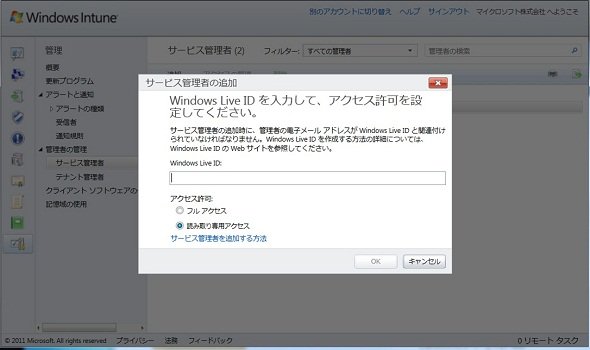 画面3:管理者が複数いる場合、設定項目の変更が可能な「フル アクセス」と閲覧のみ可能な「読み取り専用アクセス」の2段階で権限を付与できる《クリックで拡大します》
大企業だからSCCM、中堅・中小企業だからWindows Intuneといった判断基準ではなく、「Active Directoryの管理から漏れる端末がどれだけあるかで、SCCMとWindows Intuneとを使い分けてほしい」と小黒氏は訴える。「Active Directoryの管理下から漏れる端末が300~500台程度あれば、Active Directoryに依存せずに管理が可能なWindows Intuneの導入を検討する意味がある」
三菱ガス化学は、SCCMとWindows Intuneを組み合わせて導入する企業の1つだ。同社新潟工場において、Windows IntuneとオンプレミスのSCCMを併せて導入しているという。通常はSCCMでPCを管理するが、従業員が出張などでPCを持ち出した場合など、Active DirectoryおよびSCCMの管理下から外れた端末を管理するためにWindows Intuneを利用している。国内企業では、三菱ガス化学に加えて毎日放送、ユナイテッドアローズといった企業がWindows Intuneを導入済みだ。
機能を理解してメリットを生かす
Windows Intuneの導入に当たっては、Windows Intuneの機能がクライアントPCの利用実態や管理方針に合うかを確認しておくことが重要だ。まずWindows Intuneは前述の通りサーバの管理は対象外。サーバを含めて統合管理したい場合は、SCCMなどサーバ管理機能を持つ他製品の導入が必要になる。
クライアントPCのセキュリティ設定をグループ単位で指定できる「グループポリシー」といったActive Directoryのポリシーは、Windows Intuneでは利用できないことにも注意が必要だ。「Active DirectoryのポリシーをWindows Intuneでも利用したいという声は根強いが、Active Directoryに依存しないで利用できるというメリットを優先した」
利用料金は前バージョンから据え置き、PC1台当たり月額1230円(税込み)。初期導入費用は不要だ。オンプレミス形式のPC管理製品の価格はPC1台当たり数千円台が主流であることを考えると、製品価格だけで比較するとそれほど安価とはいえない。だが管理サーバの管理や運用の負荷を軽減できることを考えれば、SaaSのWindows Intuneは有力な選択肢となるだろう。SaaSのIT資産管理サービスとしては他にNECフィールディングの「iQQsam」やクオリティソフトの「ISM CloudOne」、ソリトンシステムズの「eCare-OnDemand」などがある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
8
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
9
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
-
10
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー