





















「標的型攻撃対策」の現実解【第1回】
“年金機構事件”は対岸の火事ではない 「標的型攻撃対策」を再考する(1/2 ページ)
大規模な情報流出を招いた日本年金機構の標的型攻撃。その被害は決して対岸の火事ではない。事件を機に、標的型攻撃の脅威や対策をあらためて考えていく。
 日本年金機構の公式サイト。大量の個人情報流出事件は、世間を震撼させた
2015年6月に発覚した日本年金機構の個人情報の大量流出事件は、約125万件、約101万人分という流出規模もさることながら、年金情報にも大きく関わる社会保障・税番号(マイナンバー)制度の導入直前ということもあり、大きな注目を集めた。それに伴って「標的型攻撃」という言葉もあらためて広く知られるようになった。
標的型攻撃とは、ある特定企業や組織、業種に対して実行されるサイバー攻撃のことであり、最近出てきた新しい攻撃手法というわけではない。ただし、近年では使用される手口が巧妙になり、日本の組織を狙った事例も増えている。
年金機構を狙った攻撃の実態
日本年金機構のケースでは、ダウンロードを実行する役割を担うマルウェアである「ドロッパー」が医療費通知に偽装されて添付されていたといわれている。送付された攻撃メールの件名や本文中にも特に怪しいところがなく、関係者であれば誰でも開いてしまうのではないかと思われるものだったという。
以前の攻撃メールであれば、フォントに日本語以外のものが使用されていたり、そもそも日本語自体が不自然であったりしたため容易に気付くことができた。しかし最近では、件名も本文も実際の業務でやりとりされているメールと変わらない内容であることも多い。そのため、セキュリティ製品が攻撃メールだと認識せず、マルウェアに感染した後も駆除しにくくなっている。
また、今回の攻撃では「Emdivi」(「Backdoor.Emdivi」などとも)という、リモートアクセス型トロイの木馬(RAT: Remote Administration Tool)に分類されるマルウェアが使用されたのではないかといわれている。RATとは名前が示す通り、管理者権限を乗っ取り、コンピュータの遠隔操作を可能にするマルウェアを指す。
今回の日本年金機構のケースでは、次のような流れで攻撃が進んだと考えられている。前述したドロッパー(偽装ファイル)は、標的組織に送り込まれて実行された後、おとりのWordファイルとマルウェアをダウンロードする。おとりのWordファイルを開くのと同時に、秘密裏にマルウェアをインストールし、攻撃用サーバであるコマンド&コントロールサーバ(C&Cサーバ)と通信するためのバックチャネル(通信経路)を構築し、コンピュータを攻撃者の制御下に置いてしまう。
この状態になると、攻撃者はさまざまなツールを容易にダウンロードやインストールできるようになる。そして情報収集に必要なアクセス権の取得やサーバ/ストレージへのアクセスを試みることも可能となる。最終的には、集めた情報をC&Cサーバやファイル転送系のプロトコルなどを用いて、外部サーバへ転送することで情報流出となるのである。
日本年金機構のケースでは、最初のトリガーとなるドロッパーがメールの添付ファイル経由で感染したとみられる。Emdiviによる攻撃ではその他にも、メール本文内のリンクや改ざんされたWebサイトのリンクを使って、「エクスプロイト」という脆弱性を突くプログラムコードが実行されることで感染する場合もある。エクスプロイトは、「Microsoft Office」ファイルやPDFファイル、Javaアプレット(Webブラウザで動作するJavaプログラム)などに仕込まれていることが多い。
Emdiviの特徴
Emdiviの特徴として挙げられるのが、バックチャネルの通信先であるC&Cサーバのほとんどが日本国内に設置されていることだ。一見して業務と関係のなさそうな国に設置されているサーバとの通信が増えれば、ファイアウォールの通信ログなどで怪しい通信が存在していることが比較的容易に検知できる。Emdiviでは、通信先が日本国内のサーバだということが通常業務の通信との判別を難しくしており、検知を遅らせる1つの要因となっている。
このことからも、Emdiviを使った攻撃は日本の組織をターゲットとした標的型攻撃であることが分かる。パロアルトネットワークスの調査では、日本を狙ったサイバー攻撃は、メール経由の攻撃が占める割合が他国と比べてはるかに多いことが分かっている(図)。日本は標的型攻撃に対する認識が低く、メール経由のサイバー攻撃が成功しやすい国として攻撃者に認識されている可能性がある。
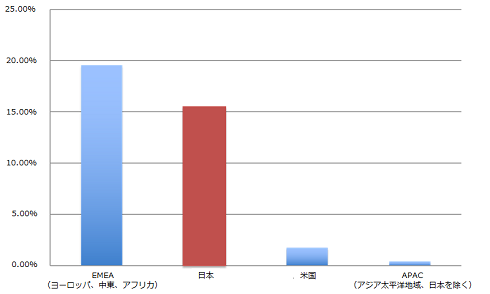 図1 各地域のサイバー攻撃に占めるメール(POP)でのサイバー攻撃の割合(パロアルトネットワークス2014年調査)《クリックで拡大》
標的型攻撃への認識が進まない理由として、日本の組織は米国と比べ、実際に被害にあっても公表しないことが多いことが挙げられる。結果として攻撃手法が広まらず、同じ手口がいつまでも通用することから、攻撃者から格好の餌食だと認識されてしまっている可能性がある。
Copyright © ITmedia, Inc. All Rights Reserved.


「標的型攻撃対策」の現実解
日本年金機構の大規模情報漏えい事件をはじめ、国内組織を狙った「標的型攻撃」が相次いで明るみに出ている。標的型攻撃の実態はどうなっているのか。組織が取るべき対策とは何か。徹底解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社ラクス] どうすれば「変革を楽しむ組織」になれるのか? 事例に学ぶ、未来への一歩 -
製品レビュー
[デル・テクノロジーズ株式会社] 変化するサイバー脅威に備える、これからのストレージの選び方 -
事例
[サイボウズ株式会社] 受注約1.5倍と年間2万3000時間超の業務時間を削減、日機装に学ぶDX実践術 -
製品レビュー
[サイボウズ株式会社] 人材不足にどう挑む? ものづくり太郎が語る、製造現場でのAI活用成功の鍵 -
市場調査・トレンド
[グーグル・クラウド・ジャパン合同会社] 金融機関はAIエージェント導入でどう変わる? 7つの変化から19の事例まで解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
2
RAGで「データをAIに送る」運用が限界を迎えている理由
-
3
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
4
いまIBM iエンジニアが直面する「5つの技術的課題」とその解決策
-
5
SAPの負荷増に苦しむZeissが「リアルタイム分析」「安定運用」を両立させた道
-
6
セキュリティ担当者“試練の1週間” 「PHP」脆弱性と認証局の失態が同時発生
-
7
IT製品の導入に関するアンケート「サーバ&ストレージ」編
-
8
「Copilot」がIT予算を食いつぶす? 高額請求を招く課金体系と節約術
-
9
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
-
10
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
7
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
8
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー