





















NEWS
情報漏えい事故を起こす企業の特徴は? ベライゾン報告
ベライゾンは2010年に確認した情報漏えい事故に関する報告書を発表。被害を受けた企業の特徴や犯罪者の攻撃手法などを公開した。
ベライゾン・ビジネス(以下、ベライゾン)は4月20日、2010年に確認した情報漏えい事故についてまとめた「2011年度データ漏えい/侵害調査報告書」を発表した。ベライゾンは全世界6カ所にセキュリティ管理センターを設置し、情報漏えい対策やPCI DSS策定の評価・監査などを行う企業。日本でも複数社の各種セキュリティコンサルティングを手掛けている。同報告書はベライゾンと米国シークレットサービス(United States Secret Service)が調査したインシデント報告を基に作成した。
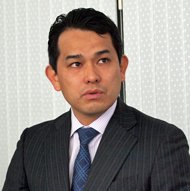 ベライゾン シニアコンサルタント フォレンジック調査対応部 鵜沢裕一氏
報告書によると、2010年に全世界で確認した情報漏えい事故の件数は約760件。同事故により流出したデータ数は約400万だった。ベライゾン シニアコンサルタント フォレンジック調査対応部の鵜沢裕一氏はこの結果について「発生件数は報告書の取り扱いを開始した2008年以降で過去最多だったが、流出したデータ数は2009年の1億4400万と比較して大幅に減少した」とコメント。米国の悪質犯罪グループのリーダー格が逮捕されたことや、企業側での対策が進んでいる点が起因としている。
一方、サイバー攻撃などで漏えいするデータ内容にも変化が見られた。以前は流出しても直接的な被害にはつながらない情報も多く含まれていたが、2010年は機密情報を含むフォルダなどを中心に狙われる傾向があり、少量でも被害は大きかったという。その他2010年の特徴として鵜沢氏は、攻撃手法としてハッキングやマルウェアを用いたサイバー攻撃に加え、ATMやガソリンスタンドでの決済時にクレジットカード番号を盗む物理的な攻撃が見られた(全体の29%を占める)点を挙げた。
攻撃を受けないためには、基本的なセキュリティ対策が大切であると鵜沢氏は指摘する。興味深い結果として、今回被害を受けた企業のPCI DSS準拠率が11%だったという数値がある。PCI DSSはクレジットカード情報の取り扱いに関する情報セキュリティ基準だが、一般企業向けにもセキュリティ対策を考案・実施するうえで十分有効に働く。
以下、PCI SSCで義務付けている12の要件である。
| 目的 | セキュリティ要件 |
|---|---|
| 安全なネットワークの構築・維持 | 要件1:カード会員データを保護するためにファイアウォールを導入し、最適な設定を維持すること 要件2:システムパスワードとほかのセキュリティパラメータにベンダー提供のデフォルトを使用しないこと |
| カード会員データの保護 | 要件3:保存されたカード会員データを安全に保護すること 要件4:公衆ネットワーク上でカード会員データを送信する場合、暗号化すること |
| 脆弱性を管理するプログラムの整備 | 要件5:アンチウイルスソフトウェアを利用し、定期的に更新すること 要件6:安全性の高いシステムとアプリケーションを開発し、保守すること |
| 強固なアクセス制御手法の導入 | 要件7:カード会員データへのアクセスを業務上の必要範囲内に制限すること 要件8:コンピュータにアクセスする利用者ごとに個別のIDを割り当てること 要件9:カード会員データへの物理的アクセスを制限すること |
| 定期的なネットワークの監視およびテスト | 要件10:ネットワーク資源およびカード会員データに対するすべてのアクセスを追跡し、監視すること 要件11:セキュリティシステムおよび管理手順を定期的にテストすること |
| 情報セキュリティポリシーの整備 | 要件12:情報セキュリティに関するポリシーを整備すること |
今回被害が発覚した企業の70%がデフォルトのID/パスワードで運用しているなど、基本的な対策が取られていなかった(PCI DSSでは要件2に該当)。また、ベライゾンの顧客の中にもウイルス対策製品を最新版にアップデートしていないなど、特に中堅・中小企業にそうした運用の不備が見られるという。鵜沢氏はそうした基本事項の見直しを行うとともに、「そもそもユーザーの個人情報やクレジットカード情報を保管しておく必要があるのか、“あると便利”程度のものは安全な場所に保管する、またはビジネス上必要でないのなら削除するなどの対策を徹底すべきである」と訴えた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[富士フイルムビジネスイノベーション株式会社] データ入力業務のDXを実現 工数削減や業務品質向上に効くアプローチとは? -
製品資料
[日本ヒューレット・パッカード合同会社] AI活用で競争力を高める「最適にデザインされたAI基盤」の在り方とは? -
製品資料
[日本ヒューレット・パッカード合同会社] 「人がAIを使う時代」の次は―― “AI Ready”なIT環境が切り開く新たなAI時代 -
製品レビュー
[MNTSQ株式会社] 法務部門のための「AI導入」ロードマップ -
技術文書・技術解説
[SAPジャパン株式会社] 人手だけでは守り切れない、AI時代のERPを守る「仕組み」とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365統一で「SharePoint」が1日2TB増 富士フイルムはどう管理した?
-
2
「企業内サーバ環境の利用実態」に関するアンケート
-
3
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
4
なぜ「PHP2Shell」はパッチを当てても終わらないのか?
-
5
迫る“データセンターの危機” 「液冷」への移行は避けられないのか?
-
6
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
7
負の遺産ではない! 今こそメインフレームを再評価すべし
-
8
「最新のセキュリティ脅威とオープンソースの対策状況」に関するアンケート
-
9
メインフレームが“オワコン”ではなく「若手にとって魅力的」なのはなぜか?
-
10
「身代金か業務停止か」だけじゃない ランサムウェア感染時に検討すべき対応7選
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
本当に使える「会議翻訳ツール」を見極める4つの選定基準
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
7
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
8
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
9
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー