





















過半数は戦略を持たずとの米調査
実は危うい金融機関のクラウドセキュリティ、その原因は?(1/2 ページ)
金融機関にとってクラウドセキュリティ戦略は重要である。だが金融業界の多くの企業は、クラウドセキュリティ戦略に対して消極的だ。本稿では、セキュリティの専門家がその理由を解説する。
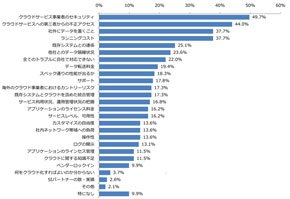 IaaSを利用する上での懸念・課題(参照:TechTargetジャパン2014年の読者調査)《クリックで拡大》
米Cloud Security Alliance(CSA)が最近発表したリポートによると、クラウドへの移行を継続的に進めているにもかかわらず、過半数の金融機関には堅実もしくは十分に練られたクラウドセキュリティ戦略がないという。金融機関がクラウドセキュリティ戦略を持っていることは極めて重要だ。この現状は金融業界でセキュリティに対して強力なアプローチがよくとられていることと相反するように見える。金融機関が尻込みしている理由は何だろうか。金融機関にはクラウドセキュリティに関して具体的にどのような要件があるのだろうか。また、そうした要件にはどう対処できるのだろうか。金融機関がクラウドセキュリティ戦略に含めるべき重要なポイントは何か。そして、クラウドサービスの利用に関して、金融機関は他の企業とどう異なるのだろうか。本稿では、それを考察したい。
金融機関にとっての懸念事項
クラウドコンピューティングを利用するに当たって金融機関が最も懸念しているのはデータ保護だ。とりわけパブリッククラウドの利用についてはデータ保護に不安がある。CSAの調査で多数の企業が明らかにしたのは、クラウドセキュリティ戦略にまだ肉付けをしている段階だということだ。その一因として機密データに関するセキュリティの懸念が挙げられる。また、社内のITサービスおよびアプリケーションと外部のサービスモデル全般との調整が複雑であることも原因の1つになっている。プライベートクラウドのみを使用するモデルの採用計画を立てていることを表明した回答企業はわずか18%だ。そのうち86%は、主にセキュリティとコンプライアンスに対する懸念のため、こうしたモデルの採用を計画しているという。他の大きな懸念事項には、プライバシー、データの保持と破壊、データレジデンシーなどがある。データレジデンシーは、欧州で事業を展開している企業に特有の問題だ。
クラウドに対するニーズ、要望、願望
金融機関は多数の規制とコンプライアンス指令を順守している。そのため、機密システム、機密アプリケーション、機密データをパブリッククラウドプロバイダーの環境に配置することについて慎重になるのは当然のことだ。このようなパブリッククラウドプロバイダー環境ではセキュリティと監査に関する厳しい要件が満たされていない。実際、クラウドプロバイダーにどのような機能を希望するかを金融機関に聞いたところ、圧倒的多数の企業(80%)が「クラウドプロバイダーは透明性と監査に対する管理を改善する必要がある」と主張した。この意見には金融業界全体が賛同している。クラウドプロバイダーによる管理機能とその維持方法を見極めることは多数の金融機関にとって依然として重大な課題だ。金融機関が改善を望んでいることは他にもある。データ暗号化の管理、相関関係管理ツールおよびログ管理ツールと統合可能なリアルタイムイベントログ、さらにはリモート監査、フォレンジクス、eディスカバリー(電子的証拠開示)などのツールや機能だ。
大多数の金融機関が利用しているサービスには次のようなものがある。クラウドのアプリケーション開発環境とテスト環境、CRMアプリケーション、メール、コンテンツの管理プラットフォームなどだ。それ以外にもクラウドストレージ、人事アプリケーション、データの分析ツールやマーケティングツールなども利用している。これらの環境の多くはSaaSで、セキュリティ管理の大部分はクラウドサービスプロバイダーがプロビジョニングして管理している。
そのため金融機関は管理の改善だけでなく、こうした管理状態に対する可視性の向上も継続的に強く求めている。そのうち35%は物理データセンターに対する監査も求めている。このように管理と監査に重きを置くのはデータセキュリティのためだ。金融機関が特に懸念しているのは、クラウド環境でのデータの機密性、データ漏えい、データ漏えいの通知、データに対する管理/管理権の喪失がある。
ビジネスがクラウドに移行している現状を考えると、金融機関のセキュリティチームには社内のリソースをクラウドに移行するように圧力が掛かる可能性がある。それもクラウドサービスプロバイダーから適切なセキュリティ管理がネイティブに提供される前にだ。可能であれば、金融機関は根気強くセキュリティと監査の管理と機能の改善を求めるべきだ。コンプライアンス要件が満たされることが保証されていない場合は特にそうするのが良いだろう。そのような改善がなされなければ、サードパーティーのセキュリティサービスおよびクラウドと互換性のあるベンダー製品を活用してギャップを埋めることが前進する唯一の方法かもしれない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[ネットアップ合同会社] 金融庁ガイドラインから読み解く、「次世代データレジリエンス」の在り方 -
製品資料
[ネットアップ合同会社] 製造DXでデータ活用ニーズが拡大 分散データ活用とAI活用をどう実践する? -
製品レビュー
[ネットアップ合同会社] AIで使いたいデータが内外に点在、研究におけるAI活用を阻む“真の課題”とは -
製品資料
[株式会社kickflow] 稟議・承認作業の「脱オンプレ・脱Excel・ペーパーレス化」を一気に進める方法 -
製品レビュー
[株式会社kickflow] ワークフローシステムのクラウド化 “みんなが不幸になる”事態を避けるには?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「年1回の外部診断」が限界に 大手小売が脆弱性管理を内製化・一元化した方法
-
2
なぜ人はいるのにDXが進まない? ライオンも直面した“老害”レガシーシステム
-
3
そのアプリ危険かも? “野良アプリ”から「Android」「iOS」を守る防御策
-
4
いまIBM iエンジニアが直面する「5つの技術的課題」とその解決策
-
5
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
6
IT製品の導入に関するアンケート「PC&デバイス」編
-
7
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
8
シャトレーゼを悩ませる偽メール 混乱なしでBIMI導入とDMARC強化を実現した方法
-
9
「Windows派」「Linux派」を分ける決定的な違い
-
10
「Windows 10」を使い続ける“Windows 11未移行ユーザー”に残された最終手段
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー