





















調査結果を基に3つの対策ポイントを整理
未知のセキュリティ攻撃に白黒付ける「トリアージ」とは?
企業が今なすべきセキュリティ対策とは何か。NRIセキュアテクノロジーズは、調査結果を基に企業が注目すべき3つのポイントを導き出した。その概要を説明する。
最新の脅威動向を基に、適切なセキュリティ対策を検討する。こうしたニーズに応えるべく、NRIセキュアテクノロジーズ(以下、NRIセキュア)が発行しているのが、同社のセキュリティサービスを通じて取得したデータを基に毎年制作しているリポート「サイバーセキュリティ 傾向分析レポート」だ。同リポートの2013年版では、企業がセキュリティ対策を進める上で注目すべき3つのポイントをまとめている。その内容について、NRIセキュア コンサルティング事業本部 テクニカルコンサルティング部の中島智広氏の話を基に説明する。
リポートで紹介しているセキュリティ対策のポイントは、以下の3つだ。それぞれについて詳しく見ていこう。
- セキュリティアウェアネス
- 多層防御
- トリアージ
セキュリティアウェアネス:“人の脆弱性”を排除
中島氏が「最優先に取り組むべきだ」と主張するのは、従業員のセキュリティ意識(セキュリティアウェアネス)の向上だ。「セキュリティに対する従業員の意識が高まっていなければ、対策が十分に生かせない」のが理由だ。
特定の企業や組織を狙ってメールを送信し、添付したマルウェアを開封させたり不正なWebサイトに誘導したりする「標的型メール攻撃」の巧妙化、悪質化が進んでいることも、セキュリティアウェアネスの向上が求められる背景にある。文面の工夫や送信者の偽装などで同僚や取引先からのメールに見せ掛ける標的型メール攻撃は、セキュリティ製品だけで実害を防ぐのは難しい。NRIセキュアが「標的組織の公開情報を活用し、かつ特定の受信者に向けた内容」の模擬標的型メールを用いた訓練を実施したところ、37.5%の人が模擬標的型メールを開封してしまったという(図1)。
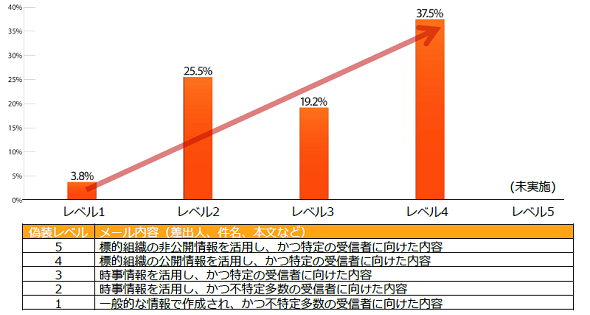 図1:標的型メールの開封率に関する調査結果。偽装の巧妙さ(偽装レベル)が上がるほど開封率が上がる傾向がある(N=16万6319通、出典:NRIセキュア)
標的型メールの開封率を抑えるには、セキュリティ企業が提供する「標的他メール攻撃訓練サービス」を利用し、標的型メールに関するセキュリティアウェアネスを高めるのも選択肢の1つだと中島氏は指摘する。ただし、巧妙に工夫された標的型メールの場合、いくら訓練を実施しても開封率を0%に抑えるのは不可能に近い。とはいえ、「明らかに不審なメールを開封するといった不用意な行動を抑止したり、セキュリティポリシーの順守を徹底させる上では、訓練や研修などを通して従業員のセキュリティアウェアネスの向上に務めることには一定の効果がある」。
多層防御:システムだけでなく開発/運用プロセスも含めた対策を
もう1つのポイントが「多層防御」だ。ただし、ここでいう多層防御は、ゲートウェイやエンドポイントに複数のセキュリティ製品を導入することに限らない。「システム面だけではなく、アプリケーションの開発プロセスや運用スキームも含めたセキュリティ対策」という意味だと中島氏は説明する。
例えばシステムに脆弱性がある場合、脆弱性をふさぐパッチの適用が根本的なセキュリティ対策となる。ただし、パッチ適用による他システムへの影響を検証する手間が掛かり、パッチ適用がすぐにできないケースは多い。
脆弱性を突いた攻撃が発生するまでの期間が短くなっていることも、検証の困難さを引き上げている。「2011年度(2011年4月~2012年3月)は、脆弱性の発見から攻撃まで1~3週間程度かかっていた。だが2012年度(2012年4月~2013年3月)は1週間以内に攻撃が発生するケースが珍しくなくなった」(図2)
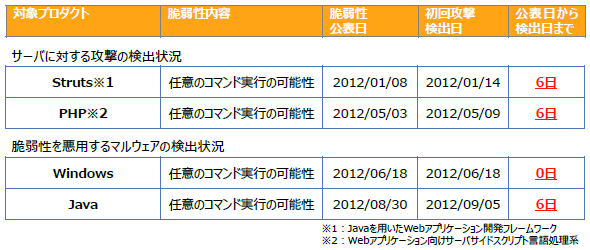 図2:2012年度(2012年4月~2013年3月)に公表された脆弱性と悪用までの期間。公表から悪用までの期間が1週間を切ることも珍しくなくなった(出典:NRIセキュア)
対策の1つとして中島氏が指摘するのが、Webアプリケーションファイアウォール(WAF)や侵入検知システム(IDS)/侵入防御システム(IPS)などのセキュリティ製品を利用したシステム面での対策だ。特定の脆弱性を突く攻撃を防ぐ「仮想パッチ」として機能する製品もある。ただし、「根本的な対策であるパッチ適用までの暫定対策であることを忘れてはならない」と強調する。
脆弱性を減らす取り組みをシステムの開発時から進めることも重要だ。「システムの要件や設計にセキュリティの観点が十分に盛り込まれているかどうか、実装後の問題点の洗い出しが十分かどうかといったことの確認が重要になる」。こうした取り組みを徹底する方法として、中島氏は以下3点を挙げる。
- 開発ガイドラインの策定・活用
- 設計レビュー体制の整備
- セキュリティ診断の実施
多層防御自体は「新しい考え方ではないが、対策が広範にわたることもあり、コストがネックとなって取り組めていないユーザー企業が多い」と中島氏は指摘する。対策を進めるためには、従業員のセキュリティアウェアネスを向上させたり、試験的なセキュリティ診断で脅威の可視化を進めてセキュリティ対策の重要性を周知するのも有効だという。守るべき情報やシステムを明確にし、セキュリティとコストのバランスを取ることも重要になる。
トリアージ:“グレー”なイベントを実害防止に活用
中島氏が指摘するもう1つのポイントが「トリアージ(選別)」だ。発生したイベントに対して、それが脅威なのかどうか、脅威であれば何をすべきなのかなどを判断するのがトリアージである。各種セキュリティ製品やシステムから収集したログやトラフィック情報を活用し、対策の要否を判断する。
なぜトリアージが重要になるのか。それは「セキュリティ製品の進化により、“グレーイベント”への対処が課題となってきた」からだと中島氏は指摘する。例えば最近のセキュリティ製品は、サンドボックスを利用したマルウェアの動的解析などにより、「攻撃とは断定できないが、完全に安全とはいえない」といった事象(グレーイベント)を把握できるようになった。
「グレーイベントに迅速かつ適切に対処することで、被害を最小限に抑えることができる可能性がある」と、中島氏は説明する。国内で発生した標的型攻撃の主要な事例から判断すると、マルウェア感染から情報漏えいといった実害の発生までの期間は「必ずしも短くないと推測される」。仮にシグネチャが用意されていない未知のマルウェアに感染したとしても、その間の活動をグレーイベントとして検出すれば、実害が発生する前に対処できる可能性が高まる。
ここで課題となるのが、グレーイベントが本当に攻撃であるかどうかを判断するトリアージを行うための人的リソースとノウハウの確保だ。セキュリティの専門家を一定数確保し、かつ最新のノウハウをアップデートし続けるとなると、自前で十分に実現できるユーザー企業は限られる。最近は、攻撃の予兆検知を支援する目的で、システムやネットワークのログを相関分析する「セキュリティ情報イベント管理(SIEM)」製品も充実しつつある。ただし、現状が危険かどうかの判断基準はユーザー企業のシステム環境や状況によっても異なるといったことから、「SIEMを導入しても、最終的には人の判断が重要になる」。
有効な対策として中島氏が指摘するのは、「マネージドセキュリティサービス」や「組織内CSIRT(Computer Security Incident Response Team)構築支援サービス」など、セキュリティの専門家の知見を活用できるサービスの活用だ。グレーイベントの分析を外部のセキュリティ専門家に任せることで、トリアージをしやすくする。
Copyright © ITmedia, Inc. All Rights Reserved.


新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
6
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
7
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
8
「IT運用・情報システム業務」に関するアンケート
-
9
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
10
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー