




















Windows XP&Windows Server 2003移行の「い・ろ・は」【第4回】
絶対に捨てられない「Windows XP」システムをそれでも温存するには?
「Windows XP」を仮想化しても、差し迫ったサポート終了の問題解決にはなりません。一方、システムを丸ごと撤去するのも難しい。セキュリティリスクを最小限に抑えながら、旧システムを温存するにはどうすべきでしょうか。
仮想化しただけでは解決しないサポート終了問題
前回(簡単なようで難しい Hyper-Vによるサーバ仮想化の意外な落とし穴)は、「Windows Server 2012 R2」の最新のHyper-V仮想環境に、「Windows Server 2003」や「Windows XP」を実行する物理コンピュータをP2V(Physical to Virtual)変換で仮想マシンに移行する方法について説明しました。
Windows Server 2003については、まだ1年以上先の2015年7月15日(日本時間)までサポートが続きます。そのため、仮想化することでハードウェアのライフサイクルからOSを含むソフトウェアのライフサイクルを分離でき、仮想環境を活用しながら移行作業を行えるメリットがあります。その一方で、今、Windows XPを仮想化しても、2014年4月9日(日本時間)に差し迫ったサポート終了の問題は何も解決しません。
OS、OS関連のコンポーネント(「Internet Explorer 6」など)およびアプリケーション(「Microsoft Office 2003」など)のサポート終了により、脆弱性に対するセキュリティパッチが提供されなくなると、セキュリティリスクが高まります。
米Microsoftのマルウェア対策製品「Microsoft Security Essentials」や「System Center Endpoint Protection」「Forefront Client Security」「Forefront Endpoint Protection」「Windows Intune」は、Windows Server 2003と同じ、2015年7月15日(日本時間)まで定義ファイルおよびエンジンの更新プログラムが提供されることが明らかになりました。しかし、これで当面、「Windows XPを使い続けても安全」というわけにはいきません。マルウェア対策だけでは、ゼロデイ攻撃や、その他のさまざまな攻撃手法に対抗しきれないでしょう。OSの脆弱性が修正されなくなるWindows XPは、今後、格好の攻撃対象になります。
Microsoftは、脆弱性のリスクを緩和するセキュリティツール「Enhanced Mitigation Experience Toolkit」(EMET)を提供しています。このツールは、Windowsが備えるさまざまなセキュリティ機能を使って、脆弱性が悪用されるのを防止するものです。最新版はEMET v4.1で、Windows XP SP3にも対応しています。ただし、「Security EssentialsとEMETを併用すれば、Windows XPを使い続けても安心」と考えるのは間違いです。EMETは攻撃のリスクを緩和してくれるかもしれませんが、全ての攻撃をブロックするわけではありません。加えて、Windows XPは、EMETが利用する機能の一部に対応していません。Windows XP自体に該当機能が搭載されていないからです。
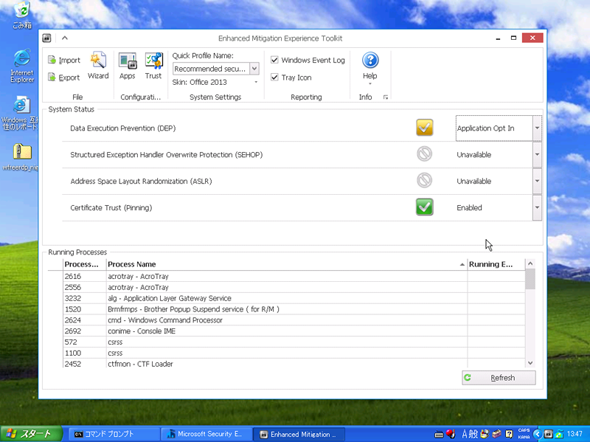 画面1:Windows XP上でEMETを利用する場合は、機能の一部が対応していないことに注意。「構造化された例外処理を上書き保護」(SEHOP)および「アドレス空間配置のランダム化」(ASLR)によるシステム保護と強制ASLRによるアプリケーション保護は利用できない《クリックで拡大》
仮想環境はネットワークやメディアからの隔離に最適
サポート期間が終了するまでにWindows XP環境から移行する最も簡単な方法は、同OSを利用するシステムを丸ごと撤去することです。しかし、古いシステムに保存されている業務データやアプリケーション資産をその日を境に捨て去ることなど、できるはずもありません。
先ほど、仮想化しただけではWindows XP問題の解決にならないと説明しました。しかし、仮想環境の特性を活用すれば、利便性を大きく損なうものの、セキュリティリスクを低下させることなく、旧システムを温存できる可能性があります。
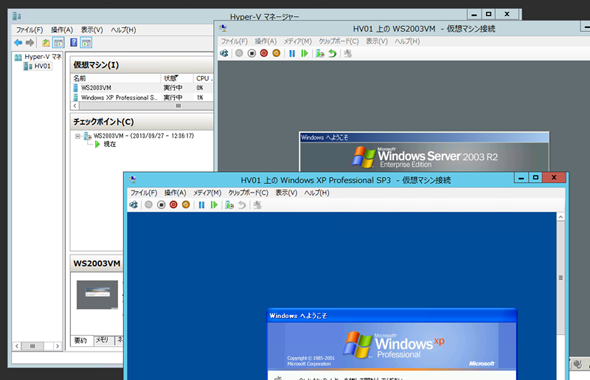 画面2:Hyper-Vの仮想環境にWindows Server 2003とWindows XPのシステム一式を丸ごとP2Vで移行《クリックで拡大》
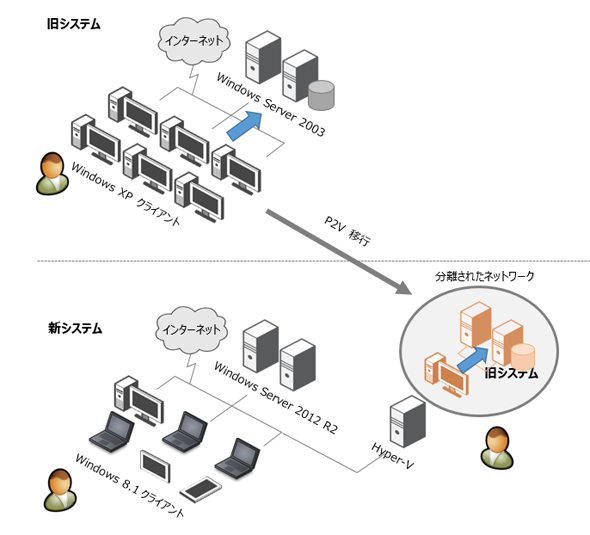 図1:仮想環境を利用して、旧システムを物理環境とは完全に分離された環境で実行する
Hyper-Vに限らず、ハイパーバイザー製品は外部ネットワークとは独立した、プライベートネットワークを作成できます。その機能を使えば、仮想化ホスト上にある複数の仮想マシンをそのプライベートネットワークに接続し、隔離されたネットワーク環境で実行することが可能です。Hyper-Vの場合は、「プライベート」タイプの仮想スイッチがこれに相当します。
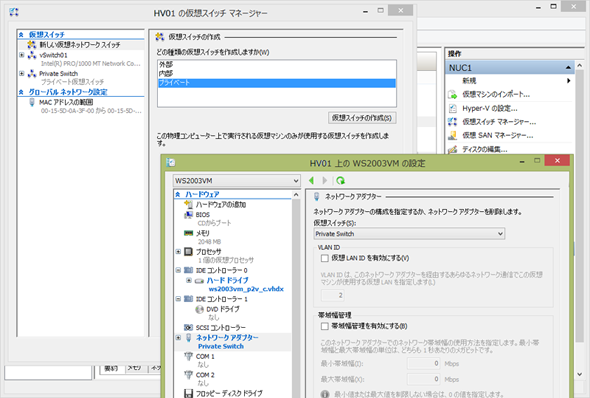 画面3:Hyper-Vのプライベートタイプの仮想スイッチは、同じHyper-Vホスト上の仮想マシン間の通信にのみ利用できる《クリックで拡大》
物理コンピュータの場合、たとえネットワークから切断しても、CD/DVDメディアやUSBメモリといったリムーバブルメディアからマルウェアが侵入する経路が残ってしまいます。その点、仮想マシン環境では、ネットワークだけでなく物理環境からの分離も簡単です。仮想マシンからDVDドライブを削除すれば、CD/DVDのISOイメージや物理メディアからのマルウェアの侵入を排除できます。Hyper-Vの場合は、仮想マシンはUSBポートを持たないので、USBメモリについて心配する必要はありません。
ただし、ホストとゲスト間の連携機能が侵入経路になる可能性は残ります。Hyper-Vの場合は、仮想マシンバス(VMBus)やゲストサービス(Windows Server 2012 R2 Hyper-Vからのファイルコピー機能)が該当します。これらの経路については、最新のHyper-Vを利用している限り、脆弱性が見つかれば、Hyper-VやWindows Server 2012 R2のセキュリティパッチとして問題に対処できるはずです。
なお、Windows Server 2012 R2のHyper-Vは、「仮想マシン接続」のコンソール表示において、「拡張セッションモード」というホストとゲスト間の連携機能をサポートします。拡張セッションモードでは、ドライブリダイレクトやUSBデバイスリダイレクトもサポートしていますが、Windows Server 2003やWindows XPゲストでは利用できない機能なので問題ありません。拡張セッションモードは、Windows Server 2012 R2や「Windows 8.1 Pro/Enterprise」ゲストを実行している場合でなければ利用できません。
ユーザーの利便性は犠牲にして完全に隔離
ネットワークから完全に隔離された旧システムを利用するには、仮想マシンのコンソールから操作する必要があります。Hyper-Vの場合は「Hyper-Vマネージャー」の「仮想マシン接続」ツールを使用します。利便性は著しく損なわれますが、旧システム利用者がHyper-Vホストのコンソールに出向いて、IT部門の監視の下、利用するのが安全でしょう。IT部門としては、旧システムの利用が面倒になれば、だんだんに使われなくなるということも期待できるかもしれません。
Hyper-Vはリモート管理に対応しているため、旧システムの利用者のコンピュータで「Hyper-Vマネージャー」を利用可能にする方法もあります。その場合、Hyper-Vに対する管理者権限を許可する必要があるため、それがセキュリティ上の問題になるかもしれません。
リモートデスクトップ接続による旧システムへの接続を可能にする場合は、マルチホーム構成の仮想マシンにWindows Server 2012 R2のリモートデスクトップ(RD)ゲートウェイを導入して、隔離されたネットワークのWindows XP仮想マシンのRDPポート(3389/TCP)への接続を中継するとよいでしょう。RDゲートウェイでは、リモートデスクトップ接続が備えるデバイスのリダイレクト機能を一箇所で無効化できます。ただし、この方法では、Windows XPのRDPプロトコルの実装に脆弱性が発見された場合、マルウェアの侵入や攻撃が成功する可能性はゼロではありません。
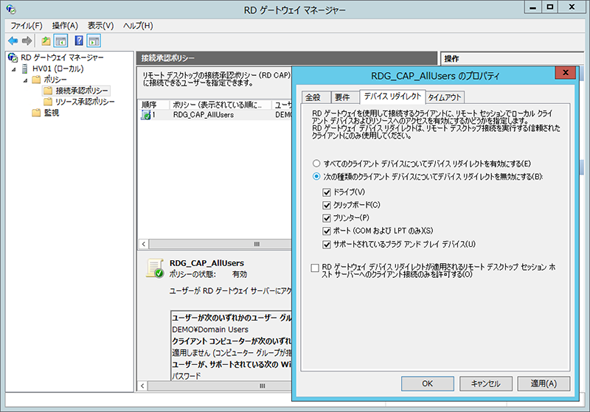 画面4:RDゲートウェイによるリモートデスクトップ接続の中継と機能制限《クリックで拡大》
プレインストールのOSってP2Vで移動できるの?
旧システムの移行の問題解決を、安易に仮想化に求めることはできません。しかし、サポート終了期限が迫る中、どうしても移行に間に合わない場合、あるいは移行のコストを考えると不要になるまで何とか使い続けたいという要望には、仮想化による旧システムの隔離はセキュリティリスクを緩和する上で有効です。ただし、仮想化は万能ではありません。特殊な入出力装置を必要とするシステムなど、物理ハードウェアに依存するシステムには適用できません。
最後に、既存のシステムをP2V移行で仮想マシンに移行する上で、気になるライセンスの話です。PCサーバやクライアントの多くは、OEM版のOSがプレインストールされたコンピュータである場合があります。OEM版OSのライセンスは、OEMハードウェアにひも付くため、別のハードウェアにライセンスを移動することは許可されません。だからといって、P2VによるOSのインストールイメージ(ライセンスではない)の移行が制限されるわけではありません。移行先の物理ハードウェアに受け皿となる正規のライセンスを用意しておけばよいのです。
例えば、最新のWindows Server 2012 R2は、物理サーバに付与されるプロセッサベースのサーバライセンスです(2プロセッサに1サーバライセンス)。このサーバライセンスには、1ライセンス当たり、Standardエディションで2つ、Datacenterエディションで無制限のWindows Serverの仮想化インスタンスを実行する権利が含まれています。この仮想化の権利に加えて、ダウングレード権およびダウンエディション権もあります。これらの権利を用いることで、物理サーバで稼働していたOSイメージを、P2Vで仮想環境に移行して実行できます。
プリインストールされたWindows XPの場合は、これから仮想マシン用にWindows XPのライセンスを購入するということはできません(販売終了品のため)。しかしながら、「Windows Virtual Desktop Access」(Windows VDA)の権利でカバーできます。
新しく導入したクライアントPCに有効なソフトウェアアシュアランス(SA)付きのWindowsクライアントのボリュームライセンスがある場合、またはWindows VDAサブスクリプションライセンスがある場合は、Windows VDAの権利を行使して、ローカルまたはリモートの仮想環境上で、最大4つのWindows 8.1 Enterpriseの仮想インスタンス、またはダウングレード、ダウンエディションバージョンの仮想インスタンスを実行することができます。
これ以外の方法として、仮想マシン専用にボリュームライセンス版のWindowsを購入し、ダウングレード権やダウンエディション権を利用する方法があります。なお、リテール版およびDSP版(個人使用ライセンス)にダウングレード権は提供されません。
Copyright © ITmedia, Inc. All Rights Reserved.


Windows XP&Windows Server 2003移行の「い・ろ・は」
関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込み開発特有の課題も解消できる「AI活用」の秘訣とは? -
事例
[株式会社ビザスク] 「新規事業」事例集:大手企業はどのように想定顧客ヒアリングを行っているのか -
市場調査・トレンド
[株式会社ビザスク] 質の高い「仮説検証インタビュー」を実施するためのポイント -
事例
[株式会社ビザスク] 富士フイルムの新領域参入に学ぶ事業創出 「畑違い」でもビジネス化できる方法 -
事例
[株式会社ビザスク] 三菱電機 上席執行役員に学ぶ、未来を切り開く「新事業創出」の実践方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
「ネットワークインフラの現状と課題」に関するアンケート
-
7
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー