




















事例で分かる、中堅・中小企業のセキュリティ対策【第2回】
どう防ぐ? 標的型攻撃(2):なぜか最近、オフィシャルサイトの表示が遅くなった(1/2 ページ)
もし最近、オフィシャルサイトの表示が遅い気がしたら、標的型攻撃の可能性を考えてみましょう。実はPCが遠隔操作されていたことに気付いていないだけかもしれません。
連載について
情報セキュリティ対策をしたくても、ITに詳しい人が社内外にいなくて困っている中堅・中小企業は多いのではないでしょうか。「知識不足」と「ヒト、モノ、カネ不足」の問題が目の前にあっても、対策は待ったなしの状況。予算を握る上司を説得するために、サイバー攻撃の事例を紹介しながら、その効果的な対策につながる情報セキュリティ製品を分かりやすく解説します。
前回の「どう防ぐ? 標的型攻撃:『メールの添付ファイルを開いたあと、PCが重い気がする』」にて、メール添付型の標的型攻撃(スピアフィッシング)に関する内容を書きました。
ちょうど記事掲載翌日の2016年6月14日に、大手旅行会社であるジェイティービー(JTB)がサイバー攻撃による被害に遭遇したと発表しました。顧客の個人情報793万件が流出した可能性がある、という情報が紙面を賑わせ、世間を驚かせたことはご存じの通りです。
これは、前回説明した標的型攻撃の手法による被害とほぼ同一の症例だと考えられます。今回は誰もが知っている大手旅行会社の被害であり、かつ情報流出量が膨大であったため、大々的に事件としてクローズアップされました。
もし中堅・中小企業の経営者や情報システム担当者がこの事件を見て「大企業が狙われた事件でしょ? うちには関係ないよね」などと人ごとのように思っているのであれば、考えの間違いに気付かなくてはいけません。ニュースや記事には知名度が高く、話題に上りやすい大企業がクローズアップされがちである、という特徴があるためです。中堅・中小企業も人ごとではないのです。
セキュリティに予算も人手も掛けにくい中堅・中小企業の場合は、攻撃の実態が可視化できていないことが少なくありません。そのため実は既にクライアントPCが遠隔操作されていたり、外部への攻撃の踏み台になっていたりするにもかかわらず、被害に遭遇している事実に気付いていないだけ、ということが往々にしてあるのです。
あなたの会社のPCで下記の事例と似た症状が出ている場合、既にPCが外部から乗っ取られており、標的型攻撃の餌食になっているかもしれません。
事例:オフィシャルサイトの表示が、最近遅い気がする(踏み台にされている?)
従業員70人程度の保険代理業。顧客のニーズに的確に対応できるように、あらゆる種類の保険商品を取り扱っている。特に、法人向けの保険商品の提供に強みを持つ。顧客に役立つ情報提供を心掛けており、保険シミュレーションなどの提案資料やニュースレターの作成にインターネットを活用している。従業員のITスキルを強化したいと考えており、社内からのインターネット利用にも制限をかけずに自由に使わせている。Webサイト経由での新規顧客の受付窓口も強化している。リスティング(検索連動型)広告も積極的に活用し、Webからの新規問い合わせも増加傾向である。
最近、Webサイト経由での問い合わせを受け付けている担当者から「何だか最近、Webサイトの表示が遅くなって困っている。PCが故障したのかな」という声を聞いた。詳しく聞いてみると、その担当者だけでなく、同じ業務に携わっているメンバー5人全員、Webサイトへの表示が遅くなっている気がする、と認識していた。また自社のオフィシャルサイトへのアクセスが急激に遅くなることがあった。
業務に支障が出るケースが発生し、不便さを我慢して利用するにも限界がきたため、セキュリティに詳しい人に調査を依頼。オフィシャルサイトWebサーバ、ならびにPCが遅くなっているメンバー5人のPCに遠隔操作マルウェアが仕掛けられており、攻撃者が用意していた遠隔操作用のサーバ「コマンド&コントロール(C&C)サーバ」に接続していた。すぐに遠隔操作用のサーバへの通信を遮断する措置を施し、遠隔操作されない状態にしたが、そもそも情報漏えいが起こってしまったのかどうか分からず、被害の全貌を正確に判断できていない。
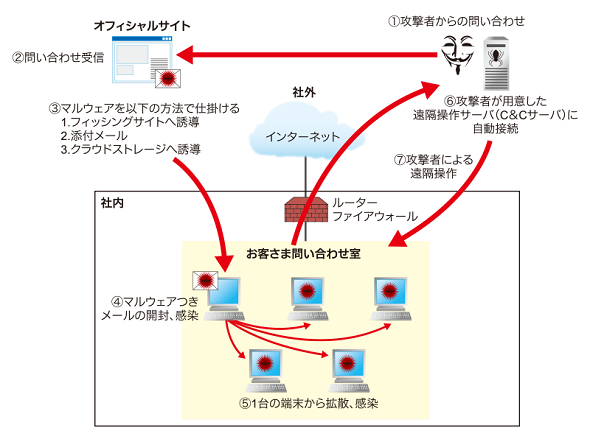 図1 標的型攻撃による被害の拡散例《クリックで拡大》
いかがでしょうか。例えば、今回のケースでは次のような点にセキュリティリスクがありそうです。
- 社内のインターネット利用に制限を掛けていない
- ネットサーフィン時にWebサイト経由で、不正なマルウェアに感染する可能性がある
- Webサイトで新規顧客からの問い合わせを受け付けている
- 不特定多数からの問い合わせ窓口は注意が必要。新規顧客をかたったメール文章に、参考資料を偽装したファイル(マルウェア)やオンラインストレージのURLが添付してあり、偽装ファイルのダウンロードを促されたりする
- 自社のオフィシャルサイトやWebサイトへのアクセスの遅さに不便さを感じていたのに我慢していた
- 攻撃が可視化できておらず、被害の実態が見えていなかったため、放置するしか方法がなかった
標的型攻撃の対象となり被害を受けてしまった、日本年金機構をはじめとする情報漏えい事件の場合、攻撃状況の監視・可視化はできていました。そのため「PCが乗っ取られて重要情報が盗み取られていた」という事実に気付くことができたのです。
Copyright © ITmedia, Inc. All Rights Reserved.


事例で分かる、中堅・中小企業のセキュリティ対策
情報セキュリティ対策をしたくても、ITに詳しい人が社内外にいなくて困っている中堅・中小企業は多いのではないでしょうか。「知識不足」と「ヒト、モノ、カネ不足」の問題が目の前にあっても、対策は待ったなしの状況。予算を握る上司を説得するために、サイバー攻撃の事例を紹介しながら、その効果的な対策につながる情報セキュリティ製品を分かりやすく解説します。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込み開発特有の課題も解消できる「AI活用」の秘訣とは? -
事例
[株式会社ビザスク] 「新規事業」事例集:大手企業はどのように想定顧客ヒアリングを行っているのか -
市場調査・トレンド
[株式会社ビザスク] 質の高い「仮説検証インタビュー」を実施するためのポイント -
事例
[株式会社ビザスク] 富士フイルムの新領域参入に学ぶ事業創出 「畑違い」でもビジネス化できる方法 -
事例
[株式会社ビザスク] 三菱電機 上席執行役員に学ぶ、未来を切り開く「新事業創出」の実践方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
「ネットワークインフラの現状と課題」に関するアンケート
-
7
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー