





















事例で分かる、中堅・中小企業のセキュリティ対策【第7回】
攻撃者にとっての「ランサムウェア」は“ゴールドラッシュ”、必須の対策は?(1/2 ページ)
身代金要求型不正プログラム(ランサムウェア)が依然として猛威を振るっており、対策は待ったなしの状況です。現状の被害傾向を踏まえ、最低限対策すべきことを紹介します。
連載について
情報セキュリティ対策をしたくても、ITに詳しい人が社内外にいなくて困っている中堅・中小企業は多いのではないでしょうか。「知識不足」と「ヒト、モノ、カネ不足」の問題が目の前にあっても、対策は待ったなしの状況。予算を握る上司を説得するために、サイバー攻撃の事例を紹介しながら、その効果的な対策につながる情報セキュリティ製品を分かりやすく解説します。
サイバーセキュリティ被害において、身代金要求型不正プログラム(ランサムウェア)が依然として猛威を振るっています。2016年以来、筆者の元にも多くの被害事案、相談が増えており、被害の甚大さに相当な危機感を覚えています。
筆者の経験では、特に従業員数が50人を下回る中小企業で、バックアップを一切取得していないケースに頻繁に遭遇します。その結果、1回のランサムウェア被害で、突然業務そのものが停止したり、倒産リスクにさらされたりしてしまいます。筆者が特に危機感を覚える理由は、このようなケースを幾度も見てきたためです。
弁護士や公認会計士といった士業関係者がランサムウェアに感染し、失ってはいけないデータを全て失ってしまい、倒産の憂き目に遭遇してしまったケースもありました。「PCが壊れるとデータを失ってしまう」と分かっていても、面倒さからバックアップを取っていなかったり、バックアップを取っていても本当に取れているかどうかを確認していなかったり……。このようなケースは中小企業では少なくないようです。最低限、バックアップの取得と常時チェックは必ず実施しましょう。
併せて読みたいお薦め記事
徹底解説「ランサムウェア」の脅威と対策
- 「ランサムウェア」は約30年前から暗躍していた? 凶悪化の歴史を振り返る
- 図解で分かる 「ランサムウェア」に有効なセキュリティ対策はこれだ
- 「ランサムウェア対策製品」選びに失敗しない“4つのチェックポイント”
ランサムウェアについてもっと詳しく
なぜランサムウェア被害が広がっているのか
ランサムウェアは、暗号化したデータを“人質”にした上で、復元のために仮想通貨(ビットコインなど)で金銭を支払えと要求する、データ破壊型・金銭搾取型のマルウェアです。企業、個人にかかわらず、また企業の大小にかかわらずランサムウェア被害が増えていることから、各種報道でも取り上げられることが多くなり、有名になりました。Windows搭載PCのみならず、Appleの「Mac」、スマートフォンにまで、被害の対象を広げています。今後とも気を付けるべきサイバー攻撃の1種といえるでしょう。
最近のランサムウェアはさまざまに進化しており、次のような新種が登場しています。
- 期限(例えば72時間)以内に身代金を支払わない場合は、暗号化したファイルを徐々に削除し、身代金の額を増やすと脅すランサムウェア「JIGSAW」
- 自己増殖し、ネットワーク内に自己拡散を図るワーム型のランサムウェア「ZCryptor」
- 「身代金を支払えばファイルの暗号化を解く鍵を渡す」という選択肢の他に、「他人(2人)に感染させると復号鍵を無料で渡す」と知り合いを犠牲にする選択肢を示す卑劣なランサムウェア「Popcorn Time」
なぜ、ここまでランサムウェア被害が広がり、新種が相次いで登場しているのでしょうか。それは、攻撃者がランサムウェアを新たな「金脈」として認識しているためです。
「ゴールドラッシュ」という言葉をご存じでしょうか。ゴールドラッシュとは、新しく金が発見された場所(金脈)に、一獲千金を狙って採掘者が殺到した、19世紀米国での出来事です。ランサムウェアは、まさに現代のゴールドラッシュの様相を呈しているのです。
- ツールを使ってマルウェアを作成する
- マルウェアをメールなどでばらまく
- マルウェア被害者が仮想通貨などを入金してくるまで口を空けて待っておく
という簡単3ステップでお金がざくざくと入ってくるのですから、お金が欲しい攻撃者としては、利用しない手はないでしょう。しかも、PCさえあれば手を動かすことなくお金が入ってくるのです。どちらかというとゼロから金を生み出す「錬金術」と言った方が比喩としては適切かもしれません。
ランサムウェアの被害事例
ランサムウェアの感染経路は、そのほとんどが「メール」「Webサイト」経由です。特に中堅・中小企業の場合、筆者が相談を通じて知る限りでは、メールに添付されたファイルを開封することで感染した、というケースが一般的です。以下の事例もその1つです。
事例:社内メールの添付ファイルをクリックした瞬間に、ランサムウェアで暗号化
とある地域の中堅の建設業。重要なデータや工事写真などはNAS(Network Attached Storage)に保存し、社内で共有している。
出社は朝8時。私はいつものようにPCを立ち上げ、その日の朝一番にした仕事は、届いているメールを確認することだった。メールをチェックしていると、「請求書」が添付ファイルと共に送られていた。疑うことなくZIP形式で圧縮されていた請求書の添付ファイルを開いた瞬間に、どんどん自分のPCの中にあるデータが意味不明な文字列に置き換わっていった。
どうしたらよいのか分からず、思考停止状態になった。データがおかしくなっていくのだけは分かったが、なすすべがなかった。致命的だったのが、社内で共有していたNASのデータが暗号化されてしまったことだった。NASのデータはバックアップを取っておらず、データを戻すことができなくなってしまった。
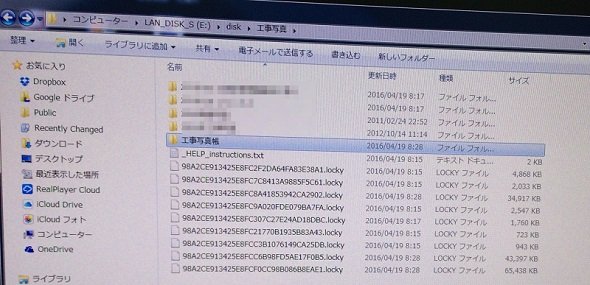 図1 ファイルのタイムスタンプは「8:15」「8:17」「8:28」。朝出社してPCを立ち上げ、メールチェックをした瞬間に感染してしまったのが見て取れる《クリックで拡大》
このような、メール経由のランサムウェア被害に遭わないために、どうすればよいでしょうか。
Copyright © ITmedia, Inc. All Rights Reserved.


事例で分かる、中堅・中小企業のセキュリティ対策
情報セキュリティ対策をしたくても、ITに詳しい人が社内外にいなくて困っている中堅・中小企業は多いのではないでしょうか。「知識不足」と「ヒト、モノ、カネ不足」の問題が目の前にあっても、対策は待ったなしの状況。予算を握る上司を説得するために、サイバー攻撃の事例を紹介しながら、その効果的な対策につながる情報セキュリティ製品を分かりやすく解説します。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
3
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
4
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
7
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
8
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
9
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
10
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー